KI-Gateway für Unternehmen: Aufgaben, Pflichtfunktionen und Kaufcheckliste (2026)
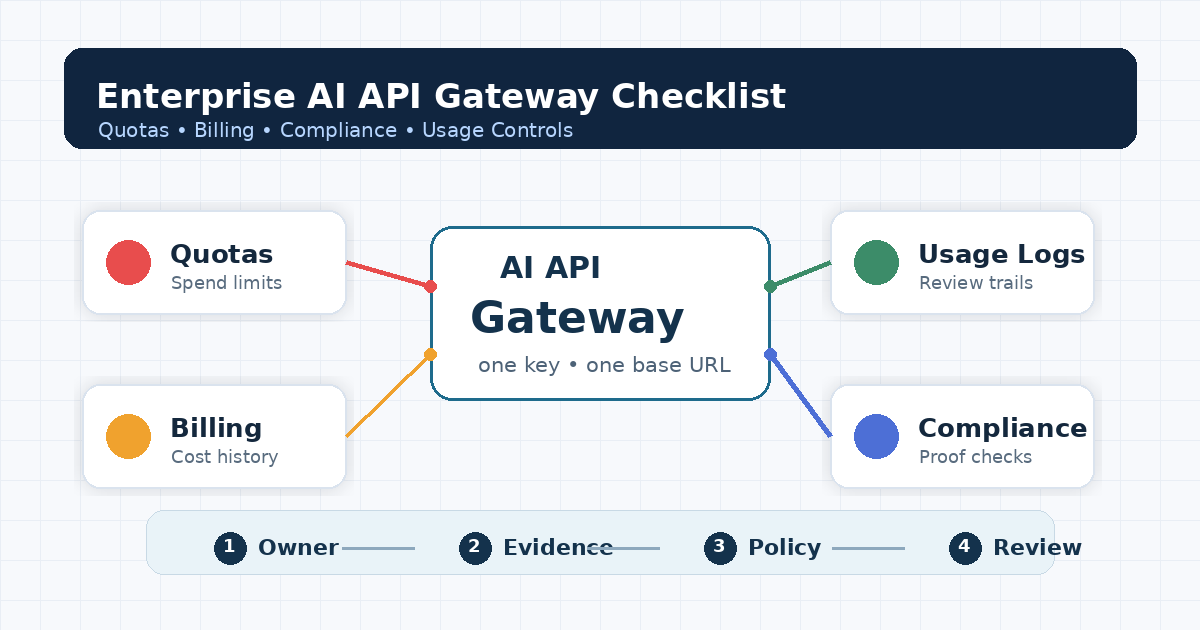
Ein KI-Gateway für Unternehmen ist eine Steuerungsschicht zwischen Ihren Anwendungen und den Anbietern von KI-Modellen. Es bietet allen Teams einen zentral verwalteten Zugang: Es authentifiziert Anwendungen mit gezielt berechtigten Schlüsseln, leitet Anfragen an verschiedene Modelle und Anbieter weiter, setzt Kontingente und Budgets durch, protokolliert die Nutzung für Kostenkontrolle und Audits und wendet Daten- und Sicherheitsrichtlinien an. Unternehmen führen ein solches Gateway ein, wenn sich die KI-Nutzung auf viele Teams, Anbieter und Schlüssel verteilt und die Verantwortlichen für Finanzen, Sicherheit und Plattformen eine zentrale Stelle für Übersicht und Steuerung benötigen. Dieser Leitfaden behandelt die wichtigsten Funktionen, Betriebsmodelle und eine Checkliste für den Einkauf, Stand 26. Oktober 2026.
Er richtet sich an Plattform-, Sicherheits- und Einkaufsteams in Unternehmen, die KI produktiv einsetzen. Die Grundlagen finden Sie unter Was ist ein LLM-Gateway?.
Was ein KI-Gateway für Unternehmen leistet
| Funktion | Ihr Nutzen | Ohne Gateway |
|---|---|---|
| Einheitliche API | Ein meist OpenAI-kompatibler Endpunkt für viele Anbieter und Modelle | Jedes Team bindet jeden Anbieter separat an |
| Identitäten und Schlüssel | Eigene Schlüssel pro Anwendung, Team und Umgebung; Widerruf; Listen zugelassener Modelle | Gemeinsam genutzte Anbieterschlüssel in vielen Repositories |
| Routing und Fallback | Richtlinienbasierte Modellauswahl, Failover zwischen Anbietern | Fest im Code hinterlegte Modelle; Ausfälle treffen die Nutzer |
| Kontingente und Budgets | Ratenbegrenzungen, Token-Kontingente, Ausgabenobergrenzen pro Schlüssel oder Team | Unerwartet hohe Rechnungen |
| Transparenz bei Nutzung und Kosten | Protokolle pro Anfrage: Modell, Tokens, Kosten, Schlüssel, Status | Ausgaben werden erst auf den Rechnungen der Anbieter sichtbar |
| Sicherheits- und Datenrichtlinien | Maskierung sensibler Daten, Protokollierungsregeln, Festlegung der Verarbeitungsregion, Schutzmechanismen | Jede Anwendung setzt eigene Maßnahmen um oder verzichtet darauf |
| Auditnachweise | Exportierbare Protokolle für SOC 2, interne Audits und die Aufarbeitung von Vorfällen | Nachweise sind über verschiedene Anbieter verstreut |
KI-Gateway vs. API-Gateway
Ein herkömmliches API-Gateway verwaltet HTTP-APIs anhand der Anzahl der Anfragen. Ein KI-Gateway ergänzt KI-spezifische Anforderungen: tokenbasierte Limits und Kosten, Modell-Routing über mehrere Anbieter hinweg, Streaming-Antworten, Richtlinien für Prompts und Antworten sowie Nutzungsprotokolle auf Modellebene. Viele Anbieter von API-Management-Lösungen erweitern ihre API-Gateways inzwischen um KI-Gateway-Funktionen, beispielsweise die GenAI-Gateway-Funktionen von Azure API Management (Token-Limits, Token-Metriken, semantisches Caching, Lastverteilung) und Kong AI Gateway. Einen Vergleich der beiden Kategorien finden Sie unter KI-API-Gateway vs. API-Management.
Pflichtfunktionen eines KI-Gateways für Unternehmen
1. Gezielt berechtigte Schlüssel und Listen zugelassener Modelle
Jede Anwendung und jede Umgebung sollte einen eigenen Schlüssel mit einer Liste freigegebener Modelle und einem Budget erhalten. Gemeinsam genutzte Schlüssel verhindern eine eindeutige Kostenzuordnung und einen gezielten Zugriffsentzug. Prüfen Sie, ob ein Widerruf sofort wirksam wird.
2. Tokenbasierte Kontingente und Ausgabenobergrenzen
Limits müssen Tokens und Dollarbeträge erfassen, nicht nur Anfragen: Kontingente pro Schlüssel und Team, Warnungen bei Schwellenwerten und eine feste Obergrenze, die weitere Anfragen blockiert. Siehe Kontingentverwaltung für KI-APIs.
3. Nutzungs- und Kostenprotokolle pro Anfrage
Für jede Anfrage sollten Zeitstempel, Schlüssel, Team, Modell, Eingabe-/Ausgabe-Tokens, Kosten, Latenz und Status erfasst werden, mit Export nach CSV/JSON oder einer API zur Anbindung von Finanztools. Siehe KI-Nutzungsverfolgung pro Schlüssel und Auditprotokolle für die Nutzung von KI-APIs.
4. Routing und Failover
Richtlinienbasiertes Routing nach Aufgabe und Kosten sowie ein Failover, das Datenrichtlinien einhält. Ein Gateway, das unbemerkt auf einen nicht freigegebenen Anbieter ausweicht, stellt ein Compliance-Problem dar.
5. Datenschutz
Konfigurierbare Protokollierung (nur Metadaten oder vollständige Prompts), Maskierung personenbezogener Daten und geheimer Zugangsdaten, einstellbare Aufbewahrungsfristen und wählbare Verarbeitungsregionen. Fragen Sie nach, welche Daten das Gateway selbst speichert und wie lange.
6. Schutzmechanismen und Sicherheitskontrollen
Filter gegen Prompt-Injection und unerwünschte Inhalte, Ausgabeprüfungen und Missbrauchserkennung; beispielsweise Amazon Bedrock Guardrails und Gateway-Plugins. Ordnen Sie diese Maßnahmen den OWASP Top 10 für LLM-Anwendungen zu und überprüfen Sie sie mit einem regelmäßigen KI-Sicherheitsaudit, statt sich auf die Funktionsliste zu verlassen. Fragen zum Anbieter gehören in eine Risikobewertung für KI-Anbieter.
7. Zuverlässigkeit und SLA
Ein veröffentlichtes Verfügbarkeitsziel, eine Statusseite, Kommunikation bei Vorfällen und Reaktionszeiten des Supports. Siehe SLA-Fragen für KI-Gateways.
8. Compliance-Nachweise
Berichte zu SOC 2 Type II oder ISO 27001, die den Gateway-Dienst abdecken, ein Auftragsverarbeitungsvertrag (AVV), eine Liste der Unterauftragsverarbeiter einschließlich der Modellanbieter sowie Angaben zur Datenresidenz.
Betriebsmodelle im Vergleich
| Option | Beispiele | Stärken | Abwägungen | Geeignet für |
|---|---|---|---|---|
| Gateway eines Cloud-Anbieters | Azure APIM, Cloudflare AI Gateway | Passt zur bestehenden Cloud-, IAM- und Netzwerkinfrastruktur | Bindung an eine Cloud; Verträge mit jedem Modellanbieter bleiben erforderlich | Teams, die auf eine Cloud standardisiert sind |
| API-Management-Anbieter | Kong AI Gateway, MuleSoft | Erweitert ein bestehendes API-Programm | Lizenzkosten und Betriebsaufwand | Große API-Plattformen |
| Selbst gehostete Open-Source-Lösung | LiteLLM-Proxy | Volle Kontrolle, Betrieb im eigenen Netzwerk | Betrieb, Skalierung und Absicherung liegen bei Ihnen | Strenge Datenkontrolle, starkes Plattformteam |
| Verwaltetes Gateway für mehrere Modelle | Flatkey, Portkey und weitere | Schneller Einstieg, eine Rechnung, viele Modelle | Ein weiterer Anbieter im Datenpfad, der geprüft werden muss | Teams, die schnell starten und eine gemeinsame Rechnung möchten |
Self-Hosting ist nicht kostenlos: Upgrades, Skalierung und Rufbereitschaft liegen in Ihrer Verantwortung. Einen Kostenvergleich finden Sie unter Verwaltetes KI-API-Gateway vs. selbst gehosteter LLM-Proxy.
Kaufcheckliste für KI-Gateways im Unternehmen
| # | Prüfpunkt | Anzufordernde Nachweise | Erfolgskriterien |
|---|---|---|---|
| 1 | Schlüsselberechtigungen | Konsolendemo, Dokumentation | Schlüssel pro Anwendung, Listen zugelassener Modelle, sofortiger Widerruf |
| 2 | Kontingente und Obergrenzen | Eigener Test mit niedrigem Limit | Anfragen werden bei Erreichen des Limits blockiert |
| 3 | Nutzungsprotokolle | Beispielexport | Modell, Tokens, Kosten, Schlüssel und Status pro Anfrage |
| 4 | Kostenzuordnung | Dokumentation zu Team-/Projekt-Tags | Ausgaben pro Team ohne Tabellenkalkulation |
| 5 | Routing- und Failover-Regeln | Konfigurationsdokumentation, Test | Failover auf freigegebene Anbieter beschränkt |
| 6 | Datenaufbewahrung | AVV, Richtlinie, Einstellung | Aufbewahrung entspricht Ihrer Richtlinie; Prompts werden nur bei Bedarf gespeichert |
| 7 | Unterauftragsverarbeiter | Liste mit Regionen | Alle Modellanbieter sind namentlich aufgeführt |
| 8 | Sicherheitsnachweise | Bericht zu SOC 2 Type II / ISO 27001 | Gateway-Dienst im Prüfungsumfang, aktueller Berichtszeitraum |
| 9 | SLA und Support | SLA-Dokument, Statusseite | Verfügbarkeitsziel und Supportzeiten entsprechen Ihrem Bedarf |
| 10 | Modellabdeckung | Katalog | Benötigte Modelle einschließlich Versionen |
| 11 | Preismodell | Preisliste, Musterrechnung | Transparente Preise pro Token, Gebühren und Abrechnungsverfahren |
| 12 | Ausstiegsplan | Exportdokumentation, Vertrag | Protokolle sind exportierbar; OpenAI-kompatible API erleichtert den Wechsel |
Für die vollständigen Einkaufsunterlagen nutzen Sie unser Nachweispaket für die Beschaffung eines KI-Gateways.
Ein Gateway vor Vertragsabschluss testen
Führen Sie diese Tests mit einem Testkonto und ausschließlich mit Testschlüsseln durch.
Prüfen Sie den OpenAI-kompatiblen Endpunkt und protokollieren Sie die Nutzungsfelder:
curl https://router.flatkey.ai/v1/chat/completions \
  -H "Authorization: Bearer $GATEWAY_TEST_KEY" -H "Content-Type: application/json" \
  -d '{"model":"gpt-6.1-sol","messages":[{"role":"user","content":"Reply OK"}],"max_tokens":5}'
Vergewissern Sie sich, dass ein niedriges Kontingent tatsächlich Anfragen blockiert und ein nicht zugelassenes Modell abgewiesen wird:
import os, requests

URL = "https://router.flatkey.ai/v1/chat/completions"
H = {"Authorization": f"Bearer {os.environ['LOW_QUOTA_TEST_KEY']}"}

codes = []
for _ in range(30):
    r = requests.post(URL, headers=H, timeout=30, json={
        "model": "claude-haiku-5-5", "max_tokens": 5,
        "messages": [{"role": "user", "content": "ping"}]})
    codes.append(r.status_code)
print({c: codes.count(c) for c in set(codes)})   # expect some 429/403 once the quota is used

r = requests.post(URL, headers=H, timeout=30, json={
    "model": "model-not-on-allow-list", "messages": [{"role": "user", "content": "ping"}]})
print("disallowed model ->", r.status_code)        # expect a 4xx error, not a response
Ersetzen Sie die URL jeweils durch die des zu prüfenden Gateways; der Test bleibt derselbe.
Wo Flatkey einzuordnen ist
Flatkey ist ein verwaltetes Gateway für mehrere Modelle: ein Schlüssel und ein OpenAI-kompatibler Endpunkt unter https://router.flatkey.ai/v1 für GPT, Claude, Gemini, Qwen, DeepSeek und weitere Modelle. Zu den dokumentierten Kontrollfunktionen zählen Nutzungsprotokolle pro Anfrage mit Modell, Tokens, Kosten und Schlüssel, CSV/JSON-Export, eine monatliche Ausgabenobergrenze und API-Schlüssel pro Umgebung mit sofortigem Widerruf. Die Enterprise-Seite von Flatkey nennt hierarchisch strukturierte Unterschlüssel mit Budgets und Listen zugelassener Modelle, eine API für Ausgabendaten, Preise bei verbindlicher Volumenabnahme, Rechnungsstellung, ein öffentliches Verfügbarkeitsziel von 99.5%, SOC 2 und ISO 27001 sowie keinerlei Speicherung von Anfrageinhalten (laut Angaben vom 26. Oktober 2026). Fordern Sie wie bei jedem Anbieter die Berichte und den AVV an und überprüfen Sie die Kontrollfunktionen mit den oben beschriebenen Tests. Preise pro Modell finden Sie in der Preisübersicht von Flatkey.
Wie viel kostet ein KI-Gateway?
Die Preismodelle unterscheiden sich: Open-Source-Gateways sind kostenlos nutzbar, verursachen aber Infrastrukturkosten und Entwicklungsaufwand; Cloud-Gateways berechnen zusätzlich zu den Modellrechnungen meist Gebühren pro Anfrage oder Einheit; verwaltete Gateways für mehrere Modelle rechnen die Modellnutzung typischerweise pro Token ab, teilweise mit Plattformgebühren oder Mengenrabatten. Vergleichen Sie die Gesamtkosten: Modell-Tokens + Gateway-Gebühren + Entwicklungsaufwand + die Einsparungen durch Routing und Kontingente.
FAQ
Was ist ein KI-Gateway für Unternehmen?
Es ist eine zentrale Steuerungsschicht zwischen Anwendungen und KI-Modellanbietern. Sie stellt der gesamten Organisation eine einheitliche API, gezielt berechtigte Schlüssel, Routing und Failover, Kontingente und Budgets, Nutzungs- und Kostenprotokolle sowie Sicherheits- und Datenrichtlinien bereit.
Was ist der Unterschied zwischen einem KI-Gateway und einem API-Gateway?
Ein API-Gateway verwaltet HTTP-APIs anhand von Anfragen. Ein KI-Gateway ergänzt tokenbasierte Limits und Kosten, Modell-Routing über mehrere Anbieter hinweg, Streaming, Richtlinien für Prompts und Antworten sowie Nutzungsprotokolle auf Modellebene.
Wie viel kostet ein KI-Gateway?
Das hängt vom Betriebsmodell ab: Open Source (Infrastruktur- und Personalkosten), Cloud-Gateway (Nutzungsgebühren zusätzlich zu den Modellrechnungen) oder verwaltetes Gateway für mehrere Modelle (meist Modellpreise pro Token zuzüglich möglicher Plattformgebühren). Vergleichen Sie die Gesamtkosten einschließlich der Zeit, die Ihr Team für den Betrieb aufwendet.
Brauche ich ein KI-Gateway, wenn ich nur einen Anbieter nutze?
Anfangs möglicherweise nicht. Sobald mehrere Teams, Schlüssel oder Anbieter beteiligt sind oder die Finanzabteilung Kosten pro Team verfolgen und begrenzen muss, spart ein Gateway in der Regel mehr Aufwand, als es verursacht.
Welche KI-Gateways für Unternehmen sind die besten?
Die richtige Wahl hängt von Ihrer Cloud, Ihren Datenrichtlinien und Ihrem Team ab. Gängige Kategorien sind Cloud-Gateways (Azure APIM, Cloudflare), API-Management-Anbieter (Kong, MuleSoft), selbst gehostete Open-Source-Lösungen (LiteLLM) und verwaltete Gateways für mehrere Modelle (Flatkey, Portkey). Wenden Sie auf alle dieselbe Checkliste und dieselben Tests an.
Quellen
Geprüft am 26. Oktober 2026: Azure APIM GenAI-Gateway, Kong AI Gateway, Cloudflare AI Gateway, LiteLLM-Proxy, Amazon Bedrock Guardrails, OWASP LLM Top 10, Flatkey für Unternehmen.