CLIProxyAPI kann nützlich sein, wenn Sie testen müssen, ob ein vorhandener mit OpenAI, Gemini, Claude, Codex oder Grok kompatibler Client mit einer lokal kontrollierten Kompatibilitätsschicht funktioniert. Es ist kein Modellanbieter, kein Abrechnungssystem für die Produktion und keine Erlaubnis, ein persönliches KI-Abonnement in eine universelle API umzuwandeln.
Dieser Leitfaden erläutert, wo eine CLI-Proxy-API eingesetzt werden kann, was „kostenlos“ tatsächlich bedeutet, wie Sie eine sichere Kompatibilitätsprüfung durchführen und was sich ändern muss, bevor ein kundenorientierter Workload live geht.
Was eine CLI-Proxy-API ist – und was nicht
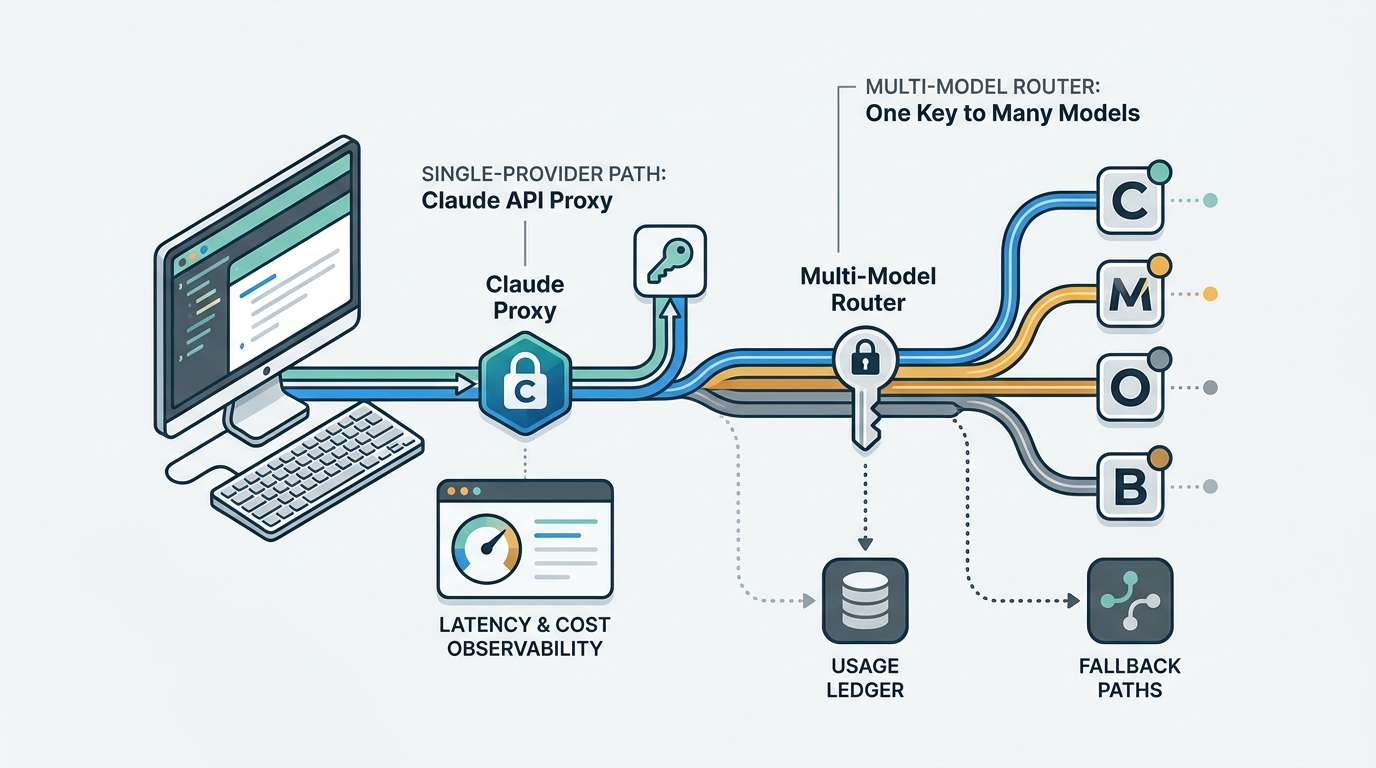
Eine CLI-Proxy-API ist ein Dienst, der einem Client vertraute KI-API-Formate bereitstellt, während er Anfragen hinter dem Endpunkt übersetzt oder weiterleitet. CLIProxyAPI beschreibt sich selbst als Proxy-Server mit OpenAI-, Gemini-, Claude-, Codex- und Grok-kompatiblen Schnittstellen für Befehlszeilen-Clients und SDKs. Damit ist es eine Kompatibilitätsschicht: Ihr SDK kann ein vertrautes Anfrageformat beibehalten, während der Dienst die Protokollgrenze verarbeitet.
Diese Unterscheidung ist wichtig. Eine CLI-Proxy-API kann bei einem lokalen Integrationsexperiment helfen, schafft aber nicht selbst Modellzugriff, übernimmt nicht die vorgelagerte Service-Level-Vereinbarung, gleicht keine Kosten ab und entscheidet nicht, ob die Zugangsdaten eines bestimmten Kontos für einen Anwendungs-Workload verwendet werden dürfen. Diese Verantwortlichkeiten verbleiben bei der autorisierten Anbieterbeziehung und Ihrem Bereitstellungsdesign.
Verwenden Sie diese einfache Regel:
| Wenn Sie Folgendes benötigen … | Beginnen Sie mit … | Warum |
|---|---|---|
| Prüfen, ob ein vorhandenes SDK einen kompatiblen lokalen Endpunkt aufrufen kann | Eine lokale CLIProxyAPI-Sandbox | Sie isoliert Fragen zum Protokoll und zur Client-Konfiguration. |
| Eine Produktionsfunktion auf einem Anbieter aufbauen | Dem autorisierten API-Konto des Anbieters | Sie behalten den nativen Vertrag, die Abrechnung und den Supportweg des Anbieters. |
| Eine Produktionsanwendung über mehrere genehmigte Modelle hinweg betreiben | Einem verwalteten API-Gateway | Sie benötigen dienstverwaltete Zugangsdaten, zentralisiertes Routing, Nutzungsprüfung und eine dokumentierte Betriebsgrenze. |
| Ein Consumer-Abonnement für unabhängige Nutzer oder ein gemeinsames Backend wiederverwenden | Keinem von beiden | Abonnement-Zugangsdaten sind kein Ersatz für eine autorisierte Anwendungs-API. |
Wie funktioniert der Zugriff auf CLIProxyAPI?
Die aktuelle Projektdokumentation von CLIProxyAPI behandelt lokale Konfiguration, API-Schlüssel, TLS-Einstellungen und eine Verwaltungsoberfläche. In der grundlegenden Konfigurationsreferenz heißt es, dass host die Schnittstelle steuert, an die es gebunden wird, und sie empfiehlt ausdrücklich 127.0.0.1 oder localhost, wenn Sie den Zugriff auf den lokalen Computer beschränken möchten. Außerdem dokumentiert sie einen separaten Verwaltungsschlüssel und die Möglichkeit, die Verwaltungs-API zu deaktivieren. Lesen Sie die Konfigurationsreferenz, bevor Sie einen Endpunkt offenlegen.
Verwenden Sie für eine Bewertung einer CLI-Proxy-API eine bewusst eng begrenzte Umgebung:
- Verwenden Sie ein temporäres Testprojekt und Zugangsdaten, die Ihre Organisation für API-Tests verwenden darf.
- Binden Sie den Prozess nur an Loopback; veröffentlichen Sie keinen Entwickler-Proxy direkt im Internet.
- Geben Sie dem Client einen lokal begrenzten Kompatibilitätsschlüssel, anstatt vorgelagerte Zugangsdaten in der Client-Anwendung zu speichern.
- Testen Sie ein genehmigtes Modell, ein Anfrageformat, Streaming-Verhalten, falls Sie es verwenden, Tool-Call-Verhalten, falls Sie es verwenden, sowie eine bekannte Fehlerantwort.
- Entfernen Sie nach dem Experiment temporäre Zugangsdaten und Testdaten.
Der Codex-Client-Leitfaden des Projekts zeigt einen lokalen Kompatibilitätsendpunkt und einen lokal konfigurierten API-Schlüssel. Behandeln Sie dies als Integrationsreferenz für einen kontrollierten Workstation-Test – nicht als Entwurf für einen gemeinsamen SaaS-Endpunkt. Der Codex-Leitfaden von CLIProxyAPI ist die richtige Stelle, um aktuelle clientspezifische Einstellungen zu bestätigen.
Die Autorisierungsgrenze ist nicht optional
„Es funktioniert lokal“ und „es ist für die Produktion autorisiert“ sind unterschiedliche Aussagen. In den aktuellen Bedingungen für Sign in with ChatGPT von OpenAI heißt es, dass die Nutzung des Tarifs mit der Anwendung verbunden bleiben muss, die der Nutzer autorisiert hat; sie untersagen universellen API-Zugriff für unabhängige Tools, Kontopooling, Kontorotation, gemeinsame Tarifnutzung und die Umgehung von Nutzungslimits. Prüfen Sie die Bedingungen, bevor Sie ein Authentifizierungsmodell auswählen.
Dasselbe Prinzip gilt für alle Anbieter: Verwenden Sie für eine Anwendung vom Anbieter bereitgestellten API-Zugriff und bestätigen Sie die geltenden Bedingungen und das Abrechnungsmodell. Anthropic verweist beispielsweise Organisationen, die mit seiner API entwickeln, für API-Schlüssel, Teamverwaltung, Abrechnung und Experimente auf die Claude Console. Die API-Zugriffshinweise von Anthropic sind eine nützliche Grundlage.
Entwerfen Sie eine CLI-Proxy-API nicht rund um Passwörter für persönliche Konten, Browser-Cookies, Sitzungstokens, Kontorotation oder das Abonnement eines Nutzers zur Bedienung des Datenverkehrs eines anderen Nutzers. Diese Muster schaffen vermeidbare Risiken in Bezug auf Sicherheit, Verfügbarkeit und Nutzungsbedingungen.
Ist CLIProxyAPI kostenlos? Eine Preis-Checkliste
CLIProxyAPI wird unter der MIT-Lizenz vertrieben; auch die aktuelle Formel von Homebrew kennzeichnet das Paket als MIT-lizenziert. Sehen Sie sich den Paketeintrag an. Das beantwortet die Frage zur Softwarelizenz, nicht die Frage nach den Gesamtkosten.
Berücksichtigen Sie bei einer CLI-Proxy-API den gesamten Betriebsweg bei der Preisgestaltung:
| Kostenebene | Was zu prüfen ist | Warum dies die Entscheidung verändert |
|---|---|---|
| Proxy-Software | Lizenz, Release-Zyklus und Verantwortung für die Wartung | Open Source kann Lizenzkosten senken, während Ihre operative Verantwortung steigt. |
| Autorisierter Modellzugriff | API-Preise des Anbieters, Kontotyp und zulässige Arbeitslast | Zugang über einen Verbrauchertarif und API-Zugang für Anwendungen sind unterschiedliche Geschäftsmodelle. |
| Infrastruktur | Host, TLS-Terminierung, Protokolle, Speicher, Backups und ausgehender Datenverkehr | Ein lokaler Test verursacht wenig Overhead; ein kundenorientierter Dienst nicht. |
| Zuverlässigkeit | Wiederholungsversuche, Fallbacks, Warteschlangenbildung und Incident-Handling | Eine fehlgeschlagene Anfrage verursacht über die Token-Gebühr hinaus Produktkosten. |
| Governance | Anmeldedaten pro Dienst, Audit-Trail, Budgets und Entzug | Diese Kontrollen sind in der Regel erforderlich, bevor mehr als ein Engineer von der Route abhängt. |
Wenn Sie eine verwaltete Option benötigen, prüfen Sie die aktuellen Bedingungen, statt einen Preis aus einem alten Vergleich zu übernehmen. Auf der aktuellen Preisseite von Flatkey werden einmalige Kreditaufladungen beschrieben und es wird angegeben, dass Credits nicht verfallen; im Modellverzeichnis können Sie die aktuelle Modellverfügbarkeit, Endpunktunterstützung und modellspezifische Preise prüfen. Flatkey-Preise und das Modellverzeichnis sollten vor einer Produktionsentscheidung gemeinsam geprüft werden.
Ein sicherer CLI-Proxy-API-Integrationstest
Bevor Sie ein SDK auf eine CLI-Proxy-API richten, entscheiden Sie, was Sie nachweisen wollen. Ein sinnvoller erster Test weist nur Folgendes nach: „Kann sich unser Client bei einem genehmigten lokalen Endpunkt authentifizieren, ein genehmigtes Modell ermitteln und eine Antwort in dem von unserem Code erwarteten Format erhalten?“ Er weist weder Produktionszuverlässigkeit noch kommerzielle Autorisierung nach.
Bewahren Sie Verbindungseinstellungen außerhalb der Quellcodeverwaltung auf:
export COMPATIBILITY_BASE_URL='http://127.0.0.1:8317/v1'
export COMPATIBILITY_API_KEY='set-this-in-your-secret-store'

curl --fail --silent --show-error \
  "$COMPATIBILITY_BASE_URL/models" \
  -H "Authorization: Bearer $COMPATIBILITY_API_KEY"
Führen Sie anschließend eine risikoarme SDK-Prüfung mit einer vom Dienst ausgestellten Testanmeldung durch. Ersetzen Sie den Modellplatzhalter durch ein Modell, das Ihr Team ausdrücklich für die Testumgebung genehmigt hat.
import os
from openai import OpenAI

client = OpenAI(
    base_url=os.environ["COMPATIBILITY_BASE_URL"],
    api_key=os.environ["COMPATIBILITY_API_KEY"],
)

# Keep the first check non-sensitive and observable.
models = client.models.list()
print([model.id for model in models.data])
Dokumentieren Sie vier Ergebnisse, bevor Sie den Test als abgeschlossen betrachten:
- Authentifizierungsergebnis und HTTP-Status.
- Vom Endpunkt zurückgegebene Modellkennung.
- Kompatibilität von Anfrage- und Antwortschema, einschließlich Streaming oder Tools, sofern relevant.
- Latenz- und Fehlerverhalten anhand einer kleinen, wiederholbaren Testmenge.
Wenn Sie den Proxy über mehr als einen Arbeitsplatz hinaus verwenden, fügen Sie an der Grenze eine separate Dienstidentität hinzu. Ein statischer clientseitiger Schlüssel sollte nicht Ihre einzige Kontrolle für Mandantenidentität, Budgetdurchsetzung oder Zugriffsentzug werden.
Wann ein lokaler Proxy nicht mehr ausreicht
Eine lokale CLI-Proxy-API ist oft das richtige Werkzeug für einen Kompatibilitätstest durch Entwickler. Sie ist in der Regel die falsche Grenze für eine Produktionsanwendung, sobald Datenverkehr gemeinsam genutzt wird, Kundendaten beteiligt sind oder ein Team beantworten muss: „Welches Modell hat diese Anfrage für wen, unter welcher Richtlinie und zu welchen Kosten bedient?“
Wechseln Sie zu einer Produktionsgrenze, wenn einer dieser Punkte zutrifft:
- Ihre Anwendung sendet Anfragen für mehr als einen Endnutzer.
- Anmeldedaten benötigen eine Eigentümerschaft, die über den Laptop eines einzelnen Entwicklers hinausgeht.
- Sie benötigen Modell-Positivlisten, Budgets, Anfrage-IDs oder eine nutzungsbasierte Zuordnung auf Kundenebene.
- Sie benötigen eine dokumentierte Fallback-Richtlinie statt Ad-hoc-Wiederholungsversuchen.
- Sie benötigen Änderungskontrolle, Deployment-Rollback, Monitoring und einen Incident-Verantwortlichen.
- Sie benötigen einen genehmigten Weg für Datenverarbeitung, Vertragsbedingungen und Anbieterzugriff.
Die Dokumentation von Flatkey beschreibt ein anderes Betriebsmodell: eine API-Grenze mit offiziellen Anfrageformaten, einem OpenAI-kompatiblen Router, Anthropic-nativen Workflows, Tool-Integrationen, Governance und Abrechnung. Die Dokumentation besagt außerdem, dass bestehende SDKs auf den Router gerichtet werden können, während Standard-Anfrageformate erhalten bleiben. Damit eignet sich ein verwaltetes Gateway besser, wenn Sie eine dienstverwaltete Produktionsgrenze statt einer Kompatibilitätsschicht auf Arbeitsplatzebene benötigen.
Zur Architektur hinter dieser Entscheidung siehe unseren Leitfaden zu einem KI-API-Gateway sowie die praktische Erklärung dazu, was LLM-Routing ist. Für eine minimale Migration eines bestehenden SDK verwenden Sie die Checkliste für ein OpenAI-kompatibles API-Gateway.
Produktionscheckliste für eine Entscheidung zur CLI-Proxy-API
Stellen Sie nicht bereit, nur weil eine Demo erfolgreich ist. Stellen Sie erst bereit, nachdem Sie jede der folgenden Zeilen beantworten können.
| Produktionsfrage | Zu sammelnde Nachweise | Verantwortliche Person |
|---|---|---|
| Ist dieser Zugriff für diese Anwendung und diese Nutzer autorisiert? | Anbieterbedingungen, Kontotyp und schriftliche interne Genehmigung | Verantwortliche Person für Produkt sowie Recht/Betrieb |
| Wo werden Zugangsdaten gespeichert? | Richtlinie für Secret-Stores, Zugriff nach dem Prinzip der geringsten Rechte, Runbook für Rotation und Widerruf | Sicherheitsverantwortliche Person |
| Ist der Endpunkt privat und authentifiziert? | Netzwerkdiagramm, TLS-Richtlinie, Loopback-/Regel für privaten Ingress und Zugriffstest | Plattformverantwortliche Person |
| Können wir eine fehlgeschlagene Anfrage erklären? | Anfrage-ID, Modell-ID, Statusklasse, Latenz und sichere Fehlerprotokolle | Engineering-verantwortliche Person |
| Was geschieht, wenn ein Modell nicht verfügbar ist? | Begrenzte Wiederholungs- und Fallback-Richtlinie sowie ein Test, der sie nachweist | Anwendungsverantwortliche Person |
| Können wir die Ausgaben kontrollieren? | Service-/Teambudget, Modell-Allowlist und Rhythmus für Nutzungsprüfungen | Verantwortliche Person für Produkt/Finanzen |
| Können wir ein Rollback durchführen? | Versionierte Konfiguration, Canary-Plan und verantwortliche Person für den Kill Switch | Release-verantwortliche Person |
| Können die Daten der Nutzer angemessen verarbeitet werden? | Datenklassifizierung, Aufbewahrungsentscheidung und genehmigter Anbieterpfad | Verantwortliche Person für Datenschutz/Sicherheit |
Hier liegt auch der größte Unterschied zwischen einer CLI-Proxy-API und einem API-Gateway. Ein Proxy konzentriert sich auf Anfragekompatibilität; ein Produktions-Gateway ergänzt die Betriebskontrollen, die eine Multi-Modell-API für ein Team zuverlässig machen. Lesen Sie den Flatkey API-Schnellstart, wenn Sie einen verwalteten API-Aufruf validieren möchten, und nutzen Sie anschließend den Leitfaden für sichere API-Schlüsselverwaltung, bevor Sie Zugangsdaten verteilen.
Ein dreistufiger Rollout, der eine versehentliche Produktionsnutzung vermeidet
Stufe 1: lokale Kompatibilitäts-Sandbox
Verwenden Sie eine an Loopback gebundene CLI-Proxy-API, genehmigte Testzugangsdaten, Fixture-Prompts und keine Kundendaten. Validieren Sie die Client-Konfiguration und das Schemaverhalten. In dieser Stufe sollte es weder eine öffentliche URL noch einen gemeinsamen Kontopool oder Hintergrundjob geben.
Stufe 2: kontrollierter Integrations-Canary
Führen Sie eine kleine interne Arbeitslast über einen serviceeigenen, autorisierten API-Pfad aus. Vergleichen Sie Ausgabequalität, Latenz, Fehlerkategorien und Kostenberichte mit Ihrer aktuellen Route. Legen Sie im Voraus fest, was den Canary scheitern lässt und wer ihn stoppen kann.
Stufe 3: Produktions-Routing-Richtlinie
Machen Sie Modellauswahl, Zugriffskontrolle, Budgets, Beobachtbarkeit und Fallback-Verhalten explizit. Eine Produktionsimplementierung sollte in der Lage sein, ein nicht genehmigtes Modell abzulehnen, den Eigentümer der Anfrage zu identifizieren und keinen Traffic mehr zu senden, wenn eine Richtlinienprüfung fehlschlägt.
if environment == "production":
    require service-owned, authorized credentials
    enforce a model allowlist and request budget
    record request ID, model ID, duration, and outcome
    use only a tested, bounded fallback policy
else:
    allow a loopback-only compatibility test with approved test credentials
Diese Aufteilung schützt den nützlichen Teil des CLI-Proxy-API-Workflows – schnelle Client-Experimente –, ohne ein Entwicklertool unbemerkt in unkontrollierte Infrastruktur zu verwandeln.
Häufig gestellte Fragen
Ist CLIProxyAPI dasselbe wie ein Anbieter von KI-Modellen?
Nein. CLIProxyAPI ist ein Kompatibilitäts-Proxy. Er kann einem Client mehrere API-Schnittstellen bereitstellen, doch Modellzugriff, Autorisierung, Abrechnung und Anbieterpflichten bleiben separate Aspekte. Bestätigen Sie jede Upstream-Route, bevor Sie sie verwenden.
Kann ich eine CLI-Proxy-API in Produktion verwenden?
Das technische Ausführen eines Prozesses ist nicht die Produktionsentscheidung. Verwenden Sie eine CLI-Proxy-API in Produktion erst, nachdem Sie autorisierten Zugriff, Secret-Verwaltung, Netzwerkisolation, Beobachtbarkeit, Verantwortlichkeiten für Vorfälle und ein klares Supportmodell verifiziert haben. Wenn Sie eine Servicegrenze über genehmigte Modelle hinweg benötigen, ist ein verwaltetes Gateway im Allgemeinen einfacher zu betreiben.
Bedeutet „kostenlos“, dass meine KI-Arbeitslast kostenlos ist?
Nein. Die Softwarelizenz von CLIProxyAPI kann kostenlos sein, während Modellzugriff, Infrastruktur, Monitoring und Arbeitszeit weiterhin Geld kosten. Ein Verbraucherabonnement gewährt außerdem nicht automatisch das Recht, eine API für allgemeine Anwendungen zu betreiben.
Was sollte ich für eine Multi-Modell-Produktionsanwendung verwenden?
Beginnen Sie mit den wenigsten beweglichen Teilen, die Ihre Vertrags- und Zuverlässigkeitsanforderungen erfüllen. Direkte Anbieter-APIs können für einen stabilen Modellpfad geeignet sein. Wenn Sie eine einheitliche SDK-Grenze, genehmigten Multi-Modell-Zugriff und zentralisierte Betriebskontrollen benötigen, bewerten Sie ein verwaltetes Gateway wie Flatkey. Sie können Modelle vergleichen und über die Flatkey-Dokumentation starten.
Die praktische Antwort
Eine CLI-Proxy-API ist wertvoll, wenn sie Reibung in einem kontrollierten Kompatibilitätstest reduziert. Sie ist keine Abkürzung zur Umgehung von Anbieterautorisierung, Nutzungsgrenzen oder Produktionsbetrieb. Halten Sie sie für Entwicklerexperimente lokal, verwenden Sie autorisierten API-Zugriff für Anwendungen und leiten Sie Traffic erst dann an ein verwaltetes Gateway weiter, wenn Sie eine dauerhafte, beobachtbare Multi-Modell-Grenze benötigen.
Wenn Ihr nächster Schritt die Produktionsintegration statt eines lokalen Experiments ist, beginnen Sie mit der API-Dokumentation von Flatkey, führen Sie ein bestehendes SDK über eine genehmigte Modellroute aus und messen Sie das Ergebnis, bevor Sie weiteren Traffic migrieren.