CLIProxyAPI peut être utile lorsque vous devez tester si un client existant compatible avec OpenAI, Gemini, Claude, Codex ou Grok fonctionne avec une couche de compatibilité contrôlée localement. Ce n’est ni un fournisseur de modèles, ni un système de facturation de production, ni une autorisation de transformer un abonnement IA personnel en API à usage général.
Ce guide explique où s’insère une API proxy CLI, ce que signifie réellement « gratuit », comment effectuer une vérification de compatibilité sûre et ce qui doit changer avant la mise en production d’une charge de travail destinée aux clients.
Ce qu’est une API proxy CLI — et ce qu’elle n’est pas
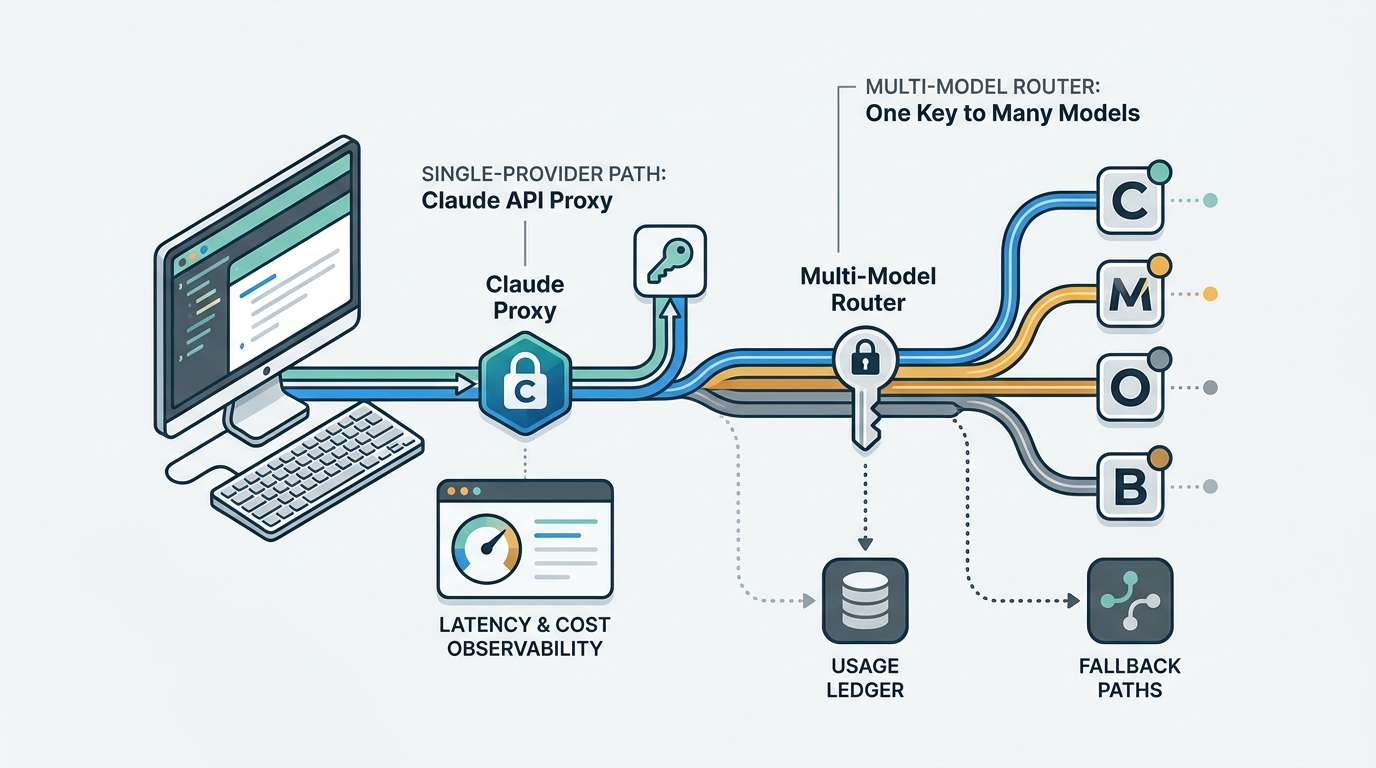
Une API proxy CLI est un service qui présente à un client des formats d’API IA familiers tout en traduisant ou en acheminant les requêtes derrière le point de terminaison. CLIProxyAPI se décrit comme un serveur proxy doté d’interfaces compatibles avec OpenAI, Gemini, Claude, Codex et Grok pour les clients en ligne de commande et les SDK. Il s’agit donc d’une couche de compatibilité : votre SDK peut conserver un format de requête familier pendant que le service gère la frontière entre protocoles.
Cette distinction est importante. Une API proxy CLI peut aider lors d’une expérimentation d’intégration locale, mais elle ne crée pas en elle-même d’accès aux modèles, ne détient pas l’accord de niveau de service en amont, ne réconcilie pas les frais et ne détermine pas si les identifiants d’un compte particulier peuvent être utilisés pour une charge de travail applicative. Ces responsabilités restent liées à la relation autorisée avec le fournisseur et à la conception de votre déploiement.
Utilisez cette règle rapide :
| Si vous devez… | Commencez par… | Pourquoi |
|---|---|---|
| Vérifier si un SDK existant peut appeler un point de terminaison local compatible | Un environnement de test CLIProxyAPI local | Il isole les questions liées au protocole et à la configuration du client. |
| Créer une fonctionnalité de production chez un seul fournisseur | Le compte API autorisé du fournisseur | Vous conservez le contrat natif du fournisseur, la facturation et le circuit d’assistance. |
| Exécuter une application de production sur plusieurs modèles approuvés | Une passerelle API gérée | Vous avez besoin d’identifiants détenus par le service, d’un routage centralisé, d’un examen de l’utilisation et d’une limite opérationnelle documentée. |
| Réutiliser un abonnement grand public pour des utilisateurs non liés ou un backend partagé | Aucune des deux options | Les identifiants d’abonnement ne remplacent pas une API d’application autorisée. |
Comment fonctionne l’accès à CLIProxyAPI ?
La documentation actuelle du projet CLIProxyAPI couvre la configuration locale, les clés API, les paramètres TLS et une interface de gestion. Sa référence de configuration de base indique que host contrôle l’interface à laquelle il se lie et recommande explicitement 127.0.0.1 ou localhost lorsque vous souhaitez restreindre l’accès à la machine locale. Elle documente également une clé de gestion distincte et la possibilité de désactiver l’API de gestion. Lisez la référence de configuration avant d’exposer un point de terminaison.
Pour évaluer une API proxy CLI, utilisez un environnement délibérément restreint :
- Utilisez un projet de test jetable et des identifiants que votre organisation est autorisée à employer pour les tests d’API.
- Liez le processus uniquement à l’interface de bouclage ; ne publiez pas directement sur Internet un proxy de développement.
- Fournissez au client une clé de compatibilité locale à portée limitée, plutôt que de stocker les identifiants en amont dans l’application cliente.
- Testez un modèle approuvé, un format de requête, le comportement de diffusion en continu si vous l’utilisez, le comportement des appels d’outils si vous l’utilisez, ainsi qu’une réponse d’échec connue.
- Supprimez les identifiants temporaires et les données de test après l’expérimentation.
Le guide du projet consacré au client Codex montre un point de terminaison de compatibilité local et une clé API configurée localement. Considérez-le comme une référence d’intégration pour un test contrôlé sur un poste de travail, et non comme une conception de point de terminaison SaaS partagé. Le guide Codex de CLIProxyAPI est l’endroit approprié pour confirmer les paramètres actuels spécifiques au client.
La limite d’autorisation n’est pas facultative
« Cela fonctionne localement » et « cela est autorisé pour la production » sont deux affirmations différentes. Les conditions actuelles d’OpenAI pour Sign in with ChatGPT indiquent que l’utilisation du forfait doit rester liée à l’application autorisée par l’utilisateur ; elles interdisent l’accès API à usage général pour des outils non liés, le regroupement de comptes, la rotation de comptes, l’utilisation partagée du forfait et le contournement des limites d’utilisation. Consultez les conditions avant de choisir un modèle d’authentification.
Le même principe s’applique à tous les fournisseurs : utilisez l’accès API émis par le fournisseur pour une application et confirmez les conditions ainsi que le modèle de facturation applicables. Par exemple, Anthropic oriente les organisations qui développent avec son API vers la Claude Console pour les clés API, l’administration d’équipe, la facturation et l’expérimentation. Les recommandations d’Anthropic concernant l’accès à l’API constituent une base utile.
Ne concevez pas une API proxy CLI autour de mots de passe de comptes personnels, de cookies de navigateur, de jetons de session, de rotation de comptes ou de l’abonnement d’un utilisateur qui traite le trafic d’un autre utilisateur. Ces pratiques créent des risques évitables en matière de sécurité, de disponibilité et de respect des conditions d’utilisation.
CLIProxyAPI est-il gratuit ? Une liste de vérification des prix
CLIProxyAPI est distribué sous licence MIT ; la formule actuelle de Homebrew identifie également le paquet comme étant sous licence MIT. Consultez la fiche du paquet. Cela répond à la question de la licence logicielle, et non à celle du coût total.
Pour une API proxy CLI, évaluez le coût de l’ensemble du parcours opérationnel :
| Couche de coût | Éléments à vérifier | Pourquoi cela modifie la décision |
|---|---|---|
| Logiciel proxy | Licence, fréquence des versions et responsabilité de la maintenance | L’open source peut réduire le coût de licence tout en augmentant votre responsabilité opérationnelle. |
| Accès autorisé aux modèles | Tarification de l’API du fournisseur, type de compte et charge de travail autorisée | L’accès via une offre grand public et l’accès via une API d’application sont des modèles commerciaux différents. |
| Infrastructure | Hôte, terminaison TLS, journaux, stockage, sauvegardes et trafic sortant | Un test local entraîne peu de frais généraux ; ce n’est pas le cas d’un service destiné aux clients. |
| Fiabilité | Nouvelles tentatives, solutions de repli, mise en file d’attente et gestion des incidents | Une requête échouée a un coût produit qui dépasse le coût des tokens. |
| Gouvernance | Identifiants par service, piste d’audit, budgets et révocation | Ces contrôles sont généralement requis avant que plus d’un ingénieur ne dépende de cette voie. |
Si vous avez besoin d’une option gérée, consultez les conditions en vigueur plutôt que de recopier un prix provenant d’une ancienne comparaison. La page tarifaire actuelle de Flatkey décrit des recharges de crédits ponctuelles et indique que les crédits n’expirent pas ; son répertoire de modèles est l’endroit où vérifier la disponibilité des modèles en temps réel, la prise en charge des points de terminaison et la tarification propre à chaque modèle. Consultez ensemble la tarification de Flatkey et le répertoire de modèles avant toute décision de production.
Un test d’intégration sécurisé pour une API proxy CLI
Avant de pointer un SDK vers une API proxy CLI, déterminez ce que vous cherchez à démontrer. Un premier test utile ne démontre que ceci : « Notre client peut-il s’authentifier auprès d’un point de terminaison local approuvé, découvrir un modèle approuvé et recevoir une réponse au format attendu par notre code ? » Il ne démontre ni la fiabilité en production ni l’autorisation commerciale.
Conservez les paramètres de connexion hors du contrôle de code source :
export COMPATIBILITY_BASE_URL='http://127.0.0.1:8317/v1'
export COMPATIBILITY_API_KEY='set-this-in-your-secret-store'

curl --fail --silent --show-error \
  "$COMPATIBILITY_BASE_URL/models" \
  -H "Authorization: Bearer $COMPATIBILITY_API_KEY"
Exécutez ensuite une vérification SDK à faible risque avec un identifiant de test émis par le service. Remplacez l’espace réservé du modèle par un modèle que votre équipe a explicitement approuvé pour l’environnement de test.
import os
from openai import OpenAI

client = OpenAI(
    base_url=os.environ["COMPATIBILITY_BASE_URL"],
    api_key=os.environ["COMPATIBILITY_API_KEY"],
)

# Keep the first check non-sensitive and observable.
models = client.models.list()
print([model.id for model in models.data])
Consignez quatre résultats avant de considérer le test comme terminé :
- Résultat de l’authentification et statut HTTP.
- Identifiant de modèle renvoyé par le point de terminaison.
- Compatibilité des schémas de requête et de réponse, y compris le streaming ou les outils le cas échéant.
- Latence et comportement en cas d’échec à partir d’un petit jeu de tests reproductible.
Si vous utilisez le proxy au-delà d’un seul poste de travail, ajoutez une identité de service distincte à la frontière. Une clé statique côté client ne doit pas devenir votre seul contrôle pour l’identité du locataire, l’application des budgets ou la révocation des accès.
Quand un proxy local ne suffit plus
Une API proxy CLI locale est souvent le bon outil pour un test de compatibilité destiné aux développeurs. Elle constitue généralement une mauvaise frontière pour une application de production dès que le trafic est partagé, que des données client sont impliquées ou qu’une équipe doit répondre à la question : « Quel modèle a traité cette requête, pour qui, selon quelle politique et à quel coût ? »
Passez à une frontière de production lorsque l’un de ces éléments devient vrai :
- Votre application envoie des requêtes pour plus d’un utilisateur final.
- Les identifiants doivent avoir un responsable au-delà de l’ordinateur portable d’un seul développeur.
- Vous avez besoin de listes d’autorisation de modèles, de budgets, d’identifiants de requête ou d’une attribution de l’utilisation au niveau du client.
- Vous avez besoin d’une politique de repli documentée plutôt que de nouvelles tentatives ponctuelles.
- Vous avez besoin de contrôle des changements, de retour en arrière lors des déploiements, de surveillance et d’un responsable des incidents.
- Vous avez besoin d’une voie approuvée pour le traitement des données, les conditions contractuelles et l’accès aux fournisseurs.
La documentation de Flatkey décrit un modèle opérationnel différent : une frontière API unique avec des formats de requête officiels, un routeur compatible OpenAI, des workflows natifs Anthropic, des intégrations d’outils, de la gouvernance et de la facturation. Sa documentation indique également que les SDK existants peuvent être dirigés vers le routeur tout en préservant les formats de requête standard. Une passerelle gérée est donc mieux adaptée lorsque vous avez besoin d’une frontière de production détenue par le service plutôt que d’une couche de compatibilité au niveau du poste de travail.
Pour l’architecture qui sous-tend cette décision, consultez notre guide sur une passerelle API d’IA et l’explication pratique de ce qu’est le routage LLM. Pour une migration minimale d’un SDK existant, utilisez la checklist de passerelle API compatible OpenAI.
Checklist de production pour une décision concernant une API proxy CLI
Ne déployez pas parce qu’une démonstration réussit. Déployez uniquement après avoir pu répondre à chaque ligne ci-dessous.
| Question de production | Éléments à collecter | Responsable |
|---|---|---|
| Cet accès est-il autorisé pour cette application et ces utilisateurs ? | Conditions du fournisseur, type de compte et approbation interne écrite | Responsable produit et juridique/opérations |
| Où les identifiants sont-ils stockés ? | Politique de coffre-fort de secrets, accès selon le principe du moindre privilège, procédure de rotation et de révocation | Responsable sécurité |
| Le point de terminaison est-il privé et authentifié ? | Schéma réseau, politique TLS, règle d'entrée loopback/privée et test d'accès | Responsable plateforme |
| Pouvons-nous expliquer une requête ayant échoué ? | ID de requête, ID de modèle, classe de statut, latence et journaux d'erreurs sûrs | Responsable ingénierie |
| Que se passe-t-il lorsqu'un modèle est indisponible ? | Politique de nouvelle tentative limitée et de repli, ainsi qu'un test qui la prouve | Responsable de l'application |
| Pouvons-nous contrôler les dépenses ? | Budget par service/équipe, liste blanche de modèles et fréquence de revue de l'utilisation | Responsable produit/finance |
| Pouvons-nous revenir en arrière ? | Configuration versionnée, plan canari et responsable du mécanisme d'arrêt d'urgence | Responsable des mises en production |
| Les données des utilisateurs peuvent-elles être traitées de manière appropriée ? | Classification des données, décision de conservation et voie de fournisseur approuvée | Responsable confidentialité/sécurité |
C'est également là qu'une API proxy CLI et une passerelle API diffèrent le plus. Un proxy se concentre sur la compatibilité des requêtes ; une passerelle de production ajoute les contrôles opérationnels qui rendent une API multi-modèles fiable pour une équipe. Lisez le guide de démarrage rapide de l'API Flatkey si vous souhaitez valider un appel d'API géré, puis utilisez le guide de gestion sécurisée des clés API avant de distribuer des identifiants.
Un déploiement en trois étapes qui évite une mise en production accidentelle
Étape 1 : environnement isolé local de compatibilité
Utilisez une API proxy CLI liée à l'interface loopback, des identifiants de test approuvés, des prompts de référence et aucune donnée client. Validez la configuration du client et le comportement du schéma. Il ne doit y avoir aucune URL publique, aucun pool de comptes partagés ni tâche en arrière-plan à cette étape.
Étape 2 : canari d'intégration contrôlé
Exécutez une petite charge de travail interne via un chemin d'API autorisé et détenu par le service. Comparez la qualité des résultats, la latence, les catégories d'erreurs et le reporting des coûts avec votre voie actuelle. Décidez à l'avance de ce qui invalide le canari et de qui peut l'arrêter.
Étape 3 : politique de routage de production
Rendez explicites la sélection des modèles, le contrôle d'accès, les budgets, l'observabilité et le comportement de repli. Une implémentation de production doit pouvoir rejeter un modèle non approuvé, identifier le propriétaire de la requête et arrêter l'envoi de trafic lorsqu'un contrôle de politique échoue.
if environment == "production":
    exiger des identifiants autorisés, détenus par le service
    appliquer une liste blanche de modèles et un budget de requêtes
    enregistrer l'ID de requête, l'ID de modèle, la durée et le résultat
    utiliser uniquement une politique de repli testée et limitée
else:
    autoriser un test de compatibilité réservé à loopback avec des identifiants de test approuvés
Cette séparation protège la partie utile du flux de travail d'une API proxy CLI — l'expérimentation rapide côté client — sans transformer discrètement un outil de développeur en infrastructure non gouvernée.
Questions fréquemment posées
CLIProxyAPI est-il identique à un fournisseur de modèles d'IA ?
Non. CLIProxyAPI est un proxy de compatibilité. Il peut présenter plusieurs interfaces API à un client, mais l'accès aux modèles, l'autorisation, la facturation et les obligations envers les fournisseurs restent des préoccupations distinctes. Confirmez chaque voie en amont avant de l'utiliser.
Puis-je utiliser une API proxy CLI en production ?
Le fait d'exécuter techniquement un processus ne constitue pas la décision de production. Utilisez une API proxy CLI en production uniquement après avoir vérifié l'accès autorisé, la gestion des secrets, l'isolation réseau, l'observabilité, la responsabilité des incidents et un modèle de support clair. Si vous avez besoin d'une frontière de service unique entre des modèles approuvés, une passerelle gérée est généralement plus facile à exploiter.
« Gratuit » signifie-t-il que ma charge de travail d'IA est gratuite ?
Non. La licence logicielle de CLIProxyAPI peut être gratuite alors que l'accès aux modèles, l'infrastructure, la surveillance et le temps du personnel ont toujours un coût. Un abonnement grand public ne confère pas non plus automatiquement le droit d'exécuter une API d'application à usage général.
Que dois-je utiliser pour une application de production multi-modèles ?
Commencez avec le moins d'éléments mobiles possible qui répondent à vos exigences contractuelles et de fiabilité. Les API directes des fournisseurs peuvent convenir à un chemin de modèle stable. Lorsque vous avez besoin d'une frontière SDK cohérente, d'un accès multi-modèles approuvé et de contrôles opérationnels centralisés, évaluez une passerelle gérée telle que Flatkey. Vous pouvez comparer les modèles et commencer avec la documentation Flatkey.
La réponse pratique
Une API proxy CLI est utile lorsqu'elle réduit les frictions lors d'un test de compatibilité contrôlé. Ce n'est pas un raccourci pour contourner l'autorisation des fournisseurs, les limites d'utilisation ou les opérations de production. Gardez-la locale pour les expérimentations des développeurs, utilisez un accès API autorisé pour les applications et faites passer le trafic vers une passerelle gérée uniquement lorsque vous avez besoin d'une frontière multi-modèles durable et observable.
Si votre prochaine étape est une intégration en production plutôt qu’une expérience locale, commencez par la documentation de l’API de Flatkey, exécutez un SDK existant via une route de modèle approuvée et mesurez le résultat avant de migrer davantage de trafic.