O CLIProxyAPI pode ser útil quando você precisa testar se um cliente existente compatível com OpenAI, Gemini, Claude, Codex ou Grok funciona com uma camada de compatibilidade controlada localmente. Ele não é um provedor de modelos, um sistema de faturamento para produção nem uma autorização para transformar uma assinatura pessoal de IA em uma API de uso geral.
Este guia explica onde uma API de proxy CLI se encaixa, o que “gratuito” realmente significa, como executar uma verificação de compatibilidade segura e o que precisa mudar antes de uma carga de trabalho voltada ao cliente entrar em produção.
O que é — e o que não é — uma API de proxy CLI
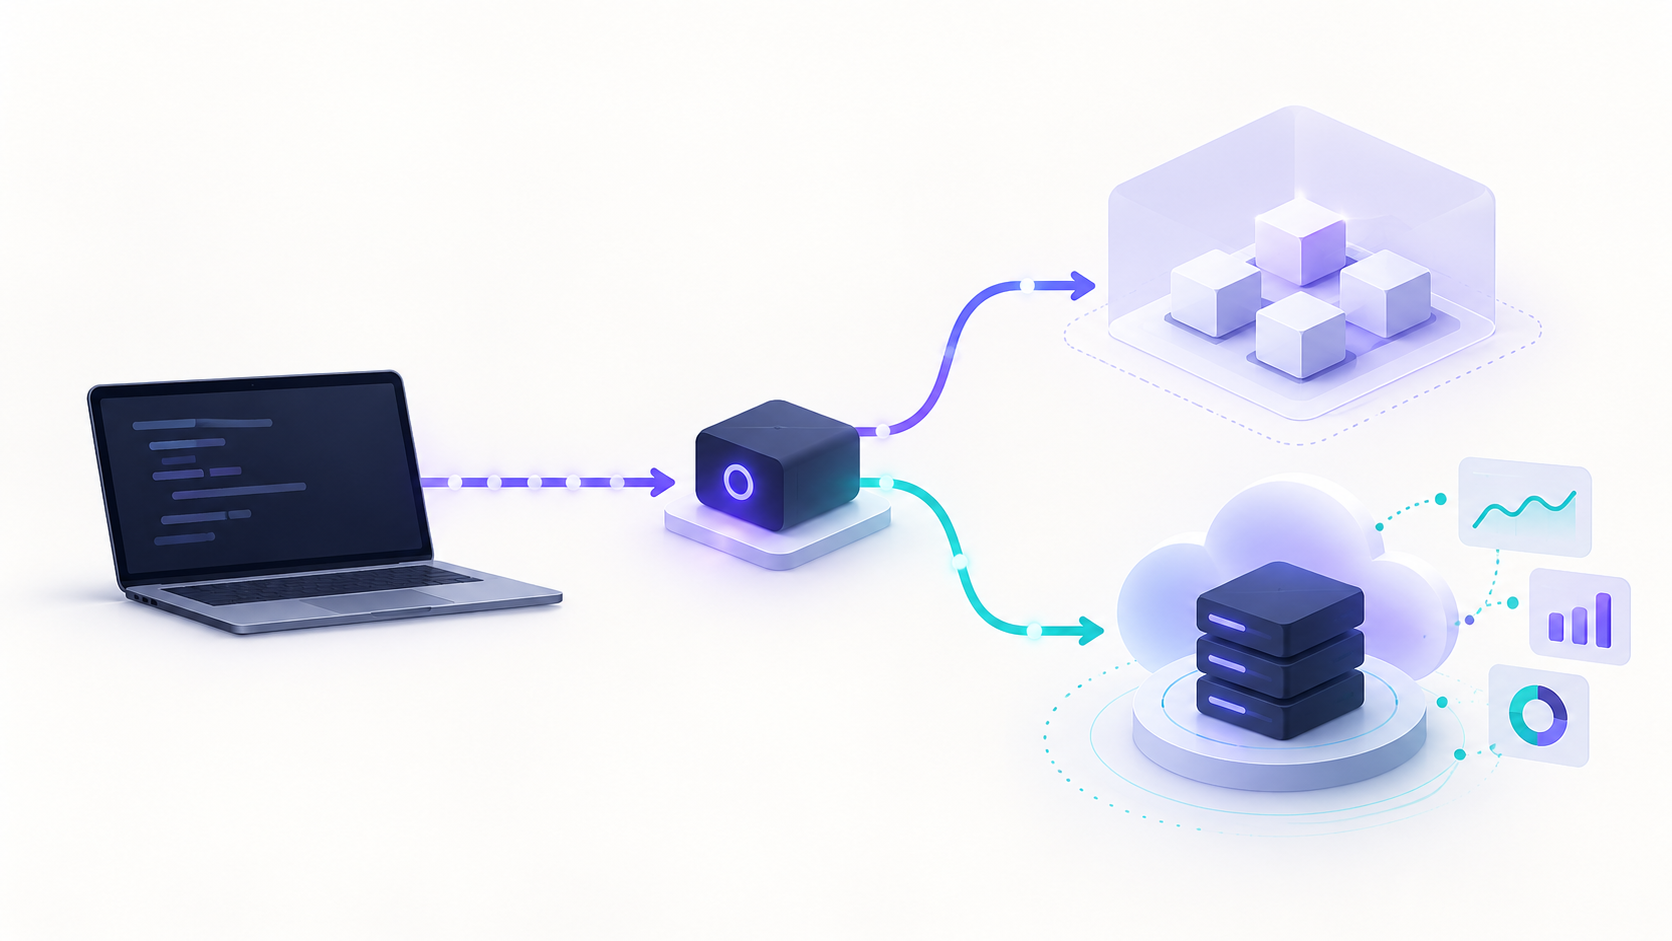
Uma API de proxy CLI é um serviço que apresenta formatos conhecidos de APIs de IA a um cliente enquanto traduz ou roteia solicitações por trás do endpoint. O CLIProxyAPI se descreve como um servidor proxy com interfaces compatíveis com OpenAI, Gemini, Claude, Codex e Grok para clientes de linha de comando e SDKs. Isso o torna uma camada de compatibilidade: seu SDK pode manter um formato de solicitação conhecido enquanto o serviço trata o limite de protocolo.
Essa distinção é importante. Uma API de proxy CLI pode ajudar em um experimento de integração local, mas não cria por si só acesso a modelos, não é responsável pelo acordo de nível de serviço do serviço upstream, não reconcilia cobranças nem decide se uma credencial de conta específica pode ser usada para uma carga de trabalho de aplicação. Essas responsabilidades permanecem na relação autorizada com o provedor e no seu projeto de implantação.
Use esta regra rápida:
| Se você precisa… | Comece com… | Por quê |
|---|---|---|
| Verificar se um SDK existente pode chamar um endpoint local compatível | Um ambiente de teste local do CLIProxyAPI | Ele isola questões de protocolo e de configuração do cliente. |
| Criar um recurso de produção em um único provedor | A conta de API autorizada do provedor | Você mantém o contrato nativo, o faturamento e o canal de suporte do provedor. |
| Executar uma aplicação de produção em vários modelos aprovados | Um gateway de API gerenciado | Você precisa de credenciais pertencentes ao serviço, roteamento centralizado, revisão de uso e um limite operacional documentado. |
| Reutilizar uma assinatura de consumidor para usuários não relacionados ou um backend compartilhado | Nenhum dos dois | Credenciais de assinatura não substituem uma API de aplicação autorizada. |
Como funciona o acesso ao CLIProxyAPI?
A documentação atual do projeto CLIProxyAPI abrange configuração local, chaves de API, configurações de TLS e uma interface de gerenciamento. Sua referência de configuração básica informa que host controla a interface à qual ele se vincula e recomenda explicitamente 127.0.0.1 ou localhost quando você deseja restringir o acesso à máquina local. Ela também documenta uma chave de gerenciamento separada e a capacidade de desativar a API de gerenciamento. Leia a referência de configuração antes de expor qualquer endpoint.
Para avaliar uma API de proxy CLI, use um ambiente deliberadamente limitado:
- Use um projeto de teste descartável e credenciais que sua organização está autorizada a usar para testes de API.
- Vincule o processo apenas ao loopback; não publique um proxy de desenvolvimento diretamente na internet.
- Forneça ao cliente uma chave de compatibilidade local com escopo limitado, em vez de armazenar credenciais upstream na aplicação cliente.
- Teste um modelo aprovado, um formato de solicitação, o comportamento de streaming caso o utilize, o comportamento de chamada de ferramentas caso o utilize e uma resposta de falha conhecida.
- Remova as credenciais temporárias e os dados de teste após o experimento.
O guia do projeto para clientes Codex demonstra um endpoint de compatibilidade local e uma chave de API configurada localmente. Trate isso como uma referência de integração para um teste controlado em estação de trabalho — não como um projeto para um endpoint SaaS compartilhado. O guia do Codex do CLIProxyAPI é o local adequado para confirmar as configurações atuais específicas do cliente.
O limite de autorização não é opcional
“Funciona localmente” e “está autorizado para produção” são afirmações diferentes. Os termos atuais do Sign in with ChatGPT da OpenAI estabelecem que o uso do plano deve permanecer conectado à aplicação que o usuário autorizou; eles proíbem acesso à API de uso geral para ferramentas não relacionadas, agrupamento de contas, rotação de contas, uso compartilhado do plano e contornar limites de uso. Revise os termos antes de selecionar um modelo de autenticação.
O mesmo princípio se aplica entre provedores: use o acesso à API emitido pelo provedor para uma aplicação e confirme os termos e o modelo de faturamento aplicáveis. Por exemplo, a Anthropic orienta organizações que desenvolvem com sua API a usar o Claude Console para chaves de API, administração de equipes, faturamento e experimentação. A orientação da Anthropic sobre acesso à API é uma base útil.
Não projete uma API de proxy CLI em torno de senhas de contas pessoais, cookies de navegador, tokens de sessão, rotação de contas ou do uso da assinatura de um usuário para atender ao tráfego de outro usuário. Esses padrões criam riscos evitáveis de segurança, disponibilidade e termos de uso.
O CLIProxyAPI é gratuito? Uma lista de verificação de preços
O CLIProxyAPI é distribuído sob a licença MIT; a fórmula atual do Homebrew também identifica o pacote como licenciado sob MIT. Veja o registro do pacote. Isso responde à questão da licença do software, não à questão do custo total.
Para uma API de proxy CLI, considere o preço de todo o caminho operacional:
| Camada de custo | O que verificar | Por que isso muda a decisão |
|---|---|---|
| Software de proxy | Licença, cadência de lançamentos e responsabilidade pela manutenção | O código aberto pode reduzir o custo de licença, ao mesmo tempo que aumenta sua responsabilidade operacional. |
| Acesso autorizado ao modelo | Preços da API do provedor, tipo de conta e carga de trabalho permitida | O acesso por plano de consumidor e o acesso à API de aplicação são modelos comerciais diferentes. |
| Infraestrutura | Host, terminação TLS, logs, armazenamento, backups e tráfego de saída | Um teste local tem pouca sobrecarga; um serviço voltado ao cliente, não. |
| Confiabilidade | Novas tentativas, alternativas, enfileiramento e tratamento de incidentes | Uma solicitação com falha tem custo de produto além da cobrança por token. |
| Governança | Credenciais por serviço, trilha de auditoria, orçamentos e revogação | Esses controles geralmente são necessários antes que mais de um engenheiro dependa da rota. |
Se você precisar de uma opção gerenciada, revise os termos vigentes em vez de copiar um preço de uma comparação antiga. A página de preços atual da Flatkey descreve recargas únicas de créditos e informa que os créditos não expiram; seu diretório de modelos é o lugar para verificar a disponibilidade atual dos modelos, o suporte a endpoints e os preços específicos de cada modelo. Os preços da Flatkey e o diretório de modelos devem ser analisados juntos antes de uma decisão de produção.
Um teste seguro de integração com API de proxy CLI
Antes de apontar um SDK para uma API de proxy CLI, decida o que você está comprovando. Um primeiro teste útil comprova apenas isto: “Nosso cliente consegue se autenticar em um endpoint local aprovado, descobrir um modelo aprovado e receber uma resposta no formato esperado pelo nosso código?” Ele não comprova confiabilidade de produção nem autorização comercial.
Mantenha as configurações de conexão fora do controle de versão:
export COMPATIBILITY_BASE_URL='http://127.0.0.1:8317/v1'
export COMPATIBILITY_API_KEY='set-this-in-your-secret-store'

curl --fail --silent --show-error \
  "$COMPATIBILITY_BASE_URL/models" \
  -H "Authorization: Bearer $COMPATIBILITY_API_KEY"
Em seguida, execute uma verificação de SDK de baixo risco com uma credencial de teste emitida pelo serviço. Substitua o marcador de posição do modelo por um que sua equipe tenha aprovado explicitamente para o ambiente de teste.
import os
from openai import OpenAI

client = OpenAI(
    base_url=os.environ["COMPATIBILITY_BASE_URL"],
    api_key=os.environ["COMPATIBILITY_API_KEY"],
)

# Keep the first check non-sensitive and observable.
models = client.models.list()
print([model.id for model in models.data])
Registre quatro resultados antes de considerar o teste concluído:
- Resultado da autenticação e status HTTP.
- Identificador do modelo retornado pelo endpoint.
- Compatibilidade dos esquemas de solicitação e resposta, incluindo streaming ou ferramentas quando relevante.
- Latência e comportamento em caso de falha com base em um pequeno conjunto de testes reproduzível.
Se você usar o proxy além de uma única estação de trabalho, adicione uma identidade de serviço separada no limite. Uma chave estática no lado do cliente não deve se tornar seu único controle para identidade do tenant, aplicação de orçamento ou revogação de acesso.
Quando um proxy local deixa de ser suficiente
Uma API de proxy CLI local costuma ser a ferramenta certa para um teste de compatibilidade de desenvolvedor. Em geral, ela é o limite errado para uma aplicação de produção quando o tráfego passa a ser compartilhado, dados de clientes estão envolvidos ou uma equipe precisa responder: “qual modelo atendeu esta solicitação, para quem, sob qual política e a que custo?”
Adote um limite de produção quando qualquer uma destas condições se tornar verdadeira:
- Sua aplicação envia solicitações para mais de um usuário final.
- As credenciais precisam ter propriedade além do laptop de um único desenvolvedor.
- Você precisa de listas de modelos permitidos, orçamentos, IDs de solicitação ou atribuição de uso por cliente.
- Você precisa de uma política de fallback documentada, em vez de novas tentativas ad hoc.
- Você precisa de controle de mudanças, reversão de implantação, monitoramento e um responsável por incidentes.
- Você precisa de um caminho aprovado para tratamento de dados, termos contratuais e acesso ao provedor.
A documentação da Flatkey descreve um modelo operacional diferente: um limite de API com formatos oficiais de solicitação, um roteador compatível com OpenAI, fluxos de trabalho nativos do Anthropic, integrações de ferramentas, governança e faturamento. A documentação também informa que SDKs existentes podem ser apontados para o roteador, preservando os formatos padrão de solicitação. Isso torna um gateway gerenciado mais adequado quando você precisa de um limite de produção administrado pelo serviço, em vez de uma camada de compatibilidade no nível da estação de trabalho.
Para conhecer a arquitetura por trás dessa decisão, consulte nosso guia sobre um gateway de API de IA e a explicação prática de o que é roteamento de LLM. Para uma migração mínima de SDK existente, use a lista de verificação de gateway de API compatível com OpenAI.
Lista de verificação de produção para uma decisão sobre API de proxy CLI
Não faça o lançamento só porque uma demonstração foi bem-sucedida. Faça o lançamento somente depois de conseguir responder a todas as linhas abaixo.
| Pergunta de produção | Evidências a coletar | Responsável |
|---|---|---|
| Este acesso está autorizado para esta aplicação e estes usuários? | Termos do provedor, tipo de conta e aprovação interna por escrito | Responsável por produto e jurídico/operações |
| Onde as credenciais ficam armazenadas? | Política de armazenamento de segredos, acesso de menor privilégio, runbook de rotação e revogação | Responsável por segurança |
| O endpoint é privado e autenticado? | Diagrama de rede, política de TLS, regra de entrada por loopback/privada e teste de acesso | Responsável pela plataforma |
| Conseguimos explicar uma solicitação que falhou? | ID da solicitação, ID do modelo, classe de status, latência e logs de erro seguros | Responsável por engenharia |
| O que acontece quando um modelo não está disponível? | Política de repetição e fallback limitada, além de um teste que a comprove | Responsável pela aplicação |
| Conseguimos controlar os gastos? | Orçamento por serviço/equipe, lista de modelos permitidos e cadência de revisão de uso | Responsável por produto/finanças |
| Conseguimos reverter? | Configuração versionada, plano de canário e responsável pelo kill switch | Responsável pela versão |
| Os dados dos usuários podem ser tratados adequadamente? | Classificação de dados, decisão de retenção e rota de provedor aprovada | Responsável por privacidade/segurança |
É também aqui que uma API de proxy CLI e um gateway de API mais diferem. Um proxy se concentra na compatibilidade de solicitações; um gateway de produção adiciona os controles operacionais que tornam uma API multimodelo confiável para uma equipe. Leia o guia de início rápido da API Flatkey se quiser validar uma chamada de API gerenciada e, em seguida, use o guia de gerenciamento seguro de chaves de API antes de distribuir credenciais.
Uma implementação em três estágios que evita o uso acidental em produção
Estágio 1: sandbox local de compatibilidade
Use uma API de proxy CLI vinculada ao loopback, credenciais de teste aprovadas, prompts de fixture e nenhum dado de cliente. Valide a configuração do cliente e o comportamento do esquema. Não deve haver URL pública, conjunto de contas compartilhadas ou trabalho em segundo plano neste estágio.
Estágio 2: canário de integração controlada
Execute uma pequena carga de trabalho interna por meio de um caminho de API autorizado e pertencente ao serviço. Compare a qualidade da saída, a latência, as categorias de erro e os relatórios de custo com sua rota atual. Decida antecipadamente o que reprova o canário e quem pode interrompê-lo.
Estágio 3: política de roteamento de produção
Torne explícitos a seleção de modelos, o controle de acesso, os orçamentos, a observabilidade e o comportamento de fallback. Uma implementação de produção deve ser capaz de rejeitar um modelo não aprovado, identificar o responsável pela solicitação e parar de enviar tráfego quando uma verificação de política falhar.
if environment == "production":
    require service-owned, authorized credentials
    enforce a model allowlist and request budget
    record request ID, model ID, duration, and outcome
    use only a tested, bounded fallback policy
else:
    allow a loopback-only compatibility test with approved test credentials
Essa divisão protege a parte útil do fluxo de trabalho da API de proxy CLI — a rápida experimentação do cliente — sem transformar silenciosamente uma ferramenta de desenvolvedor em infraestrutura sem governança.
Perguntas frequentes
CLIProxyAPI é o mesmo que um provedor de modelos de IA?
Não. CLIProxyAPI é um proxy de compatibilidade. Ele pode apresentar várias interfaces de API a um cliente, mas o acesso ao modelo, a autorização, a cobrança e as obrigações do provedor continuam sendo preocupações separadas. Confirme cada rota upstream antes de usá-la.
Posso usar uma API de proxy CLI em produção?
Executar tecnicamente um processo não é a decisão de produção. Use uma API de proxy CLI em produção somente após verificar o acesso autorizado, o tratamento de segredos, o isolamento de rede, a observabilidade, a responsabilidade por incidentes e um modelo de suporte claro. Se você precisa de um limite de serviço único entre modelos aprovados, um gateway gerenciado geralmente é mais fácil de operar.
“Gratuito” significa que minha carga de trabalho de IA é gratuita?
Não. A licença de software do CLIProxyAPI pode ser gratuita, enquanto o acesso aos modelos, a infraestrutura, o monitoramento e o tempo da equipe ainda custam dinheiro. Uma assinatura de consumidor também não concede automaticamente o direito de executar uma API de aplicação de propósito geral.
O que devo usar para uma aplicação de produção multimodelo?
Comece com o menor número de componentes que atenda aos seus requisitos de contrato e confiabilidade. As APIs diretas dos provedores podem ser adequadas para um caminho de modelo estável. Quando você precisar de um limite de SDK consistente, acesso multimodelo aprovado e controles operacionais centralizados, avalie um gateway gerenciado como o Flatkey. Você pode comparar modelos e começar pela documentação do Flatkey.
A resposta prática
Uma API de proxy CLI é valiosa quando reduz o atrito em um teste de compatibilidade controlado. Ela não é um atalho para contornar a autorização do provedor, os limites de uso ou as operações de produção. Mantenha-a local para experimentos de desenvolvedores, use acesso autorizado à API para aplicações e promova o tráfego para um gateway gerenciado somente quando precisar de um limite multimodelo durável e observável.
Se o seu próximo passo for a integração em produção, em vez de um experimento local, comece pela documentação da API da Flatkey, execute um SDK existente por meio de uma rota de modelo aprovada e avalie o resultado antes de migrar mais tráfego.