CLIProxyAPIは、既存のOpenAI、Gemini、Claude、Codex、またはGrok互換クライアントが、ローカルで制御された互換性レイヤーに対して動作するかをテストする必要がある場合に役立ちます。これはモデルプロバイダーでも、本番環境向けの課金システムでも、個人向けAIサブスクリプションを汎用APIに転用する許可でもありません。
このガイドでは、CLIプロキシAPIがどこに位置付くか、「無料」が実際に何を意味するか、安全な互換性チェックを実行する方法、そして顧客向けワークロードを本番稼働させる前に何を変更する必要があるかを説明します。
CLIプロキシAPIとは何か、そして何ではないか
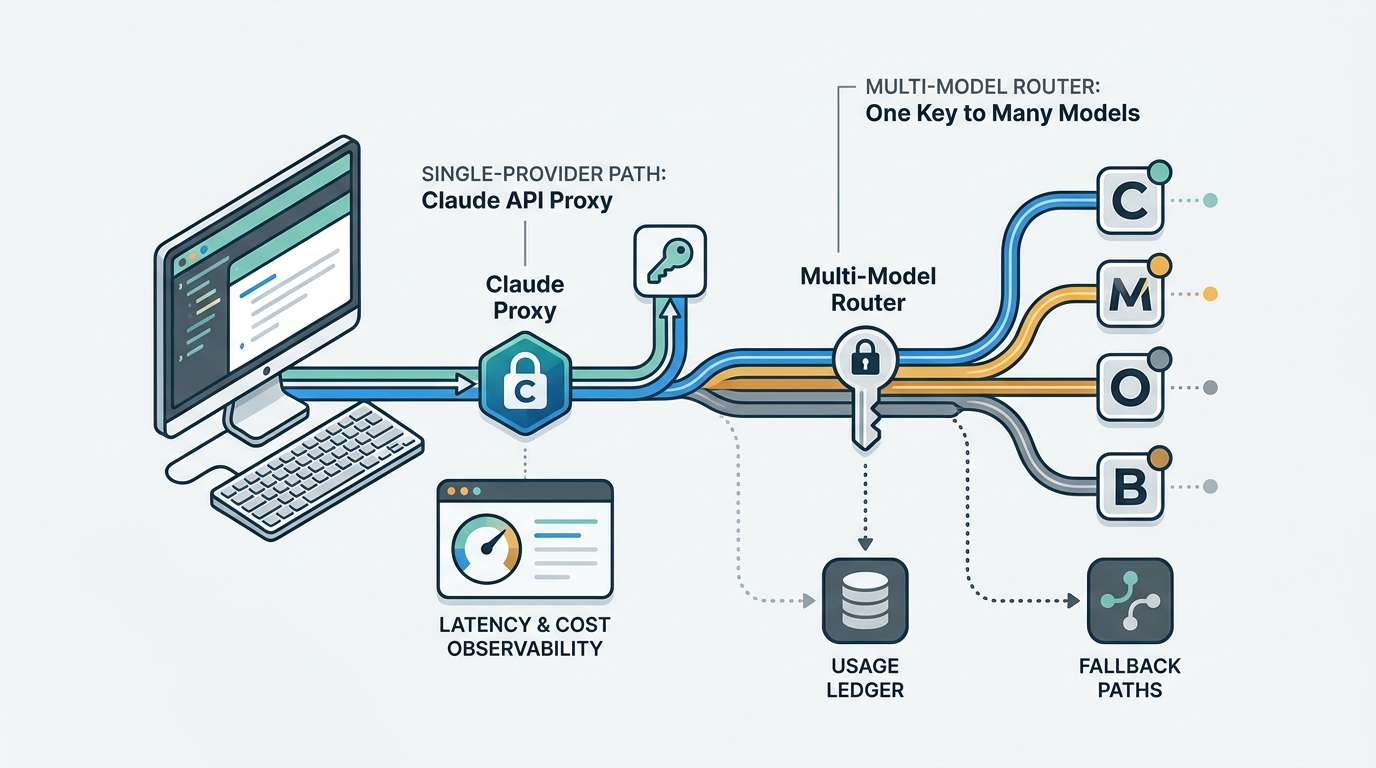
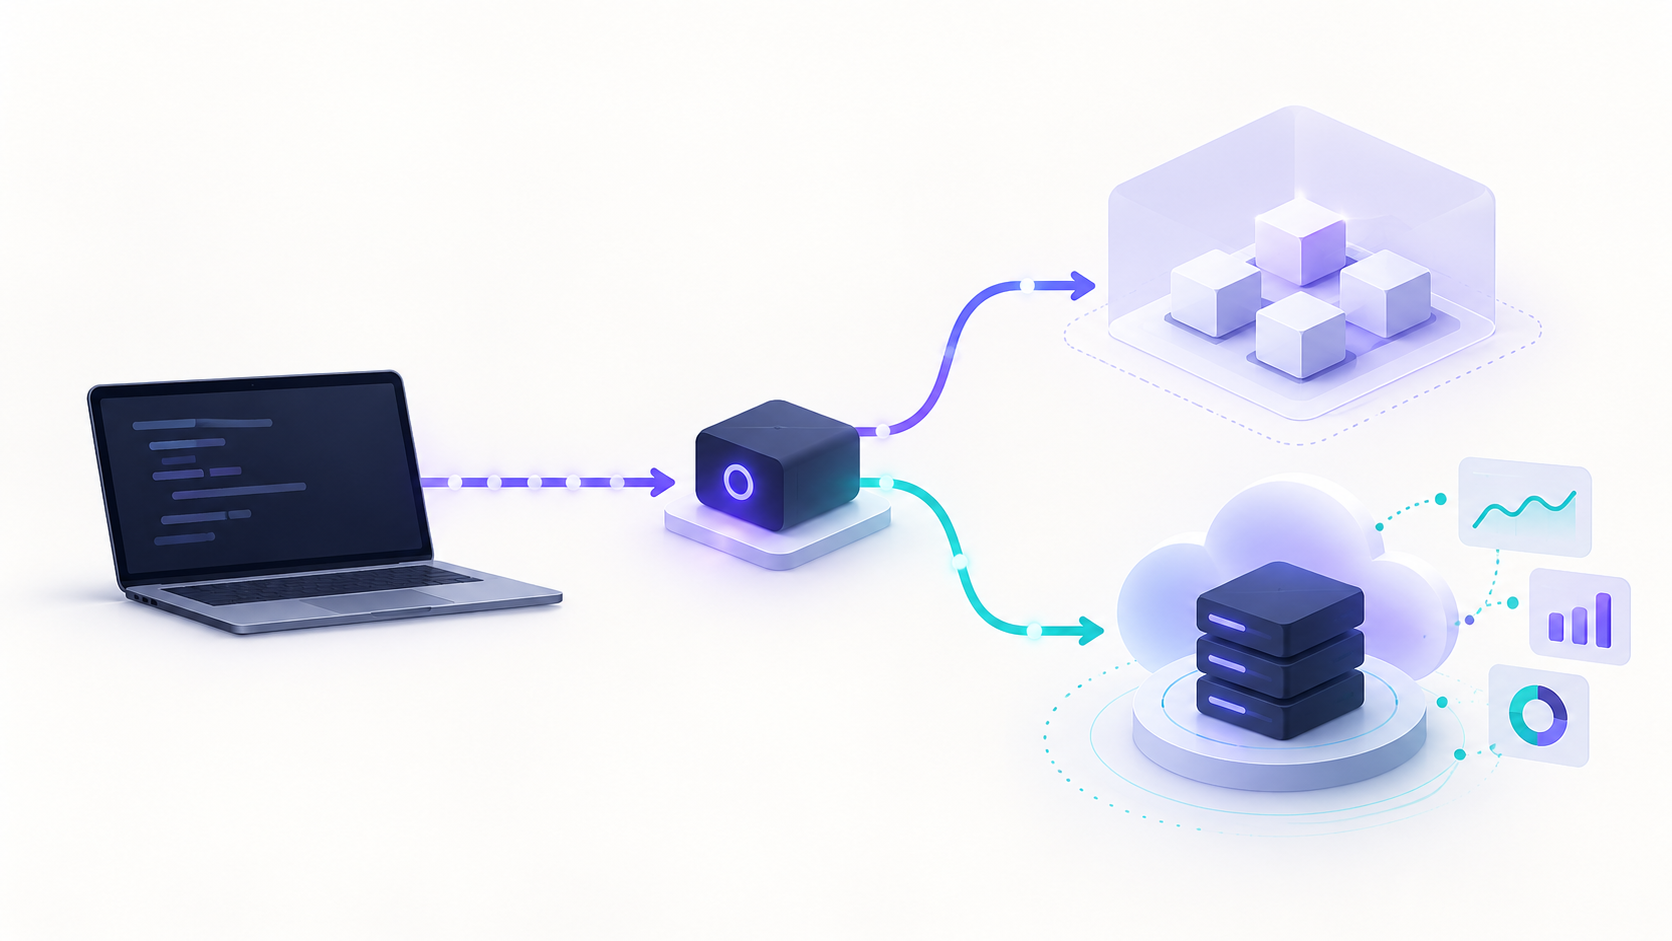
CLIプロキシAPIは、エンドポイントの背後でリクエストを変換またはルーティングしながら、クライアントに使い慣れたAI APIの形式を提供するサービスです。CLIProxyAPIは、コマンドラインクライアントおよびSDK向けに、OpenAI、Gemini、Claude、Codex、Grok互換のインターフェースを備えたプロキシサーバーであると説明しています。つまりこれは互換性レイヤーです。SDKは使い慣れたリクエスト形式を維持し、サービスがプロトコル境界を処理できます。
この区別は重要です。CLIプロキシAPIはローカル統合の実験には役立ちますが、それ自体がモデルへのアクセスを作り出すわけでも、上流サービスのサービスレベル契約を保有するわけでも、料金を照合するわけでも、特定のアカウント認証情報をアプリケーションワークロードに使用できるかどうかを判断するわけでもありません。こうした責任は、認可されたプロバイダーとの関係およびデプロイ設計に引き続き属します。
次の簡単なルールを使用してください。
| 必要なこと | まず始めるもの | 理由 |
|---|---|---|
| 既存のSDKが互換性のあるローカルエンドポイントを呼び出せるか確認する | ローカルのCLIProxyAPIサンドボックス | プロトコルとクライアント設定に関する問題を切り分けられます。 |
| 単一のプロバイダー上で本番機能を構築する | プロバイダーの認可済みAPIアカウント | プロバイダー本来の契約、課金、サポート経路を維持できます。 |
| 複数の承認済みモデルにまたがって本番アプリを運用する | マネージドAPIゲートウェイ | サービス所有の認証情報、一元化されたルーティング、使用状況レビュー、および文書化された運用境界が必要です。 |
| 無関係なユーザーや共有バックエンドのためにコンシューマー向けサブスクリプションを再利用する | どちらでもない | サブスクリプションの認証情報は、認可済みアプリケーションAPIの代替にはなりません。 |
CLIProxyAPIのアクセスはどのように機能するか?
CLIProxyAPIの現行プロジェクトドキュメントでは、ローカル設定、APIキー、TLS設定、および管理用インターフェースについて説明されています。基本設定リファレンスによると、hostはバインド先インターフェースを制御し、アクセスをローカルマシンに制限する場合は127.0.0.1またはlocalhostを明示的に推奨しています。また、別個の管理キーと、管理APIを無効化する機能についても記載されています。エンドポイントを公開する前に、設定リファレンスを確認してください。
CLIプロキシAPIの評価には、意図的に限定した環境を使用してください。
- 使い捨てのテストプロジェクトと、組織がAPIテストでの使用を認可されている認証情報を使用します。
- プロセスはループバックのみにバインドし、開発者向けプロキシをインターネットへ直接公開しないでください。
- 上流の認証情報をクライアントアプリケーションに保存するのではなく、スコープを限定したローカル互換性キーをクライアントに渡します。
- 承認済みモデルを1つ、リクエスト形式を1つ、使用する場合はストリーミング動作とツール呼び出し動作、さらに既知の失敗レスポンスをテストします。
- 実験後は一時的な認証情報とテストデータを削除します。
プロジェクトのCodexクライアントガイドでは、ローカル互換性エンドポイントとローカルで設定されたAPIキーが示されています。これは共有SaaSエンドポイントの設計ではなく、制御されたワークステーションテストのための統合リファレンスとして扱ってください。現在のクライアント固有設定を確認するには、CLIProxyAPIのCodexガイドが適切です。
認可の境界は必須です
「ローカルで動作する」と「本番利用が認可されている」は別のことです。OpenAIの現行のSign in with ChatGPT利用規約では、プランの利用はユーザーが認可したアプリケーションに紐付いていなければならないとされています。また、無関係なツールへの汎用APIアクセス、アカウントプーリング、アカウントローテーション、プラン利用の共有、使用制限の回避を禁止しています。認証モデルを選択する前に規約を確認してください。
同じ原則はプロバイダー全体に適用されます。アプリケーションにはプロバイダー発行のAPIアクセスを使用し、適用される規約と課金モデルを確認してください。たとえばAnthropicは、APIを使用して構築する組織を、APIキー、チーム管理、課金、実験のためにClaude Consoleへ案内しています。AnthropicのAPIアクセスガイダンスは有用な基準となります。
個人アカウントのパスワード、ブラウザCookie、セッショントークン、アカウントローテーション、または一人のユーザーのサブスクリプションで別のユーザーのトラフィックを処理することを前提に、CLIプロキシAPIを設計しないでください。これらのパターンは、回避可能なセキュリティ、可用性、利用規約上のリスクを生み出します。
CLIProxyAPIは無料か?料金チェックリスト
CLIProxyAPIはMITライセンスの下で配布されており、Homebrewの現行formulaでもパッケージはMITライセンスであると示されています。パッケージレコードを確認してください。これはソフトウェアライセンスに関する問いへの答えであり、総コストに関する問いへの答えではありません。
CLIプロキシAPIでは、運用パス全体の価格を見積もってください。
| コスト層 | 確認すべき事項 | 意思決定に影響する理由 |
|---|---|---|
| プロキシソフトウェア | ライセンス、リリース頻度、保守の責任主体 | オープンソースはライセンスコストを削減できる一方で、運用上の責任は増加します。 |
| 認可済みモデルアクセス | プロバイダーのAPI料金、アカウント種別、許可されるワークロード | コンシューマープランのアクセスとアプリケーションAPIのアクセスは、異なる商用モデルです。 |
| インフラストラクチャ | ホスト、TLS終端、ログ、ストレージ、バックアップ、エグレス | ローカルテストのオーバーヘッドは小さい一方、顧客向けサービスではそうではありません。 |
| 信頼性 | リトライ、フォールバック、キューイング、インシデント対応 | リクエストの失敗には、トークン料金を超えるプロダクト上のコストがあります。 |
| ガバナンス | サービスごとの認証情報、監査証跡、予算、失効 | 通常、複数のエンジニアがこの経路に依存する前に、これらの制御が必要になります。 |
マネージドオプションが必要な場合は、古い比較記事の価格を転載するのではなく、最新の利用規約を確認してください。Flatkeyの現在の料金ページでは、一回限りのクレジットチャージが説明されており、クレジットに有効期限はないと記載されています。モデルディレクトリでは、最新のモデル提供状況、エンドポイント対応、モデル固有の料金を確認できます。本番導入を決定する前に、Flatkeyの料金とモデルディレクトリを併せて確認してください。
安全なCLIプロキシAPI統合テスト
SDKをCLIプロキシAPIに接続する前に、何を検証するのかを決めてください。有用な最初のテストで証明するのは、次の一点だけです。「クライアントは、承認済みのローカルエンドポイントで認証し、承認済みモデルを検出し、コードが期待する形式でレスポンスを受け取れるか?」これは、本番環境の信頼性や商用上の認可を証明するものではありません。
接続設定はソース管理の外部に保持してください。
export COMPATIBILITY_BASE_URL='http://127.0.0.1:8317/v1'
export COMPATIBILITY_API_KEY='set-this-in-your-secret-store'

curl --fail --silent --show-error \
  "$COMPATIBILITY_BASE_URL/models" \
  -H "Authorization: Bearer $COMPATIBILITY_API_KEY"
次に、サービス発行のテスト認証情報を使用して、低リスクのSDKチェックを実行します。モデルのプレースホルダーは、テスト環境向けにチームが明示的に承認したものに置き換えてください。
import os
from openai import OpenAI

client = OpenAI(
    base_url=os.environ["COMPATIBILITY_BASE_URL"],
    api_key=os.environ["COMPATIBILITY_API_KEY"],
)

# Keep the first check non-sensitive and observable.
models = client.models.list()
print([model.id for model in models.data])
テスト完了と判断する前に、次の4つの結果を記録してください。
- 認証結果とHTTPステータス。
- エンドポイントから返されたモデル識別子。
- 該当する場合のストリーミングやツールを含む、リクエストおよびレスポンススキーマの互換性。
- 小規模で再現可能なテストセットにおけるレイテンシーと障害時の挙動。
プロキシを1台のワークステーションを超えて使用する場合は、境界に個別のサービスアイデンティティを追加してください。クライアント側の静的キーだけを、テナントアイデンティティ、予算適用、アクセス失効の唯一の制御にしてはなりません。
ローカルプロキシでは不十分になるとき
ローカルのCLIプロキシAPIは、多くの場合、開発者向けの互換性テストに適したツールです。しかし、トラフィックが共有されるようになった場合、顧客データが関与する場合、またはチームが「このリクエストを処理したモデルは何か、誰のために、どのポリシーのもとで、いくらのコストで処理したのか」に答える必要がある場合には、通常、本番アプリケーションの境界としては不適切です。
次のいずれかに該当する場合は、本番用の境界に移行してください。
- アプリケーションが複数のエンドユーザーに代わってリクエストを送信する。
- 認証情報の所有権を、1人の開発者のノートPCの範囲を超えて管理する必要がある。
- モデルの許可リスト、予算、リクエストID、または顧客レベルの使用量帰属が必要である。
- 場当たり的なリトライではなく、文書化されたフォールバックポリシーが必要である。
- 変更管理、デプロイのロールバック、監視、インシデントオーナーが必要である。
- データ処理、契約条件、プロバイダーアクセスについて承認済みの経路が必要である。
Flatkeyのドキュメントでは、異なる運用モデルが説明されています。公式のリクエスト形式、OpenAI互換ルーター、Anthropicネイティブワークフロー、ツール統合、ガバナンス、請求を備えた単一のAPI境界です。同社のドキュメントには、標準的なリクエスト形式を維持しながら、既存のSDKをルーターに接続できるとも記載されています。そのため、ワークステーションレベルの互換性レイヤーではなく、サービスが所有する本番境界が必要な場合、マネージドゲートウェイのほうが適しています。
この判断の背景にあるアーキテクチャについては、AI APIゲートウェイのガイドと、LLMルーティングとは何かの実践的な解説を参照してください。既存SDKを最小限で移行するには、OpenAI互換APIゲートウェイのチェックリストを使用してください。
CLIプロキシAPI導入判断のための本番チェックリスト
デモが成功したからといってリリースしてはいけません。以下のすべての項目に回答できるようになってからリリースしてください。
| 本番運用に関する質問 | 収集すべき証拠 | 担当者 |
|---|---|---|
| このアクセスは、このアプリケーションおよびこれらのユーザーに対して許可されているか? | プロバイダーの利用規約、アカウント種別、書面による社内承認 | プロダクトおよび法務/運用の担当者 |
| 認証情報はどこに保管されているか? | シークレットストアのポリシー、最小権限アクセス、ローテーションおよび失効のランブック | セキュリティ担当者 |
| エンドポイントはプライベートで、認証されているか? | ネットワーク図、TLSポリシー、ループバック/プライベートインバウンドルール、アクセス試験 | プラットフォーム担当者 |
| 失敗したリクエストを説明できるか? | リクエストID、モデルID、ステータスクラス、レイテンシ、安全なエラーログ | エンジニアリング担当者 |
| モデルが利用できない場合はどうなるか? | 上限付きのリトライおよびフォールバックポリシーと、それを証明するテスト | アプリケーション担当者 |
| 支出を管理できるか? | サービス/チームの予算、モデルの許可リスト、利用状況レビューの頻度 | プロダクト/財務担当者 |
| ロールバックできるか? | バージョン管理された設定、カナリア計画、キルスイッチの担当者 | リリース担当者 |
| ユーザーのデータを適切に扱えるか? | データ分類、保持に関する決定、承認済みのプロバイダールート | プライバシー/セキュリティ担当者 |
ここは、CLI proxy APIとAPIゲートウェイの違いが最も大きく現れる部分でもあります。プロキシはリクエストの互換性に重点を置きます。一方、本番用ゲートウェイは、マルチモデルAPIをチームにとって信頼できるものにする運用制御を追加します。管理されたAPI呼び出しを1つ検証したい場合は、Flatkey API クイックスタートをお読みください。認証情報を配布する前には、安全なAPIキー管理ガイドを利用してください。
意図しない本番利用を防ぐ3段階の展開
ステージ1:ローカル互換性サンドボックス
ループバックにバインドされたCLI proxy API、承認済みのテスト認証情報、フィクスチャプロンプトを使用し、顧客データは使用しないでください。クライアント設定とスキーマの動作を検証します。このステージでは、パブリックURL、共有アカウントプール、バックグラウンドジョブがあってはなりません。
ステージ2:制御された統合カナリア
サービスが所有し、認可されたAPIパスを通じて、小規模な内部ワークロードを実行します。出力品質、レイテンシ、エラーカテゴリー、コストレポートを、現在のルートと比較します。何がカナリアを失敗とするか、誰が停止できるかを事前に決めておいてください。
ステージ3:本番ルーティングポリシー
モデル選択、アクセス制御、予算、可観測性、フォールバック動作を明示的にします。本番実装では、未承認のモデルを拒否し、リクエストの所有者を特定し、ポリシーチェックに失敗した場合にトラフィックの送信を停止できる必要があります。
if environment == "production":
    サービス所有で認可済みの認証情報を必須にする
    モデルの許可リストとリクエスト予算を適用する
    リクエストID、モデルID、所要時間、結果を記録する
    テスト済みで上限が設定されたフォールバックポリシーのみを使用する
else:
    承認済みテスト認証情報によるループバック限定の互換性テストを許可する
この分離により、CLI proxy APIワークフローの有用な部分、すなわち高速なクライアント実験を保護しつつ、開発者ツールが気付かないうちにガバナンスのないインフラへ変わることを防げます。
よくある質問
CLIProxyAPIはAIモデルプロバイダーと同じですか?
いいえ。CLIProxyAPIは互換性プロキシです。クライアントに複数のAPIインターフェースを提供する場合がありますが、モデルアクセス、認可、請求、プロバイダーの義務は別個の問題です。使用する前に、各アップストリームルートを確認してください。
CLI proxy APIを本番環境で使用できますか?
技術的にプロセスを実行できることは、本番利用の判断ではありません。CLI proxy APIを本番環境で使用するのは、認可されたアクセス、シークレットの取り扱い、ネットワーク分離、可観測性、インシデントの責任者、明確なサポートモデルを検証した後に限ってください。承認済みモデル全体で単一のサービス境界が必要な場合、一般にマネージドゲートウェイの方が運用しやすくなります。
「無料」とは、AIワークロードも無料という意味ですか?
いいえ。CLIProxyAPIソフトウェアのライセンスは無料の場合がありますが、モデルアクセス、インフラ、監視、スタッフの時間には依然としてコストがかかります。また、コンシューマー向けサブスクリプションは、汎用アプリケーションAPIを実行する権利を自動的に付与するものではありません。
マルチモデルの本番アプリには何を使用すべきですか?
契約および信頼性の要件を満たす、最小限の構成要素から始めてください。安定した単一モデルパスには、プロバイダーAPIを直接利用する方法が適している場合があります。一貫したSDK境界、承認済みのマルチモデルアクセス、一元化された運用制御が必要な場合は、Flatkeyのようなマネージドゲートウェイを評価してください。モデルを比較し、Flatkeyドキュメントから始めることができます。
実践的な答え
CLI proxy APIは、制御された互換性テストにおける摩擦を減らす場合に価値があります。これは、プロバイダーの認可、利用制限、本番運用を回避するための近道ではありません。開発者実験ではローカルに留め、アプリケーションには認可済みのAPIアクセスを使用し、耐久性があり可観測なマルチモデル境界が必要になった場合にのみ、トラフィックをマネージドゲートウェイへ移行してください。
次のステップがローカルでの実験ではなく本番統合である場合は、Flatkey の API ドキュメントから始め、既存の SDK を承認済みモデルルート経由で実行し、より多くのトラフィックを移行する前に結果を測定してください。