CLIProxyAPI puede ser útil cuando necesita comprobar si un cliente existente compatible con OpenAI, Gemini, Claude, Codex o Grok funciona con una capa de compatibilidad controlada localmente. No es un proveedor de modelos, un sistema de facturación de producción ni una autorización para convertir una suscripción personal de IA en una API de propósito general.
Esta guía explica dónde encaja una API proxy de CLI, qué significa realmente «gratis», cómo ejecutar una comprobación de compatibilidad segura y qué debe cambiar antes de poner en marcha una carga de trabajo orientada al cliente.
Qué es —y qué no es— una API proxy de CLI
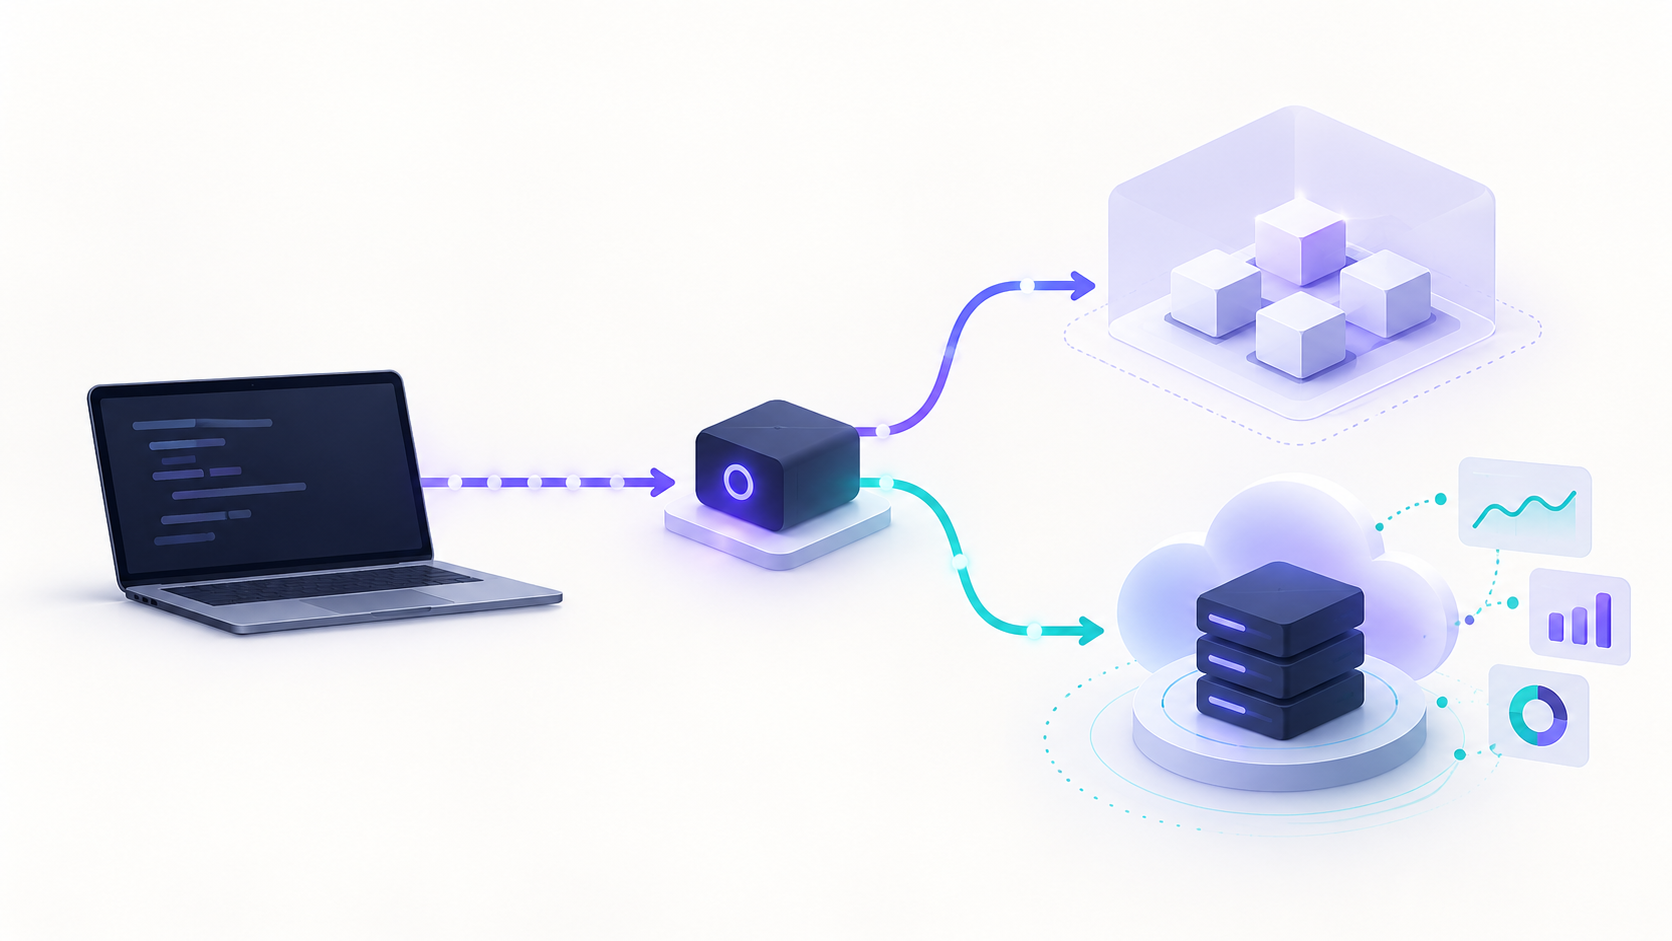
Una API proxy de CLI es un servicio que presenta formatos de API de IA conocidos a un cliente mientras traduce o enruta solicitudes detrás del endpoint. CLIProxyAPI se describe como un servidor proxy con interfaces compatibles con OpenAI, Gemini, Claude, Codex y Grok para clientes de línea de comandos y SDK. Esto la convierte en una capa de compatibilidad: su SDK puede conservar un formato de solicitud conocido mientras el servicio gestiona el límite del protocolo.
Esta distinción es importante. Una API proxy de CLI puede ayudar con un experimento de integración local, pero no crea por sí misma acceso a modelos, asume el acuerdo de nivel de servicio ascendente, concilia cargos ni decide si una credencial de cuenta concreta puede utilizarse para una carga de trabajo de aplicación. Estas responsabilidades siguen correspondiendo a la relación autorizada con el proveedor y al diseño de su implementación.
Use esta regla rápida:
| Si necesita… | Empiece por… | Por qué |
|---|---|---|
| Comprobar si un SDK existente puede llamar a un endpoint local compatible | Un entorno aislado local de CLIProxyAPI | Aísla las cuestiones de protocolo y configuración del cliente. |
| Crear una función de producción con un proveedor | La cuenta de API autorizada del proveedor | Conserva el contrato nativo del proveedor, la facturación y la vía de soporte. |
| Ejecutar una aplicación de producción con varios modelos aprobados | Una puerta de enlace de API gestionada | Necesita credenciales propiedad del servicio, enrutamiento centralizado, revisión del uso y un límite operativo documentado. |
| Reutilizar una suscripción de consumidor para usuarios no relacionados o un backend compartido | Ninguno de los dos | Las credenciales de suscripción no sustituyen a una API de aplicación autorizada. |
¿Cómo funciona el acceso a CLIProxyAPI?
La documentación actual del proyecto CLIProxyAPI abarca la configuración local, las claves de API, los ajustes de TLS y una interfaz de administración. Su referencia de configuración básica indica que host controla la interfaz a la que se vincula y recomienda explícitamente 127.0.0.1 o localhost cuando desea restringir el acceso a la máquina local. También documenta una clave de administración independiente y la posibilidad de desactivar la API de administración. Lea la referencia de configuración antes de exponer cualquier endpoint.
Para una evaluación de una API proxy de CLI, use un entorno deliberadamente limitado:
- Use un proyecto de prueba desechable y credenciales que su organización esté autorizada a utilizar para pruebas de API.
- Vincule el proceso solo a la interfaz de bucle local; no publique directamente en internet un proxy de desarrollo.
- Proporcione al cliente una clave de compatibilidad local con alcance limitado, en lugar de almacenar credenciales ascendentes en la aplicación cliente.
- Pruebe un modelo aprobado, un formato de solicitud, el comportamiento de streaming si lo utiliza, el comportamiento de llamadas a herramientas si lo utiliza y una respuesta de error conocida.
- Elimine las credenciales temporales y los datos de prueba después del experimento.
La guía de clientes Codex del proyecto demuestra un endpoint de compatibilidad local y una clave de API configurada localmente. Trátelo como una referencia de integración para una prueba controlada en una estación de trabajo, no como un diseño para un endpoint SaaS compartido. La guía de Codex de CLIProxyAPI es el lugar adecuado para confirmar la configuración actual específica del cliente.
El límite de autorización no es opcional
«Funciona localmente» y «está autorizado para producción» son afirmaciones diferentes. Los términos actuales de Sign in with ChatGPT de OpenAI indican que el uso del plan debe mantenerse vinculado a la aplicación que el usuario autorizó; prohíben el acceso a API de propósito general para herramientas no relacionadas, la agrupación de cuentas, la rotación de cuentas, el uso compartido de planes y la elusión de límites de uso. Revise los términos antes de seleccionar un modelo de autenticación.
El mismo principio se aplica a todos los proveedores: use acceso a la API emitido por el proveedor para una aplicación y confirme los términos y el modelo de facturación aplicables. Por ejemplo, Anthropic dirige a las organizaciones que desarrollan con su API a Claude Console para obtener claves de API, administración de equipos, facturación y experimentación. La guía de acceso a la API de Anthropic es una referencia inicial útil.
No diseñe una API proxy de CLI en torno a contraseñas de cuentas personales, cookies de navegador, tokens de sesión, rotación de cuentas o el uso de la suscripción de un usuario para servir el tráfico de otro usuario. Estos patrones generan riesgos evitables de seguridad, disponibilidad y condiciones de uso.
¿CLIProxyAPI es gratis? Una lista de comprobación de precios
CLIProxyAPI se distribuye bajo la licencia MIT; la fórmula actual de Homebrew también identifica el paquete como licenciado bajo MIT. Consulte el registro del paquete. Esto responde a la cuestión de la licencia del software, no a la cuestión del coste total.
Para una API proxy de CLI, calcule el precio de toda la ruta operativa:
| Capa de costes | Qué verificar | Por qué cambia la decisión |
|---|---|---|
| Software proxy | Licencia, cadencia de lanzamientos y responsabilidad de mantenimiento | El código abierto puede reducir el coste de licencia al tiempo que aumenta su responsabilidad operativa. |
| Acceso autorizado a modelos | Precios de la API del proveedor, tipo de cuenta y carga de trabajo permitida | El acceso mediante planes de consumidor y el acceso a la API de aplicaciones son modelos comerciales diferentes. |
| Infraestructura | Host, terminación TLS, registros, almacenamiento, copias de seguridad y salida de red | Una prueba local tiene poca sobrecarga; un servicio orientado al cliente no. |
| Fiabilidad | Reintentos, alternativas, encolado y gestión de incidentes | Una solicitud fallida tiene un coste de producto más allá del cargo por tokens. |
| Gobernanza | Credenciales por servicio, pista de auditoría, presupuestos y revocación | Estos controles suelen ser necesarios antes de que más de un ingeniero dependa de la ruta. |
Si necesita una opción gestionada, revise los términos vigentes en lugar de copiar un precio de una comparación antigua. La página de precios actual de Flatkey describe recargas de crédito únicas e indica que los créditos no caducan; su directorio de modelos es el lugar para comprobar la disponibilidad de modelos en tiempo real, la compatibilidad de endpoints y los precios específicos de cada modelo. Deben revisarse conjuntamente los precios de Flatkey y el directorio de modelos antes de tomar una decisión de producción.
Una prueba de integración segura de una API proxy CLI
Antes de dirigir un SDK a una API proxy CLI, decida qué está demostrando. Una primera prueba útil demuestra únicamente esto: «¿Puede nuestro cliente autenticarse en un endpoint local aprobado, descubrir un modelo aprobado y recibir una respuesta en el formato que espera nuestro código?». No demuestra la fiabilidad de producción ni la autorización comercial.
Mantenga la configuración de conexión fuera del control de código fuente:
export COMPATIBILITY_BASE_URL='http://127.0.0.1:8317/v1'
export COMPATIBILITY_API_KEY='set-this-in-your-secret-store'

curl --fail --silent --show-error \
  "$COMPATIBILITY_BASE_URL/models" \
  -H "Authorization: Bearer $COMPATIBILITY_API_KEY"
A continuación, ejecute una comprobación de SDK de bajo riesgo con una credencial de prueba emitida por el servicio. Sustituya el marcador de posición del modelo por uno que su equipo haya aprobado explícitamente para el entorno de prueba.
import os
from openai import OpenAI

client = OpenAI(
    base_url=os.environ["COMPATIBILITY_BASE_URL"],
    api_key=os.environ["COMPATIBILITY_API_KEY"],
)

# Keep the first check non-sensitive and observable.
models = client.models.list()
print([model.id for model in models.data])
Registre cuatro resultados antes de considerar la prueba completada:
- Resultado de la autenticación y estado HTTP.
- Identificador del modelo devuelto por el endpoint.
- Compatibilidad del esquema de solicitud y respuesta, incluido el streaming o las herramientas cuando corresponda.
- Latencia y comportamiento ante fallos a partir de un conjunto de pruebas pequeño y repetible.
Si utiliza el proxy más allá de una estación de trabajo, añada una identidad de servicio independiente en el límite. Una clave estática del lado del cliente no debe convertirse en su único control para la identidad del tenant, la aplicación de presupuestos o la revocación de acceso.
Cuándo un proxy local deja de ser suficiente
Una API proxy CLI local suele ser la herramienta adecuada para una prueba de compatibilidad de desarrollador. Por lo general, es el límite equivocado para una aplicación de producción cuando el tráfico pasa a ser compartido, intervienen datos de clientes o un equipo necesita responder: «¿qué modelo atendió esta solicitud, para quién, bajo qué política y a qué coste?».
Pase a un límite de producción cuando cualquiera de estas afirmaciones sea cierta:
- Su aplicación envía solicitudes para más de un usuario final.
- Las credenciales necesitan una titularidad que vaya más allá del portátil de un desarrollador.
- Necesita listas de modelos permitidos, presupuestos, ID de solicitud o atribución de uso por cliente.
- Necesita una política de alternativa documentada en lugar de reintentos ad hoc.
- Necesita control de cambios, reversión de implementaciones, monitorización y un responsable de incidentes.
- Necesita una vía aprobada para el manejo de datos, los términos contractuales y el acceso al proveedor.
La documentación de Flatkey describe un modelo operativo diferente: un límite de API con formatos de solicitud oficiales, un enrutador compatible con OpenAI, flujos de trabajo nativos de Anthropic, integraciones de herramientas, gobernanza y facturación. Su documentación también indica que los SDK existentes pueden dirigirse al enrutador mientras se conservan los formatos de solicitud estándar. Esto hace que una puerta de enlace gestionada sea más adecuada cuando necesita un límite de producción propiedad del servicio en lugar de una capa de compatibilidad a nivel de estación de trabajo.
Para conocer la arquitectura detrás de esa decisión, consulte nuestra guía sobre una puerta de enlace de API de IA y la explicación práctica de qué es el enrutamiento de LLM. Para una migración mínima de un SDK existente, use la lista de verificación de una puerta de enlace de API compatible con OpenAI.
Lista de verificación de producción para una decisión sobre una API proxy CLI
No lance el producto porque una demostración tenga éxito. Láncelo solo después de poder responder a cada fila siguiente.
| Pregunta de producción | Evidencia que recopilar | Responsable |
|---|---|---|
| ¿Está autorizado este acceso para esta aplicación y estos usuarios? | Términos del proveedor, tipo de cuenta y aprobación interna por escrito | Responsable de producto y legal/operaciones |
| ¿Dónde se almacenan las credenciales? | Política de almacenamiento de secretos, acceso con privilegios mínimos y manual de rotación y revocación | Responsable de seguridad |
| ¿El endpoint es privado y está autenticado? | Diagrama de red, política TLS, regla de ingreso de loopback/privado y prueba de acceso | Responsable de plataforma |
| ¿Podemos explicar una solicitud fallida? | ID de solicitud, ID de modelo, clase de estado, latencia y registros de errores seguros | Responsable de ingeniería |
| ¿Qué ocurre cuando un modelo no está disponible? | Política de reintentos y fallback acotada, además de una prueba que lo demuestre | Responsable de la aplicación |
| ¿Podemos controlar el gasto? | Presupuesto por servicio/equipo, lista de modelos permitidos y cadencia de revisión de uso | Responsable de producto/finanzas |
| ¿Podemos revertir? | Configuración versionada, plan canary y responsable del interruptor de apagado | Responsable de lanzamientos |
| ¿Los datos de los usuarios pueden gestionarse adecuadamente? | Clasificación de datos, decisión de retención y ruta de proveedor aprobada | Responsable de privacidad/seguridad |
Aquí también es donde más difieren una API proxy CLI y una puerta de enlace de API. Un proxy se centra en la compatibilidad de solicitudes; una puerta de enlace de producción añade los controles operativos que hacen que una API multimodelo sea fiable para un equipo. Lee la guía de inicio rápido de la API de Flatkey si quieres validar una llamada a una API gestionada, y luego usa la guía de gestión segura de claves de API antes de distribuir credenciales.
Un despliegue en tres etapas que evita el uso accidental en producción
Etapa 1: sandbox local de compatibilidad
Usa una API proxy CLI vinculada a loopback, credenciales de prueba aprobadas, prompts de prueba y ningún dato de clientes. Valida la configuración del cliente y el comportamiento del esquema. En esta etapa no debe haber URL pública, conjunto de cuentas compartidas ni tarea en segundo plano.
Etapa 2: canary de integración controlada
Ejecuta una pequeña carga de trabajo interna a través de una ruta de API autorizada y propiedad del servicio. Compara la calidad de salida, la latencia, las categorías de error y los informes de costos con tu ruta actual. Decide de antemano qué hace que el canary falle y quién puede detenerlo.
Etapa 3: política de enrutamiento de producción
Haz explícitos la selección de modelos, el control de acceso, los presupuestos, la observabilidad y el comportamiento de fallback. Una implementación de producción debe poder rechazar un modelo no aprobado, identificar al propietario de la solicitud y dejar de enviar tráfico cuando falle una comprobación de política.
if environment == "production":
    require service-owned, authorized credentials
    enforce a model allowlist and request budget
    record request ID, model ID, duration, and outcome
    use only a tested, bounded fallback policy
else:
    allow a loopback-only compatibility test with approved test credentials
Esa división protege la parte útil del flujo de trabajo de la API proxy CLI —la experimentación rápida con clientes— sin convertir silenciosamente una herramienta de desarrollador en infraestructura sin gobernanza.
Preguntas frecuentes
¿CLIProxyAPI es lo mismo que un proveedor de modelos de IA?
No. CLIProxyAPI es un proxy de compatibilidad. Puede presentar varias interfaces de API a un cliente, pero el acceso al modelo, la autorización, la facturación y las obligaciones del proveedor siguen siendo cuestiones independientes. Confirma cada ruta ascendente antes de usarla.
¿Puedo usar una API proxy CLI en producción?
Ejecutar técnicamente un proceso no es la decisión de producción. Usa una API proxy CLI en producción solo después de haber verificado el acceso autorizado, la gestión de secretos, el aislamiento de red, la observabilidad, la propiedad de incidentes y un modelo de soporte claro. Si necesitas un límite de servicio único entre modelos aprobados, una puerta de enlace gestionada suele ser más fácil de operar.
¿«Gratis» significa que mi carga de trabajo de IA es gratuita?
No. La licencia de software de CLIProxyAPI puede ser gratuita, mientras que el acceso a modelos, la infraestructura, la monitorización y el tiempo del personal siguen costando dinero. Una suscripción de consumidor tampoco concede automáticamente el derecho a ejecutar una API de aplicación de propósito general.
¿Qué debo usar para una aplicación de producción multimodelo?
Empieza con la menor cantidad de componentes que cumplan tus requisitos contractuales y de fiabilidad. Las API directas de proveedores pueden ser adecuadas para una ruta de modelo estable. Cuando necesites un límite de SDK coherente, acceso multimodelo aprobado y controles operativos centralizados, evalúa una puerta de enlace gestionada como Flatkey. Puedes comparar modelos y comenzar desde la documentación de Flatkey.
La respuesta práctica
Una API proxy CLI es valiosa cuando reduce la fricción en una prueba de compatibilidad controlada. No es un atajo para eludir la autorización del proveedor, los límites de uso ni las operaciones de producción. Mantenla local para experimentos de desarrolladores, usa acceso autorizado a la API para las aplicaciones y promociona el tráfico a una puerta de enlace gestionada solo cuando necesites un límite multimodelo duradero y observable.
Si su siguiente paso es la integración en producción en lugar de un experimento local, comience con la documentación de la API de Flatkey, ejecute un SDK existente a través de una ruta de modelo aprobada y mida el resultado antes de migrar más tráfico.