
Корпоративный контроль и доверие
Последние статьи в категории Корпоративный контроль и доверие.

Руководство по API удаления PII (2026): сравнение AWS, Google Cloud, Azure и Presidio для LLM-приложений
API удаления PII находит и маскирует персональные данные в тексте. Сравниваем Amazon Comprehend, Google Sensitive Data Protection, Azure Language PII и Presidio: примеры кода, единицы тарификации, реальные результаты обнаружения и конвейер обезличивания для LLM.

Аудит безопасности ИИ: практический план тестирования, список подтверждающих материалов и шаблон отчёта для LLM-приложений
Аудит безопасности ИИ проверяет реальное поведение вашего LLM-приложения, а не заявления поставщика. В руководстве — шаблон охвата аудита, 12 тестов с привязкой к OWASP, входными данными, ожидаемыми мерами защиты, подтверждающими материалами и способами устранения проблем, безопасный тестовый стенд, правила оценки критичности и шаблон отчёта.
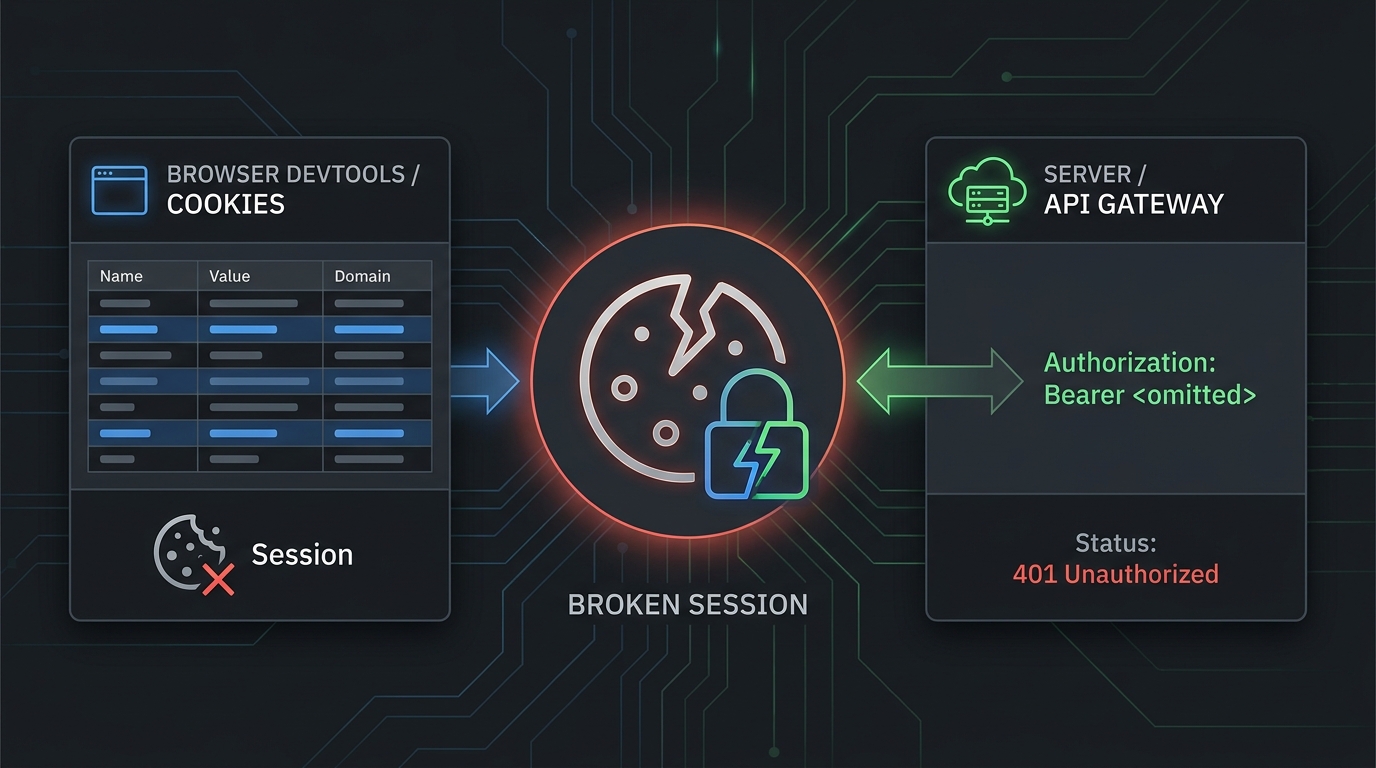
Ошибка «API Key Not Found in Cookies»: 6 способов исправить
Исправьте ошибку API Key Not Found in Cookies и типичные сбои из-за неработающего API-ключа с помощью проверки cookies, настройки Bearer-токена, отладки прокси и ротации ключей.
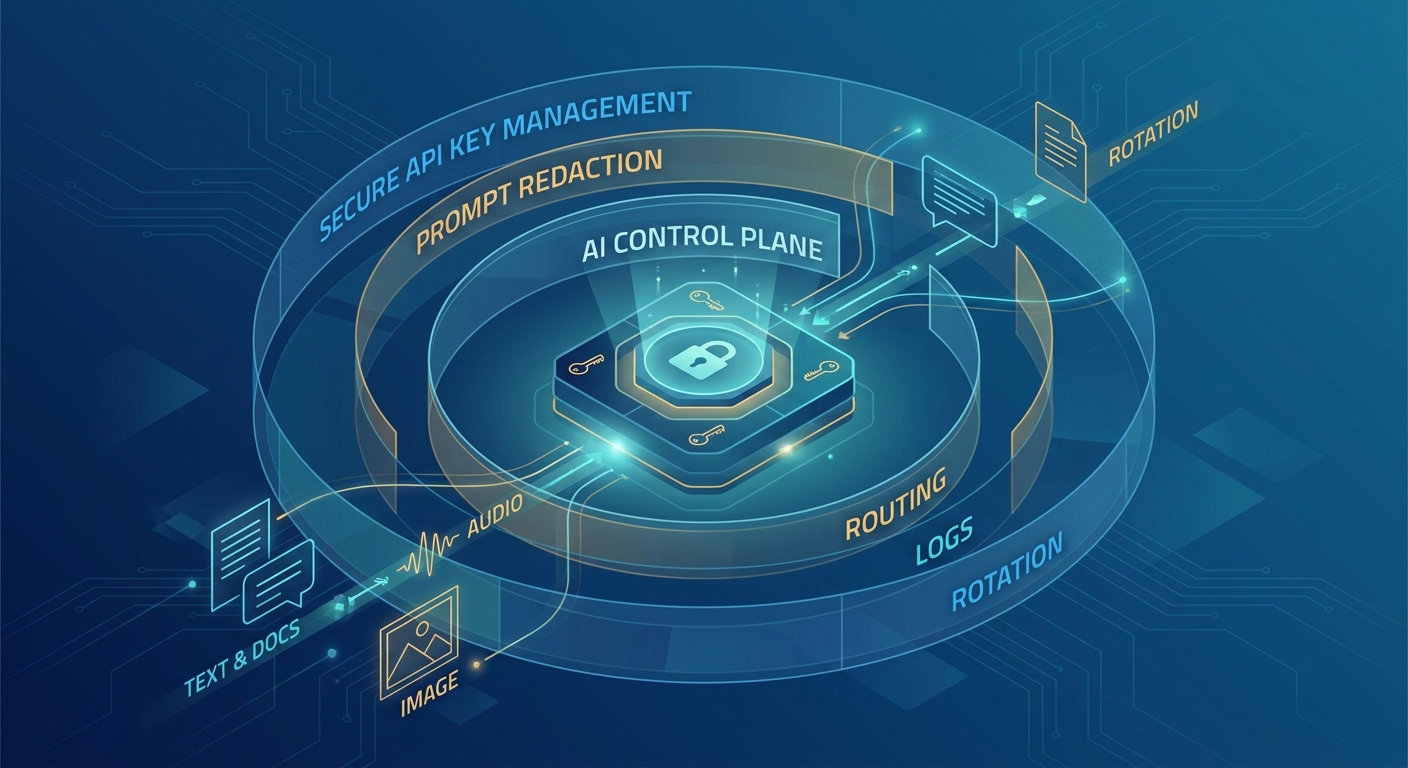
Лучшие практики управления API-ключами для ИИ-продуктов (чек-лист на 2026 год)
Практический чек-лист управления API-ключами для ИИ-продуктов: храните ключи на сервере, выделяйте отдельный ключ с ограниченными правами для каждой среды, выполняйте ротацию без простоев, проверяйте отзыв, ищите утечки и быстро реагируйте на раскрытие ключа.
Доступ к OpenAI API для мульти-модельных продуктов: руководство по production-настройке
Настройте доступ к OpenAI API для production-мульти-модельного продукта с учётными данными на уровне проекта, проверками endpoint’ов, обработкой rate limit, canary-релизами и готовностью к fallback.
AI Gateway для команд: доступ к Claude API за пределами однорегиональных конфигураций
Оцените единый AI Gateway для доступа к Claude API, маршрутизации между несколькими моделями, централизованного биллинга, управления ключами и командных настроек.
AI Gateway для команд: доступ к Claude API, биллинг, маршрутизация и контроль
Практическое руководство для команд инженеров, платформы, финансов и закупок, которые оценивают единый gateway для доступа к Claude, биллинга, маршрутизации и контроля.
Политика редактирования AI API: защита промптов, ответов, логов и обращений в поддержку
Практическая политика редактирования для AI API: защита промптов, ответов, логов шлюза, экспортов и обращений в поддержку при сохранении полезных аудиторских данных.

Проверка доказательств для провайдера AI-модели: что сохранить перед одобрением нового маршрута
Сохраните документацию по модели, цены, условия обработки данных, статус, поддержку, тесты маршрутизации и подтверждение отката — всё, что нужно для проверки доказательств у провайдера AI-модели перед одобрением.

Контрольный список DPA для AI Gateway: вопросы по обработке данных для покупателей маршрутизации моделей
Практический контрольный список DPA для AI Gateway для команд закупок, безопасности и платформы, которые оценивают маршрутизацию моделей, журналы, хранение данных, субпроцессоров и доступ службы поддержки.

Область SOC 2 AI API Gateway: что отчёт должен и не должен доказывать
Используйте этот чек-лист по области SOC 2 AI API gateway, чтобы отделить то, что отчёт может доказать, от маршрута, провайдера, логирования, хранения и подтверждений по дальнейшим действиям, которые остаются за покупателем.

Сканирование секретов AI API: находите ключи провайдеров до возникновения инцидентов
Используйте сканирование секретов AI API для поиска ключей провайдеров в репозиториях, CI, логах и инструкциях по эксплуатации, чтобы предотвратить инциденты. Включает сведения о владельце и ротации.

Вопросы по SLA для AI Gateway: маршрутизация моделей, резервирование и поддержка
Используйте эти вопросы по SLA для AI Gateway, чтобы превратить заявления о времени безотказной работы, резервировании, поддержке и зависимостях от третьих сторон в доказательства, принадлежащие покупателю, перед продлением контракта.

Пакет подтверждающих документов для закупки AI-шлюза: что сохранить до утверждения
Создайте пакет подтверждающих документов для закупки AI-шлюза на стороне покупателя, включающий данные о поставщике, обработке данных, контроле доступа, логах, подтверждении биллинга, дымовых тестах и триггерах для согласования.

Проверка доступа к AI API: владельцы ключей, ротация, области действия и офбординг
Проведите проверку доступа к AI API для ключей шлюза: владельцы, проверка областей действия, шаги по ротации, триггеры офбординга, аудиторские доказательства и контрольные точки для шлюза Flatkey.

Чек-лист управления ИИ (2026): одобрение, запуск, повторная проверка и вывод моделей из эксплуатации
Чек-лист управления ИИ — это контроли, которые команда выполняет до запуска модели или API-маршрута в продакшн, во время работы и при выводе из эксплуатации. В статье 32 контроля по функциям NIST AI RMF, триггеры повторной проверки, YAML-запись, CI-проверка и ключевые даты AI Act ЕС.

Чек-лист по хранению данных API ИИ: логи, промпты, результаты и данные биллинга
Используйте этот чек-лист по хранению данных API ИИ, чтобы решить, какие промпты, результаты, логи запросов, события аудита, данные биллинга, настройки провайдера и экспортные копии должны сохраняться после вызова модели.

Логирование полезной нагрузки AI API: компромиссы в области конфиденциальности, отладки и аудита
Логирование полезной нагрузки AI API помогает командам отлаживать трафик моделей, однако необработанные запросы и ответы могут стать конфиденциальными данными. Воспользуйтесь этим руководством, чтобы выбрать подходящий метод: логирование только метаданных, редактирование полезной нагрузки, хранилища для отладки с коротким сроком хранения или сбор доказательств для аудита.
Запускайте быстрее с единым AI-шлюзом.
Используйте flatkey.ai, чтобы управлять моделями, ключами, биллингом и наблюдаемостью на одной API-платформе.
Начать