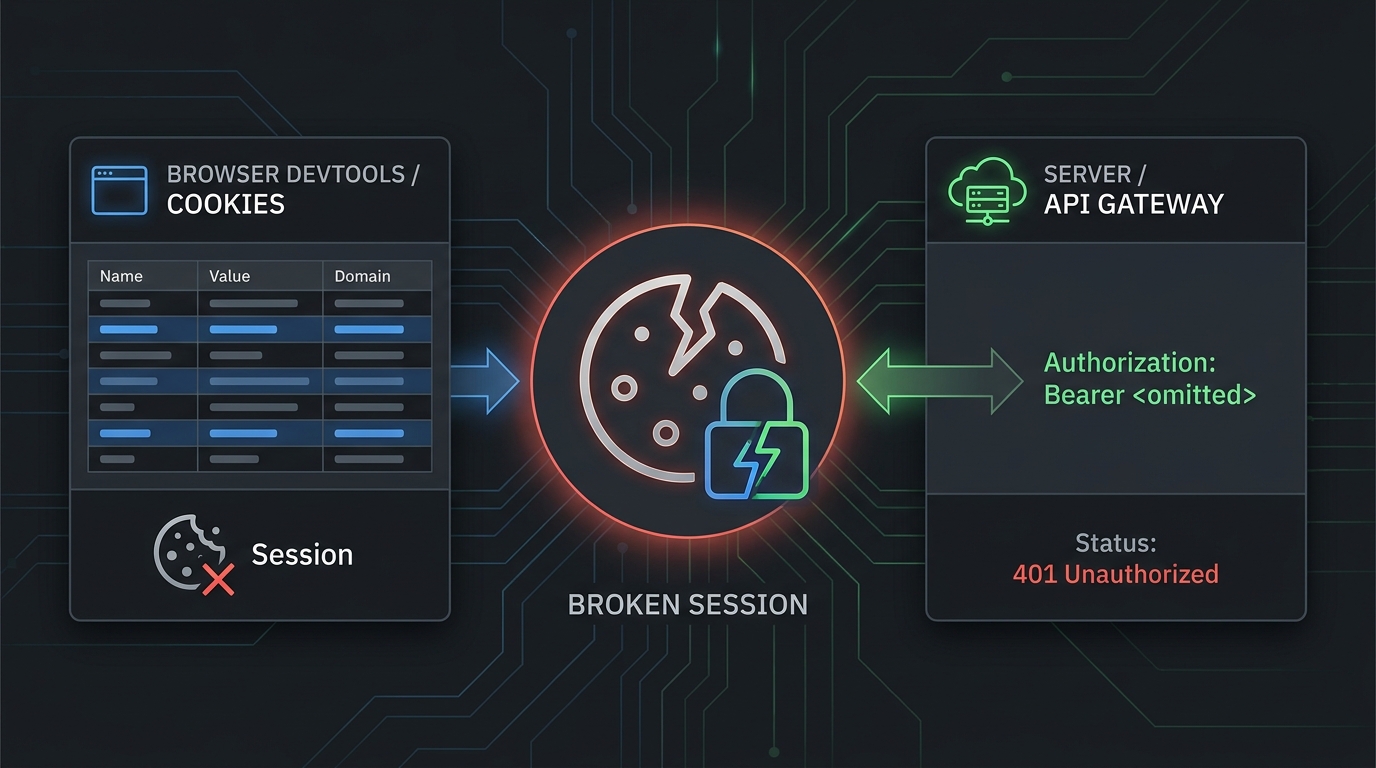
Der Fehler "API Key Not Found in Cookies" bedeutet in der Regel, dass Ihre App erwartet hat, dass ein API-Schlüssel oder Login-Token über ein Browser-Cookie verfügbar ist, der Browser ihn jedoch nicht gesendet hat. In Kie.ai-Workflows tritt dies häufig bei Dashboard-Sitzungen, Testkonsolen, eingebetteten Dokumentationen oder Frontend-Experimenten auf. Er unterscheidet sich von einer sauberen Server-zu-Server-API-Anfrage, bei der der Schlüssel in einem Authorization: Bearer-Header statt in einem Browser-Cookie übertragen werden sollte.
Verwenden Sie diesen Leitfaden, um Fehler "API Key Not Found in Cookies": 6 Möglichkeiten, ihn zu beheben zu beheben, ohne einen Produktionsschlüssel in Frontend-Code preiszugeben.
Schnelle Antwort
Wenn Sie Fehler "API Key Not Found in Cookies": 6 Möglichkeiten, ihn zu beheben sehen, prüfen Sie diese sechs Dinge der Reihe nach:
| Behebung | Was zu prüfen ist | Wahrscheinlichster Verantwortlicher |
|---|---|---|
| 1 | Ob es sich um ein Browser-Sitzungsproblem oder ein API-Anfrageproblem handelt | Entwickler |
| 2 | Anmeldestatus, Arbeitsbereichsauswahl und Erstellung des Kie.ai-API-Schlüssels | Entwickler |
| 3 | Cookie-Blocking sowie die Einstellungen für SameSite, Secure, Domain und Path | Frontend / Plattform |
| 4 | Ob Produktionscode fälschlicherweise von Browser-Cookies abhängt | Backend |
| 5 | Umgebungsvariablen, Proxy-Regeln und entfernte Auth-Header | Backend / DevOps |
| 6 | Offengelegte, veraltete, widerrufene oder rotierte Schlüssel | Sicherheit / Plattform |
Verlassen Sie sich bei serverseitigen Integrationen nicht auf ein Cookie. Die Einsteigerdokumentation von Kie.ai zeigt API-Anfragen mit:
Authorization: Bearer <YOUR_API_KEY>
Content-Type: application/json
Das ist das sicherere Muster für Produktionscode: Bewahren Sie den Schlüssel auf dem Server auf, laden Sie ihn aus einem Secret-Store oder einer Umgebungsvariable und senden Sie ihn als Bearer-Token.
1. Bestätigen Sie, welcher Auth-Pfad fehlschlägt
Beginnen Sie damit, zu identifizieren, wo der Fehler auftritt.
Wenn der Fehler in einem Browser, Dashboard, einer eingebetteten Dokumentationsseite oder einem API-Playground erscheint, kann der fehlende Wert ein Sitzungscookie sein. In diesem Fall hat der Browser das Cookie möglicherweise blockiert, abgelaufen, gelöscht oder durch den Geltungsbereich aus der Anfrage ausgeschlossen.
Wenn der Fehler in Ihren Backend-Logs, einer serverlosen Funktion, einem Worker, einem CI-Job oder einer App-API-Route erscheint, debuggen Sie ihn nicht zuerst als Cookie-Problem. Eine Backend-Integration sollte den Schlüssel normalerweise aus einer sicheren serverseitigen Quelle lesen und ihn im Authorization-Header senden.
Verwenden Sie diese Aufteilung:
| Symptom | Wahrscheinliche Bedeutung | Erster Check |
|---|---|---|
| Fehler nur in der Browser-UI | Anmelde-/Sitzungscookie fehlt | Neu authentifizieren und Cookies prüfen |
| Fehler in Backend-Logs | Schlüssel wurde der ausgehenden Anfrage nie hinzugefügt | Umgebungsvariable und Header prüfen |
| Fehler nur nach dem Deployment | Proxy- oder Laufzeitkonfiguration hat sich geändert | Bereitgestellte Umgebungsvariablen und Gateway-Regeln prüfen |
| Fehler nur nach Schlüsselrotation | Alter Schlüssel läuft noch irgendwo | Veraltete Secret-Referenzen finden |
| Fehler nur in der lokalen Entwicklung | Browser-Speicher, localhost-Domain oder .env-Abweichung | Lokale und Staging-Konfigurationen vergleichen |
Das ist wichtig, weil Fehler "API Key Not Found in Cookies": 6 Möglichkeiten, ihn zu beheben oft wie ein Cookie-Problem formuliert wird, selbst wenn die eigentliche Lösung in der Produktion darin besteht, Cookies nicht mehr für den API-Schlüssel zu verwenden.
2. Aktualisieren Sie die Kie.ai-Sitzung und überprüfen Sie, ob der API-Schlüssel vorhanden ist
Bei Fehlern in der Browsersitzung sollten Sie zuerst die einfachen Ursachen beseitigen:
- Melden Sie sich bei Kie.ai ab und wieder an.
- Bestätigen Sie, dass Sie sich im erwarteten Workspace oder Konto befinden.
- Öffnen Sie die aktuelle Kie.ai-API-Schlüssel-Seite und bestätigen Sie, dass ein Schlüssel vorhanden ist.
- Wenn das Dashboard oder die Docs-Konsole einen Schlüsselauswahlschalter hat, wählen Sie den aktiven Schlüssel erneut aus.
- Erneut in einem sauberen Browserprofil oder einem privaten Fenster versuchen.
Die öffentliche Erste-Schritte-Seite von Kie.ai verweist Nutzer darauf, Schlüssel unter https://kie.ai/api-key zu erstellen und zu verwalten, warnt davor, Schlüssel im Frontend-Code offenzulegen, und sagt, dass der API-Schlüssel als Geheimnis zu behandeln ist. Diese Kombination ist wichtig: Eine Browsersitzung kann Ihnen bei der Nutzung eines Dashboards helfen, aber der eigentliche Produktions-API-Schlüssel sollte nicht in Frontend-JavaScript eingebettet werden.
Wenn ein privates Fenster funktioniert, hatte Ihr ursprüngliches Browserprofil wahrscheinlich veralteten Speicher, blockierte Cookies, eine konfliktreiche Erweiterung oder ein Cookie, das dem falschen Kontostatus zugeordnet war.
3. Überprüfen Sie die Browser-Cookie-Regeln: SameSite, Secure, Domain und Path
Wenn das fehlende Cookie ein legitimer Sitzungszustand ist, prüfen Sie die Anfrage in den Browser-Entwicklertools.
Öffnen Sie die fehlgeschlagene Anfrage und prüfen Sie:
- Anfrage-URL: Ist es dieselbe Site, die das Cookie gesetzt hat?
- Cookie-Header: Wurde das erwartete Cookie gesendet?
- Set-Cookie-Antwort: Hat der Server das Cookie korrekt gesetzt?
- SameSite: Wird eine Cross-Site-Anfrage durch
SameSite=LaxoderSameSite=Strictblockiert? - Secure: Ist
SameSite=Noneüber HTTPS mitSecurekombiniert? - Domain: Ist das Cookie für den angeforderten Host oder Subdomain verfügbar?
- Path: Stimmt der Anfragepfad mit dem Cookie-Pfad überein?
- Ablauf: Hat
ExpiresoderMax-Agedas Cookie entfernt?
Die Set-Cookie-Referenz von MDN dokumentiert die wichtigsten Regeln hinter diesen Fehlern: SameSite=None erfordert Secure, Domain steuert, welcher Host ein Cookie empfangen kann, und Path steuert, welche URL-Pfade es erhalten. Diese Regeln erklären, warum dieselbe Anfrage in einer Umgebung funktionieren und in einer anderen fehlschlagen kann.
Häufige Lösungen:
Dashboard funktioniert, eingebettete Doku schlägt fehl:
  Prüfen Sie das Blockieren von Drittanbieter-Cookies und die SameSite-Richtlinie.

Produktionsdomain funktioniert, Staging schlägt fehl:
  Prüfen Sie die Domain- und Secure-Einstellungen für den Staging-Host.

Localhost funktioniert, Preview-Deploy schlägt fehl:
  Prüfen Sie Callback-URLs, Cookie-Domain und HTTPS-Behandlung.

Nur ein Browser schlägt fehl:
  Prüfen Sie Erweiterungen, den privaten Modus und gelöschte Website-Daten.
Beheben Sie Fehler "API Key Not Found in Cookies": 6 Möglichkeiten, ihn zu beheben nicht, indem Sie echte API-Schlüssel für Frontend-JavaScript lesbar machen. Dadurch wird aus einem Sitzungsproblem ein Geheimnis-Offenlegungsproblem.
4. Verlegen Sie die Verwahrung des API-Schlüssels aus dem Browser heraus
Für KI-Produktteams ist die dauerhafte Lösung meist architektonisch: Browser-Nutzer sollten sich bei Ihrer App authentifizieren, und Ihr Backend sollte die KI-API aufrufen.
Verwenden Sie dieses Muster:
flowchart LR
  Browser[Browsersitzung] --> App[Ihr App-Backend]
  App --> Secret[Geheimer serverseitiger Speicher oder Umgebungsvariable]
  App --> Provider[Kie.ai- oder Modellanbieter-API]
  App --> Logs[Redigierte Anforderungsprotokolle]
Der Browser kann Ihre App-Sitzung halten. Das Backend hält den Anbieter-Schlüssel. Der ausgehende Anbieteraufruf enthält:
Authorization: Bearer ${KIE_API_KEY}
Content-Type: application/json
Für eine serverseitige Node-Route sieht die Struktur so aus:
const response = await fetch("https://example-provider-endpoint/v1/...", {
  method: "POST",
  headers: {
    Authorization: `Bearer ${process.env.KIE_API_KEY}`,
    "Content-Type": "application/json",
  },
  body: JSON.stringify(payload),
});
Halten Sie KIE_API_KEY aus Client-Bundles, Browser-Cookies, Analytics-Events, Fehler-Trackern und öffentlichen Repositories heraus. Die OWASP-Leitlinie zum Geheimnismanagement betrachtet API-Schlüssel als Geheimnisse, die Lebenszyklus-Kontrollen wie sichere Speicherung, Rotation und Reaktion auf Offenlegung benötigen.
Wenn Sie bereits mehrere Modellanbieter verwenden, ist dies auch der Punkt, an dem ein Gateway helfen kann. Die API-Quickstart-Anleitung von Flatkey verwendet eine OpenAI-kompatible Router-Basis-URL, während Ihre Anwendung weiterhin einen serverseitigen Bearer-Token sendet. Flatkey wird kein defektes Cookie im Kie.ai-Dashboard reparieren, kann Teams aber dabei helfen, unterstützte Modellrouten hinter einem einheitlichen serverseitigen Schlüsselmuster zu standardisieren.
5. Umgebungsvariablen, Proxys und Header-Weiterleitung prüfen
Wenn der Browser nicht das Problem ist, untersuchen Sie den bereitgestellten Anfragepfad.
Führen Sie einen lokalen Smoke-Test aus einem Serverkontext durch:
curl -i "$KIE_TEST_ENDPOINT" \
  -H "Authorization: Bearer $KIE_API_KEY" \
  -H "Content-Type: application/json" \
  --data '{"test":true}'
Vergleichen Sie dann lokal, Staging und Produktion:
| Ebene | Zu suchender Fehler | Behebung |
|---|---|---|
.env / Secret-Manager | Variable fehlt oder hat einen anderen Namen | Den Secret-Namen standardisieren |
| Builsystem | Secret zur Build-Zeit verfügbar, aber nicht zur Laufzeit | In die Laufzeit-Umgebungskonfiguration verschieben |
| Serverless-Funktion | Funktion fehlt Projekt- oder Umgebungssecret | Das Secret an die bereitgestellte Funktion anhängen |
| Reverse Proxy | Authorization-Header wird entfernt | Auth-Header erlauben und weiterleiten |
| API-Gateway | Header wird durch Plugin oder Middleware überschrieben | Reihenfolge der Auth-Middleware prüfen |
| Protokolle | Schlüssel versehentlich protokolliert | Sofort redigieren und rotieren |
Viele Teams verlieren den Schlüssel an einer Proxy-Grenze. Der Anwendungscode setzt Authorization, aber eine Edge-Funktion, ein Gateway, eine CORS-Middleware oder ein interner Fetch-Wrapper lässt ihn fallen, bevor der Anbieter die Anfrage sieht.
Beim Debuggen von Fehler "API Key Not Found in Cookies": 6 Möglichkeiten, ihn zu beheben sollten Sie nur sichere Metadaten protokollieren:
console.info("provider request auth check", {
  hasAuthorizationHeader: Boolean(request.headers.Authorization),
  provider: "kie",
  environment: process.env.NODE_ENV,
});
Protokollieren Sie den Token-Wert nicht.
6. Rotieren Sie offengelegte oder veraltete Schlüssel und testen Sie dann den ursprünglichen Pfad erneut
Wenn ein echter Provider-Schlüssel jemals in einem Cookie, einer Frontend-Variable, einem Mobile-App-Bundle, einem öffentlichen Repo oder einem clientseitigen Fehlerbericht gespeichert wurde, behandeln Sie ihn als offengelegt.
Verwenden Sie diesen Ablauf:
- Erstellen Sie einen neuen Schlüssel.
- Aktualisieren Sie das serverseitige Secret.
- Deployen Sie und verifizieren Sie den neuen Schlüssel mit einem Smoke-Test nur im Backend.
- Widerrufen Sie den alten Schlüssel.
- Durchsuchen Sie Logs, Repos, Build-Artefakte und Fehler-Tracker nach dem alten Schlüssel.
- Fügen Sie eine Regression-Prüfung hinzu, damit neue Frontend-Bundles keine Provider-Schlüssel enthalten.
Testen Sie dann den ursprünglichen Ablauf erneut:
Browser session works:
  User can sign in and open the dashboard or docs console.

Backend API works:
  Server sends Authorization: Bearer from runtime secrets.

Frontend bundle is clean:
  No provider API key appears in compiled JavaScript.

Logs are safe:
  No provider API key appears in request, response, or error logs.
Dadurch wird Error "API Key Not Found in Cookies": 6 Ways to Fix It von einer einmaligen Browser-Bereinigung zu einer Produktionsaufgabe zur Härtung der Authentifizierung.
Kie.ai-spezifische Debug-Checkliste
Verwenden Sie diese Checkliste zu Error "API Key Not Found in Cookies": 6 Ways to Fix It, bevor Sie das Problem eskalieren:
- Bestätigen Sie, dass die aktuelle Kie.ai-Dokumentationsseite die Quelle ist, der Sie folgen.
- Bestätigen Sie, dass der Schlüssel auf der Kie.ai-API-Key-Seite existiert.
- Bestätigen Sie, dass Ihr Backend
Authorization: Bearer <YOUR_API_KEY>sendet. - Bestätigen Sie, dass
Content-Type: application/jsonvorhanden ist, wenn der Endpunkt JSON erwartet. - Bestätigen Sie, dass Ihr Frontend den Schlüssel nicht enthält.
- Bestätigen Sie, dass Browser-Cookies nur für den Dashboard- oder App-Sitzungsstatus verwendet werden.
- Bestätigen Sie, dass kein Proxy den
Authorization-Header entfernt. - Bestätigen Sie, dass widerrufene Schlüssel in keiner Umgebung mehr referenziert werden.
Wenn dieselbe Backend-Anfrage mit curl funktioniert, aber im Produkt fehlschlägt, prüfen Sie Ihre Middleware und die Proxy-Kette. Wenn sie an beiden Stellen fehlschlägt, ist eher der Schlüssel, der Endpunkt, das Konto, das Kontingent oder der Authentifizierungsstatus auf Provider-Seite das Problem.
Wo Flatkey passt
Flatkey ist nützlich, wenn Ihr Team ein serverseitiges Schlüssel-Muster für unterstützte Modelle und Tools möchte, insbesondere wenn Sie sich von verstreuten Provider-Schlüsseln in Agents, Repos und Umgebungen lösen.
Verwenden Sie Flatkey, wenn:
- Sie ein OpenAI-kompatibles Gateway-Muster für unterstützte Routen möchten.
- Sie einen zentralen Ort benötigen, um Nutzung und Logs zu prüfen.
- Sie die Anzahl der über Dienste hinweg kopierten Provider-Schlüssel reduzieren möchten.
- Sie die serverseitige Bearer-Token-Authentifizierung für KI-Aufrufe standardisieren.
Verwenden Sie Flatkey nicht als Workaround für einen defekten Browser-Login oder ein fehlendes Kie.ai-Dashboard-Cookie. Beheben Sie zuerst das Sitzungsproblem und entscheiden Sie dann, ob Ihre Produktions-API-Architektur direkte Provider-Schlüssel, ein Gateway oder einen Hybrid verwenden sollte.
Für verwandte Implementierungsdetails lesen Sie Flatkeys Leitfaden zur sicheren Verwaltung von API-Schlüsseln, API-Quickstart und Leitfaden zum KI-Modellkatalog.
Fehler „API Key Not Found in Cookies“ verhindern: 6 Möglichkeiten, ein erneutes Auftreten zu vermeiden
Das Präventionsmuster ist einfach: Bewahren Sie Browser-Cookies für Benutzersitzungen auf, halten Sie Anbieter-Schlüssel auf dem Server und verifizieren Sie jede ausgehende Anbieteranfrage anhand des Vorhandenseins des Headers statt anhand des Browser-Speichers. Das gibt Produktteams eine wiederholbare Möglichkeit, Fehler „API Key Not Found in Cookies“: 6 Möglichkeiten, ihn zu beheben bei zukünftigen Releases zu vermeiden.
Abschließende Plausibilitätsprüfung
Bevor Sie den Vorfall schließen, beantworten Sie diese Fragen:
- Ist die Browser-Sitzung fehlgeschlagen, oder ist die serverseitige Anbieteranfrage fehlgeschlagen?
- Ist irgendein echter Anbieter-Schlüssel in einem Cookie oder Frontend-Bundle gespeichert?
- Sendet das bereitgestellte Backend
Authorization: Bearer? - Hat ein Proxy, eine Middleware-Ebene oder ein Gateway den Header entfernt?
- Wurde ein alter oder offengelegter Schlüssel rotiert?
- Können Sie die Behebung mit einem sauberen Browserprofil und einem Backend-Smoke-Test reproduzieren?
Das ist der praktische Weg durch Fehler „API Key Not Found in Cookies“: 6 Möglichkeiten, ihn zu beheben: stellen Sie die Sitzung wieder her, wenn das Dashboard sie benötigt, verlagern Sie die Verwahrung des Anbieter-Schlüssels auf das Backend, wenn Produktionsverkehr sie benötigt, und prüfen Sie die tatsächliche ausgehende Anfrage, bevor Sie den API-Anbieter beschuldigen.
FAQ
Was bedeutet „API Key Not Found in Cookies“?
Es bedeutet, dass die Anwendung einen API-Schlüssel oder einen sitzungsgebundenen Authentifizierungswert in Browser-Cookies erwartet hat, das Cookie jedoch in der Anfrage fehlte. Die Ursache kann ein abgelaufener Login-Status, blockierte Cookies, ein falscher Cookie-Bereich oder ein App-Design sein, das fälschlicherweise Anbieter-API-Schlüssel im Browser erwartet.
Ist Fehler „API Key Not Found in Cookies“: 6 Möglichkeiten, ihn zu beheben immer ein Browserproblem?
Nein. Ausfälle im Dashboard, in der Docs-Konsole oder browserbezogene Ausfälle deuten auf Sitzungscookies hin. Backend-, Worker- oder Serverless-Ausfälle deuten in der Regel auf einen fehlenden Authorization: Bearer-Header oder ein fehlendes Runtime-Secret hin.
Sollte ich einen Kie.ai-API-Schlüssel in Cookies speichern?
Nein. Die Dokumentation von Kie.ai warnt davor, API-Schlüssel im Frontend-Code offenzulegen, und empfiehlt, den API-Schlüssel als Geheimnis zu behandeln. Für den Produktivbetrieb bewahren Sie den Schlüssel serverseitig auf und senden Sie ihn im Authorization: Bearer-Header.
Warum funktioniert die Anfrage lokal, schlägt aber in der Produktion fehl?
Häufige Ursachen sind fehlende bereitgestellte Umgebungsvariablen, HTTPS-only-Cookie-Einstellungen, eine Nichtübereinstimmung der Cookie-Domain, Blockierung von Third-Party-Cookies in eingebetteten Abläufen oder ein Produktions-Proxy, der den Authorization-Header entfernt.
Kann Flatkey „API Key Not Found in Cookies“ beheben?
Flatkey kann ein fehlendes Kie.ai-Dashboard-Cookie nicht beheben. Es kann helfen, wenn das zugrunde liegende Problem verstreute serverseitige KI-Anbieter-Schlüssel sind und Sie ein konsistentes Gateway-Muster für unterstützte Modellrouten wünschen.