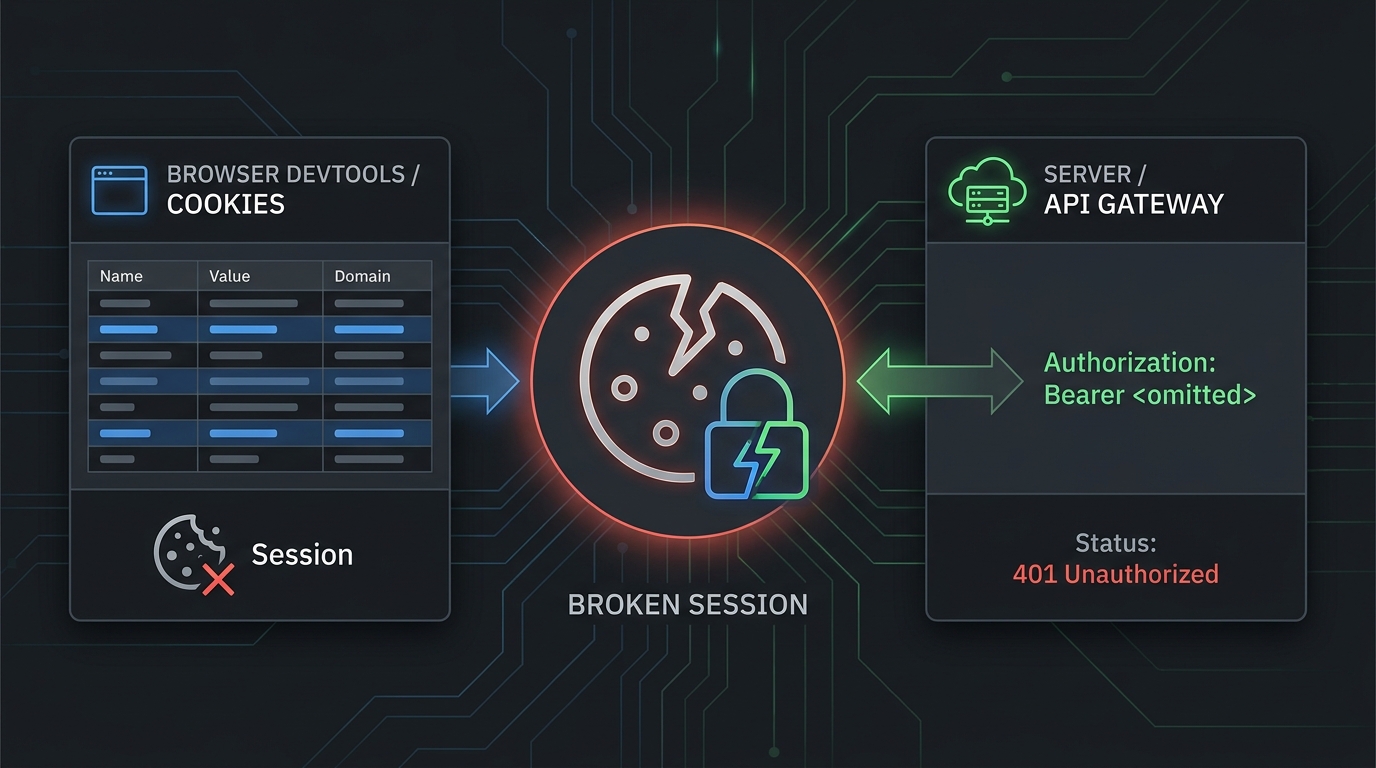
错误 “在 Cookies 中未找到 API Key” 通常表示你的应用预期通过浏览器 cookie 获取 API key 或登录令牌,但浏览器并未发送它。在 Kie.ai 工作流中,这种情况常出现在仪表盘会话、测试控制台、嵌入式文档或前端实验中。它不同于干净的服务器到服务器 API 请求;后者应将 key 放在 Authorization: Bearer 标头中,而不是浏览器 cookie 中。
使用本指南来修复 错误“在 Cookies 中未找到 API Key”:6 种修复方法,同时避免将生产密钥泄露到前端代码中。
快速回答
如果你看到 错误“在 Cookies 中未找到 API Key”:6 种修复方法,请按顺序检查这六点:
| 修复方法 | 检查内容 | 最可能的责任方 |
|---|---|---|
| 1 | 这是浏览器会话问题还是 API 请求问题 | 开发人员 |
| 2 | 登录状态、工作区选择以及 Kie.ai API key 创建 | 开发人员 |
| 3 | Cookie 阻止、SameSite、Secure、Domain 和 Path 设置 | 前端 / 平台 |
| 4 | 生产代码是否错误地依赖浏览器 cookie | 后端 |
| 5 | 环境变量、代理规则以及被剥离的认证标头 | 后端 / DevOps |
| 6 | 暴露、过期、已撤销或已轮换的 key | 安全 / 平台 |
对于服务器端集成,不要依赖 cookie。Kie.ai 的入门文档展示的 API 请求如下:
Authorization: Bearer <YOUR_API_KEY>
Content-Type: application/json
这是生产代码更安全的模式:将 key 保留在服务器端,从密钥存储或环境变量中读取,并将其作为 bearer token 发送。
1. 确认是哪条认证路径失败了
先确定错误出现的位置。
如果错误出现在浏览器、仪表盘、嵌入式文档页面或 API playground 中,缺失的值可能是会话 cookie。在这种情况下,浏览器可能已经阻止、过期、清除,或将该 cookie 的作用域排除在请求之外。
如果错误出现在后端日志、无服务器函数、worker、CI 作业或应用的 API 路由中,不要先把它当作 cookie 问题来排查。后端集成通常应从安全的服务器端来源读取 key,并将其放入 Authorization 标头中发送。
使用下面的区分方式:
| 症状 | 可能含义 | 首先检查 |
|---|---|---|
| 仅在浏览器 UI 中报错 | 登录 / 会话 cookie 丢失 | 重新认证并检查 cookies |
| 在后端日志中报错 | key 从未附加到出站请求 | 检查环境变量和标头 |
| 仅在部署后报错 | 代理或运行时配置已更改 | 检查已部署的环境变量和网关规则 |
| 在轮换 key 之后报错 | 旧 key 仍在某处运行 | 查找过期的密钥引用 |
| 仅在本地开发中报错 | 浏览器存储、localhost 域名或 .env 不匹配 | 比较本地和预发布配置 |
这很重要,因为 错误“在 Cookies 中未找到 API Key”:6 种修复方法 往往会被描述成一个 cookie 问题,即使生产环境中的修复实际上是停止将 API key 放在 cookie 中使用。
2. 刷新 Kie.ai 会话并验证 API Key 是否存在
对于浏览器会话失败,先清除最简单的原因:
- 退出 Kie.ai,然后重新登录。
- 确认你位于预期的工作区或账户中。
- 打开当前的 Kie.ai API key 页面,确认存在一个 key。
- 如果仪表板或文档控制台有 key 选择器,请重新选择活动 key。
- 在干净的浏览器配置文件或无痕窗口中重试。
Kie.ai 的公开 入门页面 引导用户在 https://kie.ai/api-key 创建和管理 keys,警告不要在前端代码中暴露 keys,并说明应将 API key 视为机密。这一组合很重要:浏览器会话可以帮助你使用仪表板,但生产环境中的 API key 本身不应嵌入前端 JavaScript。
如果无痕窗口可用,那么你原来的浏览器配置文件很可能存在过期的存储、被阻止的 cookies、冲突的扩展,或作用域错误指向了另一个账户状态的 cookie。
3. 检查浏览器 Cookie 规则:SameSite、Secure、Domain 和 Path
如果缺失的 cookie 是合法的会话状态,请在浏览器 DevTools 中检查请求。
打开失败的请求并检查:
- Request URL: 它是否与设置 cookie 的站点相同?
- Cookie header: 期望的 cookie 是否已发送?
- Set-Cookie response: 服务器是否正确设置了 cookie?
- SameSite: 跨站请求是否被
SameSite=Lax或SameSite=Strict阻止? - Secure:
SameSite=None是否在 HTTPS 上与Secure配合使用? - Domain: cookie 是否可供请求的主机或子域访问?
- Path: 请求路径是否与 cookie 路径匹配?
- Expiration:
Expires或Max-Age是否移除了 cookie?
MDN 的 Set-Cookie 参考文档 记录了这些故障背后的关键规则:SameSite=None 需要 Secure,Domain 控制哪些主机可以接收 cookie,Path 控制哪些 URL 路径可以接收它。这些规则解释了为什么同一个请求在一个环境中可用,而在另一个环境中会失败。
常见修复方法:
仪表板可用,嵌入式文档失败:
  检查第三方 cookie 阻止和 SameSite 策略。

生产域可用,预发布环境失败:
  检查预发布主机的 Domain 和 Secure 设置。

localhost 可用,预览部署失败:
  检查回调 URL、cookie 域和 HTTPS 处理。

只有一个浏览器失败:
  检查扩展、隐私模式和已清除的网站数据。
不要通过让真实的 API keys 可被前端 JavaScript 读取来“修复” 错误“在 Cookies 中未找到 API Key”:6 种修复方法。那会把一个会话问题变成一个机密泄露问题。
4. 将 API Key 的保管移出浏览器
对于 AI 产品团队来说,最持久的修复通常是架构层面的:浏览器用户应先对你的应用进行身份验证,然后由你的后端去调用 AI API。
请使用这种模式:
flowchart LR
  Browser[浏览器会话] --> App[你的应用后端]
  App --> Secret[服务器端密钥存储或环境变量]
  App --> Provider[Kie.ai 或模型提供商 API]
  App --> Logs[已脱敏的请求日志]
浏览器可以保存你的应用会话。后端保存提供商密钥。外发的提供商调用应包含:
Authorization: Bearer ${KIE_API_KEY}
Content-Type: application/json
对于服务端 Node 路由,其形式如下:
const response = await fetch("https://example-provider-endpoint/v1/...", {
  method: "POST",
  headers: {
    Authorization: `Bearer ${process.env.KIE_API_KEY}`,
    "Content-Type": "application/json",
  },
  body: JSON.stringify(payload),
});
请将 KIE_API_KEY 远离客户端包、浏览器 cookies、分析事件、错误跟踪器和公开仓库。OWASP 的密钥管理指南将 API 密钥视为机密信息,需要安全存储、轮换和泄露响应等生命周期控制。
如果你已经在使用多个模型提供商,这里也是网关能发挥作用的地方。Flatkey 的 API 快速开始使用了一个兼容 OpenAI 的路由器基础 URL,而你的应用仍然发送服务端 bearer token。Flatkey 无法修复损坏的 Kie.ai 仪表板 cookie,但它可以帮助团队在一个服务端密钥模式下标准化受支持的模型路由。
5. 检查环境变量、代理和请求头转发
如果问题不在浏览器,请检查已部署的请求路径。
从服务器上下文运行一个本地冒烟测试:
curl -i "$KIE_TEST_ENDPOINT" \
  -H "Authorization: Bearer $KIE_API_KEY" \
  -H "Content-Type: application/json" \
  --data '{"test":true}'
然后比较本地、预发布和生产环境:
| 层 | 需要查找的失败点 | 修复方法 |
|---|---|---|
.env / 密钥管理器 | 变量缺失或命名不同 | 统一密钥名称 |
| 构建系统 | 密钥在构建时可用,但运行时不可用 | 将其移到运行时环境配置 |
| 无服务器函数 | 函数缺少项目或环境密钥 | 将密钥附加到已部署的函数 |
| 反向代理 | Authorization 请求头被剥离 | 将认证请求头加入允许列表并转发 |
| API 网关 | 请求头被插件或中间件覆盖 | 检查认证中间件顺序 |
| 日志 | 密钥被意外记录 | 立即脱敏并轮换 |
许多团队是在代理边界丢失了密钥。应用代码设置了 Authorization,但在提供商看到请求之前,边缘函数、网关、CORS 中间件或内部 fetch 包装器把它丢掉了。
在调试 错误“在 Cookies 中未找到 API Key”:6 种修复方法时,只记录安全的元数据:
console.info("provider request auth check", {
  hasAuthorizationHeader: Boolean(request.headers.Authorization),
  provider: "kie",
  environment: process.env.NODE_ENV,
});
不要记录令牌值。
6. 轮换已暴露或过期的密钥,然后从干净路径重新测试
如果真实的提供商密钥曾被存储在 cookie、前端变量、移动应用 bundle、公开仓库,或客户端错误报告中,就应将其视为已暴露。
使用以下响应流程:
- 创建一个新密钥。
- 更新服务器端密钥。
- 部署并通过仅后端的冒烟测试验证新密钥。
- 撤销旧密钥。
- 在日志、仓库、构建产物和错误追踪器中搜索旧密钥。
- 添加回归检查,确保新的前端 bundle 不包含提供商密钥。
然后重新测试原始流程:
Browser session works:
  用户可以登录并打开仪表板或文档控制台。

Backend API works:
  服务器使用运行时密钥发送 Authorization: Bearer。

Frontend bundle is clean:
  编译后的 JavaScript 中不出现提供商 API 密钥。

Logs are safe:
  请求、响应或错误日志中不出现提供商 API 密钥。
这会把 错误“在 Cookies 中未找到 API Key”:6 种修复方法 从一次性的浏览器清理,变成生产环境认证加固任务。
Kie.ai 特定调试清单
在升级处理前,请使用此 错误“在 Cookies 中未找到 API Key”:6 种修复方法 清单:
- 确认当前的 Kie.ai 文档页面是你正在遵循的来源。
- 确认该密钥存在于 Kie.ai API 密钥页面中。
- 确认你的后端发送
Authorization: Bearer <YOUR_API_KEY>。 - 确认当端点期望 JSON 时,存在
Content-Type: application/json。 - 确认你的前端不包含该密钥。
- 确认浏览器 cookies 仅用于仪表板或应用会话状态。
- 确认没有代理移除
Authorization标头。 - 确认已撤销的密钥不再在任何环境中被引用。
如果同一个后端请求用 curl 能成功,但从产品中失败,请检查你的中间件和代理链。如果两边都失败,那么更可能是密钥、端点、账户、配额或提供商端认证状态的问题。
Flatkey 的适用场景
当你的团队希望为受支持的模型和工具使用一种服务器端密钥模式时,Flatkey 很有用,尤其是在你想摆脱 agents、仓库和环境中分散的提供商密钥时。
在以下情况下使用 Flatkey:
- 你希望为受支持的路由使用 OpenAI 兼容的网关模式。
- 你需要一个集中位置来检查使用情况和日志。
- 你希望减少跨服务复制的提供商密钥数量。
- 你正在为 AI 调用标准化服务器端 bearer-token 认证。
不要把 Flatkey 当作损坏的浏览器登录或缺失的 Kie.ai 仪表板 cookie 的变通方案。先解决会话问题,然后再决定你的生产 API 架构应该使用直接的提供商密钥、网关还是混合方案。
有关相关实现细节,请阅读 Flatkey 的安全 API 密钥管理指南、API 快速入门以及AI 模型目录指南。
防止错误“在 Cookies 中未找到 API Key”:6 种修复方法再次出现
预防模式很简单:将浏览器 cookies 用于用户会话,将提供方密钥保留在服务器端,并通过请求头是否存在来验证每个出站提供方请求,而不是依赖浏览器存储。这样,产品团队就能在未来的发布中以可重复的方式避免错误“在 Cookies 中未找到 API Key”:6 种修复方法。
最终检查
在你关闭该事件之前,请回答这些问题:
- 是浏览器会话失败了,还是服务器端的提供方请求失败了?
- 是否有任何真实的提供方密钥存储在 cookie 或前端包中?
- 已部署的后端是否发送了
Authorization: Bearer? - 代理、中间件层或网关是否剥离了该请求头?
- 是否轮换了任何旧的或已暴露的密钥?
- 你能否使用干净的浏览器配置文件和后端烟雾测试复现该修复?
这就是处理错误“在 Cookies 中未找到 API Key”:6 种修复方法的实用路径:当仪表板需要会话时恢复会话;当生产流量需要时,将提供方密钥托管转移到后端;并在责怪 API 提供方之前先验证实际的出站请求。
常见问题解答
“在 Cookies 中未找到 API Key”是什么意思?
这意味着应用程序期望在浏览器 cookies 中找到 API 密钥或与会话关联的认证值,但请求中缺少该 cookie。原因可能是登录状态过期、cookie 被阻止、cookie 作用域错误,或者应用设计错误地期望在浏览器中使用提供方 API 密钥。
错误“在 Cookies 中未找到 API Key”:6 种修复方法总是浏览器问题吗?
不是。仪表板、文档控制台或仅浏览器端的故障通常指向会话 cookie。后端、worker 或无服务器故障通常指向缺少 Authorization: Bearer 请求头或缺少运行时密钥。
我应该把 Kie.ai API 密钥存储在 cookies 中吗?
不应该。Kie.ai 的文档警告不要在前端代码中暴露 API 密钥,并将该 API 密钥视为机密。在生产环境中,请将密钥保留在服务器端,并在 Authorization: Bearer 请求头中发送。
为什么请求在本地可用,但在生产环境中失败?
常见原因包括:缺少已部署的环境变量、仅限 HTTPS 的 cookie 设置、cookie 域名不匹配、嵌入式流程中的第三方 cookie 阻止,或生产代理剥离了 Authorization 请求头。
Flatkey 能修复“在 Cookies 中未找到 API Key”吗?
Flatkey 不能修复缺失的 Kie.ai 仪表板 cookie。如果根本问题是分散的服务器端 AI 提供方密钥,而你希望为受支持的模型路由采用一致的网关模式,那么它可以提供帮助。