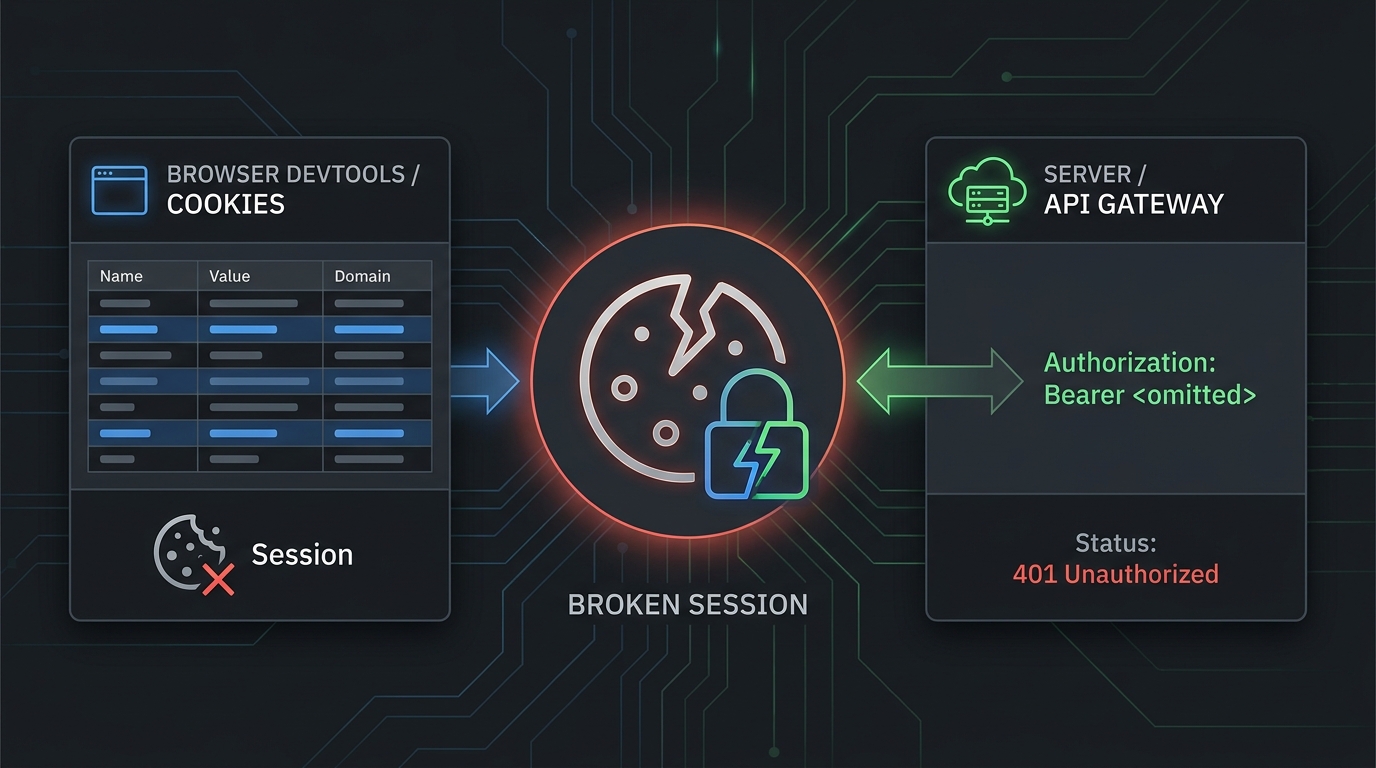
Error "API Key Not Found in Cookies" biasanya berarti aplikasi Anda mengharapkan API key atau token login tersedia melalui cookie browser, tetapi browser tidak mengirimkannya. Dalam alur kerja Kie.ai, ini sering muncul saat sesi dashboard, konsol pengujian, dokumen tertanam, atau eksperimen frontend. Ini berbeda dari permintaan API server-to-server yang bersih, di mana key seharusnya dikirim melalui header Authorization: Bearer alih-alih cookie browser.
Gunakan panduan ini untuk memperbaiki Error "API Key Not Found in Cookies": 6 Cara Memperbaikinya tanpa membocorkan production key ke kode frontend.
Jawaban Singkat
Jika Anda melihat Error "API Key Not Found in Cookies": 6 Cara Memperbaikinya, periksa enam hal berikut secara berurutan:
| Fix | Yang Perlu Dicek | Owner yang Paling Mungkin |
|---|---|---|
| 1 | Apakah ini masalah sesi browser atau masalah permintaan API | Developer |
| 2 | Status login, pemilihan workspace, dan pembuatan Kie.ai API key | Developer |
| 3 | Pemblokiran cookie, pengaturan SameSite, Secure, Domain, dan Path | Frontend / platform |
| 4 | Apakah kode production keliru bergantung pada cookie browser | Backend |
| 5 | Environment variables, aturan proxy, dan header auth yang dihapus | Backend / DevOps |
| 6 | Key yang terekspos, kedaluwarsa, dicabut, atau dirotasi | Security / platform |
Untuk integrasi sisi server, jangan mengandalkan cookie. Dokumen getting-started Kie.ai menunjukkan permintaan API dengan:
Authorization: Bearer <YOUR_API_KEY>
Content-Type: application/json
Itulah pola yang lebih aman untuk kode production: simpan key di server, muat dari secret store atau environment variable, lalu kirim sebagai bearer token.
1. Konfirmasi Jalur Auth Mana yang Gagal
Mulailah dengan mengidentifikasi di mana error muncul.
Jika error muncul di dalam browser, dashboard, halaman embedded docs, atau API playground, nilai yang hilang mungkin adalah cookie sesi. Dalam kasus itu, browser mungkin memblokir, kedaluwarsa, menghapus, atau membatasi cakupan cookie sehingga tidak ikut dalam permintaan.
Jika error muncul di log backend, serverless function, worker, job CI, atau route API aplikasi Anda, jangan debug sebagai masalah cookie terlebih dahulu. Integrasi backend biasanya harus membaca key dari sumber aman di sisi server dan mengirimkannya di header Authorization.
Gunakan pembagian ini:
| Gejala | Arti yang Mungkin | Pengecekan Pertama |
|---|---|---|
| Error hanya di UI browser | Cookie login/sesi hilang | Login ulang dan periksa cookie |
| Error di log backend | Key tidak pernah dilampirkan ke permintaan keluar | Periksa environment variable dan header |
| Error hanya setelah deploy | Konfigurasi proxy atau runtime berubah | Periksa env vars yang di-deploy dan aturan gateway |
| Error setelah rotasi key | Key lama masih berjalan di suatu tempat | Temukan referensi secret yang kedaluwarsa |
| Error hanya di local dev | Storage browser, domain localhost, atau mismatch .env | Bandingkan konfigurasi lokal dan staging |
Ini penting karena Error "API Key Not Found in Cookies": 6 Cara Memperbaikinya sering dirumuskan seperti masalah cookie, padahal perbaikan produksi yang sebenarnya adalah berhenti menggunakan cookie untuk API key.
2. Segarkan Sesi Kie.ai Dan Pastikan API Key Ada
Untuk kegagalan sesi browser, bersihkan dulu penyebab yang sederhana:
- Keluar dari Kie.ai lalu masuk kembali.
- Pastikan Anda berada di workspace atau akun yang diharapkan.
- Buka halaman API key Kie.ai saat ini dan pastikan ada key yang tersedia.
- Jika dashboard atau konsol docs memiliki pemilih key, pilih ulang key yang aktif.
- Coba lagi di profil browser yang bersih atau jendela privat.
Halaman getting-started publik Kie.ai mengarahkan pengguna untuk membuat dan mengelola key di https://kie.ai/api-key, memperingatkan agar tidak mengekspos key di kode frontend, dan mengatakan untuk memperlakukan API key sebagai rahasia. Kombinasi ini penting: sesi browser mungkin membantu Anda menggunakan dashboard, tetapi API key produksi itu sendiri tidak boleh disematkan di JavaScript frontend.
Jika jendela privat berhasil, kemungkinan profil browser asli Anda memiliki storage lama, cookie yang diblokir, ekstensi yang bentrok, atau cookie yang scoped ke state akun yang salah.
3. Periksa Aturan Cookie Browser: SameSite, Secure, Domain, Dan Path
Jika cookie yang hilang adalah state sesi yang sah, periksa request di DevTools browser.
Buka request yang gagal dan periksa:
- Request URL: Apakah itu situs yang sama yang menetapkan cookie?
- Cookie header: Apakah cookie yang diharapkan dikirim?
- Set-Cookie response: Apakah server menetapkan cookie dengan benar?
- SameSite: Apakah request lintas situs diblokir oleh
SameSite=LaxatauSameSite=Strict? - Secure: Apakah
SameSite=Nonedipasangkan denganSecuremelalui HTTPS? - Domain: Apakah cookie tersedia untuk host atau subdomain yang diminta?
- Path: Apakah path request cocok dengan path cookie?
- Expiration: Apakah
ExpiresatauMax-Agemenghapus cookie?
Referensi Set-Cookie dari MDN mendokumentasikan aturan utama di balik kegagalan ini: SameSite=None memerlukan Secure, Domain mengontrol host mana yang dapat menerima cookie, dan Path mengontrol path URL mana yang menerimanya. Aturan-aturan itu menjelaskan mengapa request yang sama bisa berhasil di satu lingkungan dan gagal di lingkungan lain.
Perbaikan umum:
Dashboard works, embedded docs fail:
  Check third-party cookie blocking and SameSite policy.

Production domain works, staging fails:
  Check Domain and Secure settings for the staging host.

Localhost works, preview deploy fails:
  Check callback URLs, cookie domain, and HTTPS handling.

Only one browser fails:
  Check extensions, privacy mode, and cleared site data.
Jangan "memperbaiki" Error "API Key Not Found in Cookies": 6 Cara Memperbaikinya dengan membuat API key yang sebenarnya dapat dibaca oleh JavaScript frontend. Itu mengubah masalah sesi menjadi masalah kebocoran rahasia.
4. Pindahkan Penyimpanan API Key Keluar Dari Browser
Bagi tim produk AI, perbaikan yang tahan lama biasanya bersifat arsitektural: pengguna browser harus mengautentikasi ke aplikasi Anda, dan backend Anda harus memanggil API AI.
Gunakan pola ini:
flowchart LR
  Browser[Browser session] --> App[Your app backend]
  App --> Secret[Server-side secret store or env var]
  App --> Provider[Kie.ai or model provider API]
  App --> Logs[Redacted request logs]
Browser dapat menyimpan sesi aplikasi Anda. Backend menyimpan kunci provider. Panggilan keluar ke provider mencakup:
Authorization: Bearer ${KIE_API_KEY}
Content-Type: application/json
Untuk route Node sisi server, bentuknya adalah:
const response = await fetch("https://example-provider-endpoint/v1/...", {
  method: "POST",
  headers: {
    Authorization: `Bearer ${process.env.KIE_API_KEY}`,
    "Content-Type": "application/json",
  },
  body: JSON.stringify(payload),
});
Simpan KIE_API_KEY jauh dari bundle klien, cookie browser, event analitik, pelacak error, dan repositori publik. Panduan pengelolaan secret dari OWASP memperlakukan API key sebagai secret yang memerlukan kontrol siklus hidup seperti penyimpanan aman, rotasi, dan respons terhadap eksposur.
Jika Anda sudah menggunakan beberapa penyedia model, di sinilah gateway juga bisa membantu. API quickstart milik Flatkey menggunakan base URL router yang kompatibel dengan OpenAI, sementara aplikasi Anda tetap mengirim token bearer sisi server. Flatkey tidak akan memperbaiki cookie dashboard Kie.ai yang rusak, tetapi dapat membantu tim menstandardisasi rute model yang didukung di balik satu pola kunci sisi server.
5. Periksa Variabel Lingkungan, Proxy, Dan Penerusan Header
Jika browser bukan masalahnya, periksa jalur request yang dideploy.
Jalankan smoke test lokal dari konteks server:
curl -i "$KIE_TEST_ENDPOINT" \
  -H "Authorization: Bearer $KIE_API_KEY" \
  -H "Content-Type: application/json" \
  --data '{"test":true}'
Lalu bandingkan lokal, staging, dan production:
| Lapisan | Kegagalan yang Dicari | Perbaikan |
|---|---|---|
.env / secret manager | Variabel hilang atau dinamai berbeda | Standarkan nama secret |
| Sistem build | Secret tersedia saat build tetapi tidak saat runtime | Pindahkan ke konfigurasi env runtime |
| Fungsi serverless | Fungsi tidak memiliki project atau secret lingkungan | Lampirkan secret ke fungsi yang dideploy |
| Reverse proxy | Header Authorization dihapus | Allowlist dan teruskan header autentikasi |
| API gateway | Header ditimpa oleh plugin atau middleware | Tinjau urutan middleware autentikasi |
| Logs | Kunci tidak sengaja tercatat | Redact dan rotasi segera |
Banyak tim kehilangan kunci di batas proxy. Kode aplikasi menetapkan Authorization, tetapi edge function, gateway, middleware CORS, atau wrapper fetch internal menghapusnya sebelum provider melihat request.
Saat men-debug Error "API Key Not Found in Cookies": 6 Cara Memperbaikinya, log hanya metadata yang aman:
console.info("provider request auth check", {
  hasAuthorizationHeader: Boolean(request.headers.Authorization),
  provider: "kie",
  environment: process.env.NODE_ENV,
});
Jangan log nilai token.
6. Putar Kunci yang Terpapar Atau Sudah Usang, Lalu Uji Ulang Dari Jalur yang Bersih
Jika kunci provider yang sebenarnya pernah disimpan di cookie, variabel frontend, bundle aplikasi mobile, repositori publik, atau laporan error sisi klien, anggap kunci tersebut telah terpapar.
Gunakan alur respons ini:
- Buat kunci baru.
- Perbarui secret sisi server.
- Deploy dan verifikasi kunci baru dari smoke test yang hanya backend.
- Cabut kunci lama.
- Cari log, repo, artefak build, dan pelacak error untuk kunci lama.
- Tambahkan pemeriksaan regresi agar bundle frontend baru tidak memuat kunci provider.
Kemudian uji ulang alur aslinya:
Sesi browser berfungsi:
  Pengguna dapat masuk dan membuka dashboard atau konsol docs.

API backend berfungsi:
  Server mengirim Authorization: Bearer dari secret runtime.

Bundle frontend bersih:
  Tidak ada kunci API provider yang muncul di JavaScript terkompilasi.

Log aman:
  Tidak ada kunci API provider yang muncul di log request, response, atau error.
Ini mengubah Error "API Key Not Found in Cookies": 6 Cara Memperbaikinya dari pembersihan browser sekali pakai menjadi tugas penguatan autentikasi produksi.
Daftar Periksa Debug Khusus Kie.ai
Gunakan daftar periksa Error "API Key Not Found in Cookies": 6 Cara Memperbaikinya ini sebelum melakukan eskalasi:
- Pastikan halaman docs Kie.ai saat ini adalah sumber yang Anda ikuti.
- Pastikan kunci ada di halaman API key Kie.ai.
- Pastikan backend Anda mengirim
Authorization: Bearer <YOUR_API_KEY>. - Pastikan
Content-Type: application/jsonada saat endpoint mengharapkan JSON. - Pastikan frontend Anda tidak memuat kunci.
- Pastikan cookie browser hanya digunakan untuk status sesi dashboard atau aplikasi.
- Pastikan tidak ada proxy yang menghapus header
Authorization. - Pastikan kunci yang dicabut tidak lagi direferensikan di environment mana pun.
Jika request backend yang sama berhasil dengan curl tetapi gagal dari produk, periksa middleware dan rantai proxy Anda. Jika gagal di kedua tempat, kunci, endpoint, akun, kuota, atau status autentikasi sisi provider lebih mungkin menjadi masalahnya.
Posisi Flatkey
Flatkey berguna saat tim Anda menginginkan satu pola kunci sisi server untuk model dan alat yang didukung, terutama jika Anda sedang beralih dari kunci provider yang tersebar di agen, repo, dan environment.
Gunakan Flatkey ketika:
- Anda menginginkan pola gateway yang kompatibel dengan OpenAI untuk rute yang didukung.
- Anda memerlukan satu tempat terpusat untuk memeriksa penggunaan dan log.
- Anda ingin mengurangi jumlah kunci provider yang disalin lintas layanan.
- Anda sedang menstandarkan autentikasi bearer-token sisi server untuk panggilan AI.
Jangan gunakan Flatkey sebagai solusi sementara untuk login browser yang rusak atau cookie dashboard Kie.ai yang hilang. Perbaiki dulu masalah sesi, lalu putuskan apakah arsitektur API produksi Anda harus menggunakan kunci provider langsung, gateway, atau hybrid.
Untuk detail implementasi terkait, baca panduan pengelolaan API key yang aman, quickstart API, dan panduan katalog model AI dari Flatkey.
Mencegah Error "API Key Not Found in Cookies": 6 Cara Memperbaikinya Agar Tidak Muncul Kembali
Pola pencegahannya sederhana: simpan cookie browser untuk sesi pengguna, simpan key provider di server, dan verifikasi setiap request keluar ke provider berdasarkan keberadaan header, bukan berdasarkan penyimpanan browser. Itu memberi tim produk cara yang konsisten untuk menghindari Error "API Key Not Found in Cookies": 6 Cara Memperbaikinya pada rilis berikutnya.
Pemeriksaan Akhir
Sebelum Anda menutup insiden, jawab pertanyaan-pertanyaan ini:
- Apakah sesi browser gagal, atau request provider di sisi server yang gagal?
- Apakah ada provider key asli yang disimpan di cookie atau bundle frontend?
- Apakah backend yang di-deploy mengirim
Authorization: Bearer? - Apakah proxy, lapisan middleware, atau gateway menghapus header tersebut?
- Apakah ada key lama atau key yang terekspos yang sudah dirotasi?
- Apakah Anda dapat mereproduksi perbaikannya dengan profil browser bersih dan smoke test backend?
Itulah jalur praktis untuk Error "API Key Not Found in Cookies": 6 Cara Memperbaikinya: pulihkan sesi saat dashboard membutuhkannya, pindahkan kepemilikan provider key ke backend saat traffic produksi membutuhkannya, dan verifikasi request keluar yang sebenarnya sebelum menyalahkan provider API.
Pertanyaan yang Sering Diajukan
Apa arti "API Key Not Found in Cookies"?
Artinya aplikasi mengharapkan API key atau nilai autentikasi yang terhubung ke sesi di cookie browser, tetapi cookie tersebut tidak ada dalam request. Penyebabnya bisa berupa status login yang kedaluwarsa, cookie yang diblokir, cakupan cookie yang salah, atau desain aplikasi yang keliru mengharapkan provider API key berada di browser.
Apakah Error "API Key Not Found in Cookies": 6 Cara Memperbaikinya selalu merupakan masalah browser?
Tidak. Kegagalan pada dashboard, docs-console, atau browser-only biasanya mengarah ke cookie sesi. Kegagalan backend, worker, atau serverless biasanya mengarah ke header Authorization: Bearer yang hilang atau secret runtime yang hilang.
Haruskah saya menyimpan Kie.ai API key di cookie?
Tidak. Dokumentasi Kie.ai memperingatkan agar tidak mengekspos API key di kode frontend dan memperlakukan API key sebagai rahasia. Untuk produksi, simpan key di sisi server dan kirim melalui header Authorization: Bearer.
Mengapa request berfungsi secara lokal tetapi gagal di production?
Penyebab umum adalah environment variable yang tidak ada di deployment, pengaturan cookie hanya-HTTPS, ketidaksesuaian domain cookie, pemblokiran cookie pihak ketiga dalam alur embedded, atau proxy produksi yang menghapus header Authorization.
Bisakah Flatkey memperbaiki "API Key Not Found in Cookies"?
Flatkey tidak dapat memperbaiki cookie dashboard Kie.ai yang hilang. Flatkey dapat membantu jika masalah yang mendasarinya adalah provider key AI sisi server yang tersebar dan Anda menginginkan pola gateway yang konsisten untuk route model yang didukung.