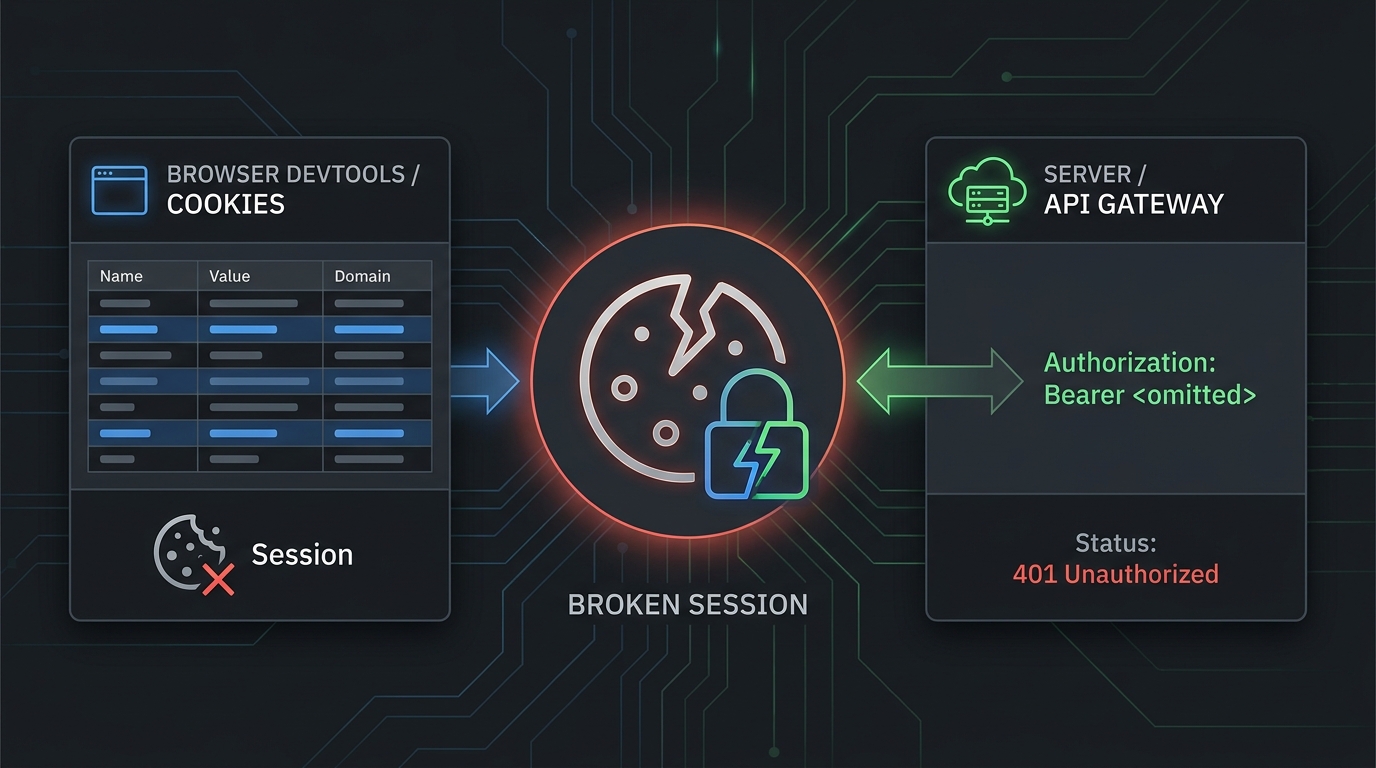
「API Key Not Found in Cookies」 というエラーは、通常、アプリがブラウザ cookie 経由で API key またはログイントークンを利用できることを期待していたのに、ブラウザがそれを送信しなかったことを意味します。Kie.ai のワークフローでは、ダッシュボードのセッション、テストコンソール、埋め込みドキュメント、またはフロントエンドの実験中にこのエラーが表示されることがよくあります。これは、キーがブラウザ cookie ではなく Authorization: Bearer ヘッダーで送られるべき、クリーンなサーバー間 API リクエストとは異なります。
Error "API Key Not Found in Cookies": 6 Ways to Fix It を、フロントエンドのコードに本番用キーを漏らすことなく修正するには、このガイドを使用してください。
要点
Error "API Key Not Found in Cookies": 6 Ways to Fix It が表示されたら、次の 6 つを順番に確認してください。
| 修正 | 確認すること | 最も可能性の高い担当 |
|---|---|---|
| 1 | ブラウザセッションの問題か、API リクエストの問題か | 開発者 |
| 2 | ログイン状態、ワークスペースの選択、Kie.ai API key の作成 | 開発者 |
| 3 | Cookie のブロック、SameSite、Secure、Domain、Path の設定 | フロントエンド / プラットフォーム |
| 4 | 本番コードがブラウザ cookie に誤って依存していないか | バックエンド |
| 5 | 環境変数、プロキシルール、削除された認証ヘッダー | バックエンド / DevOps |
| 6 | 公開済み、古い、失効済み、またはローテーションされたキー | セキュリティ / プラットフォーム |
サーバー側の統合では、cookie に頼らないでください。Kie.ai の入門ドキュメントでは、次のような API リクエストが示されています。
Authorization: Bearer <YOUR_API_KEY>
Content-Type: application/json
これは本番コードにとってより安全なパターンです。キーはサーバー側に保持し、シークレットストアまたは環境変数から読み込み、ベアラートークンとして送信してください。
1. どの認証経路が失敗しているかを確認する
まず、エラーがどこで発生しているかを特定します。
エラーがブラウザ、ダッシュボード、埋め込みドキュメントページ、または API プレイグラウンドで発生している場合、見つからない値はセッション cookie である可能性があります。その場合、ブラウザが cookie をブロック、期限切れ、削除、またはリクエストの対象外になるようにスコープ設定している可能性があります。
エラーがバックエンドのログ、サーバーレス関数、ワーカー、CI ジョブ、またはアプリの API ルートに表示される場合、まず cookie の問題としてデバッグしないでください。バックエンド統合は通常、キーを安全なサーバー側のソースから読み取り、Authorization ヘッダーに入れて送信する必要があります。
次のように切り分けます。
| 症状 | 考えられる意味 | 最初に確認すること |
|---|---|---|
| ブラウザ UI にのみエラーが出る | ログイン / セッション cookie がない | 再認証して cookie を確認する |
| バックエンドログにエラーが出る | キーが送信リクエストに添付されていなかった | 環境変数とヘッダーを確認する |
| デプロイ後にのみエラーが出る | プロキシまたはランタイム設定が変更された | デプロイ済みの環境変数とゲートウェイルールを確認する |
| キーのローテーション後にエラーが出る | 古いキーがどこかでまだ使われている | 古いシークレット参照を探す |
| ローカル開発でのみエラーが出る | ブラウザストレージ、localhost ドメイン、または .env の不一致 | ローカルとステージングの設定を比較する |
これは重要です。なぜなら、エラー「API Key Not Found in Cookies」: 修正する6つの方法 は、実際には本番環境での修正が API キーに cookie を使うのをやめることなのに、しばしば cookie の問題のように表現されるからです。
2. Kie.ai セッションを更新し、API キーが存在することを確認する
ブラウザーセッションの失敗では、まず単純な原因を取り除きます。
- Kie.ai からサインアウトし、再度サインインします。
- 期待どおりのワークスペースまたはアカウントにいることを確認します。
- 現在の Kie.ai API キーページを開き、キーが存在することを確認します。
- ダッシュボードまたはドキュメントコンソールにキーピッカーがある場合は、アクティブなキーを再選択します。
- クリーンなブラウザプロファイルまたはプライベートウィンドウで再試行します。
Kie.ai の公開 getting-started ページ では、https://kie.ai/api-key でキーを作成・管理するよう案内し、フロントエンドコードにキーを露出しないよう警告し、API キーを秘密情報として扱うように述べています。この組み合わせが重要です。ブラウザーセッションはダッシュボードの利用には役立つかもしれませんが、本番用の API キー自体はフロントエンドの JavaScript に埋め込むべきではありません。
プライベートウィンドウで動作する場合、元のブラウザプロファイルには古いストレージ、ブロックされた cookie、競合する拡張機能、または誤ったアカウント状態にスコープされた cookie があった可能性があります。
3. ブラウザの cookie ルールを確認する: SameSite、Secure、Domain、Path
失われた cookie が正当なセッション状態である場合は、ブラウザ DevTools でリクエストを調べます。
失敗するリクエストを開いて、次を確認します。
- Request URL: cookie を設定したサイトと同じですか?
- Cookie header: 期待した cookie は送信されましたか?
- Set-Cookie response: サーバーは cookie を正しく設定しましたか?
- SameSite: クロスサイトリクエストは
SameSite=LaxまたはSameSite=Strictによってブロックされていますか? - Secure:
SameSite=Noneは HTTPS でSecureと組み合わされていますか? - Domain: cookie は要求されたホストまたはサブドメインで利用可能ですか?
- Path: リクエストパスは cookie のパスと一致していますか?
- Expiration:
ExpiresまたはMax-Ageによって cookie は削除されましたか?
MDN の Set-Cookie リファレンス には、これらの失敗の背後にある主要なルールが記載されています。SameSite=None には Secure が必要で、Domain はどのホストが cookie を受け取れるかを制御し、Path はどの URL パスが cookie を受け取るかを制御します。これらのルールは、同じリクエストがある環境では成功し、別の環境では失敗する理由を説明します。
よくある修正方法:
Dashboard works, embedded docs fail:
  Check third-party cookie blocking and SameSite policy.

Production domain works, staging fails:
  Check Domain and Secure settings for the staging host.

Localhost works, preview deploy fails:
  Check callback URLs, cookie domain, and HTTPS handling.

Only one browser fails:
  Check extensions, privacy mode, and cleared site data.
実際の API キーをフロントエンド JavaScript から読み取れるようにして、エラー「API Key Not Found in Cookies」: 修正する6つの方法 を「修正」しないでください。それはセッションの問題を秘密情報の露出問題に変えてしまいます。
4. API キーの管理をブラウザの外に移す
AI製品チームにとって、永続的な修正は通常アーキテクチャ上のものです。ブラウザのユーザーはアプリに認証し、バックエンドがAI APIを呼び出すべきです。
このパターンを使ってください:
flowchart LR
  Browser[Browser session] --> App[Your app backend]
  App --> Secret[Server-side secret store or env var]
  App --> Provider[Kie.ai or model provider API]
  App --> Logs[Redacted request logs]
ブラウザはアプリのセッションを保持できます。バックエンドはプロバイダーキーを保持します。送信されるプロバイダー呼び出しには次が含まれます:
Authorization: Bearer ${KIE_API_KEY}
Content-Type: application/json
サーバーサイドのNodeルートの場合、形は次のとおりです:
const response = await fetch("https://example-provider-endpoint/v1/...", {
  method: "POST",
  headers: {
    Authorization: `Bearer ${process.env.KIE_API_KEY}`,
    "Content-Type": "application/json",
  },
  body: JSON.stringify(payload),
});
KIE_API_KEY は、クライアントバンドル、ブラウザのCookie、分析イベント、エラートラッカー、公開リポジトリに入れないでください。OWASPのシークレット管理ガイダンスでは、APIキーは安全な保存、ローテーション、漏えい対応などのライフサイクル管理が必要なシークレットとして扱われます。
すでに複数のモデルプロバイダーを使っている場合、ここはゲートウェイが役立つ箇所でもあります。FlatkeyのAPIクイックスタートはOpenAI互換のルーターベースURLを使用し、アプリケーションは引き続きサーバーサイドのベアラートークンを送信します。Flatkeyは壊れたKie.aiダッシュボードのCookieを修復しませんが、サポートされるモデルルートを1つのサーバーサイドキーのパターンの背後で標準化するのに役立ちます。
5. 環境変数、プロキシ、ヘッダー転送を確認する
ブラウザが問題でないなら、デプロイされたリクエスト経路を調べてください。
サーバーコンテキストからローカルのスモークテストを実行します:
curl -i "$KIE_TEST_ENDPOINT" \
  -H "Authorization: Bearer $KIE_API_KEY" \
  -H "Content-Type: application/json" \
  --data '{"test":true}'
次に、ローカル、ステージング、本番を比較します:
| 層 | 確認すべき失敗 | 修正 |
|---|---|---|
.env / secret manager | 変数がない、または名前が異なる | シークレット名を標準化する |
| ビルドシステム | ビルド時には利用可能だが、実行時には利用できない | 実行時のenv設定に移す |
| サーバーレス関数 | 関数にプロジェクトまたは環境シークレットがない | デプロイされた関数にシークレットを付与する |
| リバースプロキシ | Authorizationヘッダーが削除される | 認証ヘッダーを許可リストに入れて転送する |
| APIゲートウェイ | プラグインまたはミドルウェアによってヘッダーが上書きされる | 認証ミドルウェアの順序を確認する |
| ログ | キーが誤って記録される | 即座にマスクし、ローテーションする |
多くのチームはプロキシ境界でキーを失います。アプリケーションコードはAuthorizationを設定しますが、エッジ関数、ゲートウェイ、CORSミドルウェア、または内部fetchラッパーが、プロバイダーがリクエストを見る前にそれを落としてしまいます。
エラー「API Key Not Found in Cookies」をデバッグする際の6つの修正方法では、安全なメタデータのみをログに記録してください:
console.info("provider request auth check", {
  hasAuthorizationHeader: Boolean(request.headers.Authorization),
  provider: "kie",
  environment: process.env.NODE_ENV,
});
トークン値はログに記録しないでください。
6. 露出した、または古くなったキーをローテーションし、その後クリーンな経路から再テストする
実際のプロバイダーキーが cookie、フロントエンド変数、モバイルアプリのバンドル、公開リポジトリ、またはクライアント側のエラーレポートに保存されたことがある場合、それは露出したものとして扱ってください。
次の対応フローを使用してください:
- 新しいキーを作成する。
- サーバー側のシークレットを更新する。
- デプロイし、バックエンド専用のスモークテストから新しいキーを確認する。
- 古いキーを失効させる。
- ログ、リポジトリ、ビルド成果物、エラートラッカーから古いキーを検索する。
- 新しいフロントエンドバンドルにプロバイダーキーが含まれないよう、回帰チェックを追加する。
その後、元のフローを再テストします:
Browser session works:
  User can sign in and open the dashboard or docs console.

Backend API works:
  Server sends Authorization: Bearer from runtime secrets.

Frontend bundle is clean:
  No provider API key appears in compiled JavaScript.

Logs are safe:
No provider API key appears in request, response, or error logs.これにより、エラー「API Key Not Found in Cookies」: 修正する6つの方法 は、単発のブラウザクリーンアップ作業から、本番環境の認証強化タスクへと変わります。
Kie.ai 固有のデバッグチェックリスト
エスカレーションする前に、この エラー「API Key Not Found in Cookies」: 修正する6つの方法 のチェックリストを使用してください:
- 現在の Kie.ai のドキュメントページが、従っているソースであることを確認する。
- キーが Kie.ai の API キーページに存在することを確認する。
- バックエンドが
Authorization: Bearer <YOUR_API_KEY>を送信していることを確認する。 - エンドポイントが JSON を期待している場合、
Content-Type: application/jsonが存在することを確認する。 - フロントエンドにキーが含まれていないことを確認する。
- ブラウザー cookie がダッシュボードまたはアプリのセッション状態にのみ使用されていることを確認する。
- どのプロキシも
Authorizationヘッダーを削除していないことを確認する。 - 失効したキーが、いかなる環境でも参照されていないことを確認する。
同じバックエンドリクエストが curl では成功するのにプロダクトからは失敗する場合は、ミドルウェアとプロキシチェーンを調査してください。両方で失敗する場合は、キー、エンドポイント、アカウント、クォータ、またはプロバイダー側の認証状態のほうが問題である可能性が高くなります。
Flatkey の役割
Flatkey は、特にエージェント、リポジトリ、環境全体に散在するプロバイダーキーから移行している場合に、対応モデルとツール向けのサーバー側キーの一元的なパターンが必要なときに役立ちます。
次のような場合に Flatkey を使用します:
- 対応ルート向けに OpenAI 互換のゲートウェイパターンが欲しい。
- 使用状況とログを確認できる一元的な場所が必要。
- サービス間でコピーされるプロバイダーキーの数を減らしたい。
- AI 呼び出しのためのサーバー側ベアラートークン認証を標準化している。
壊れたブラウザログインや、Kie.ai のダッシュボード cookie が欠落していることの回避策として Flatkey を使わないでください。まずセッションの問題を修正し、その後で本番 API アーキテクチャを直接のプロバイダーキー、ゲートウェイ、またはハイブリッドのどれにするべきかを判断してください。
関連する実装の詳細については、Flatkeyの安全なAPIキー管理ガイド、APIクイックスタート、およびAIモデルカタログガイドをお読みください。
エラー「API Key Not Found in Cookies」の再発を防ぐ: 修正する6つの方法
防止パターンはシンプルです。ブラウザCookieはユーザーセッション用に保持し、プロバイダーキーはサーバー側に置き、すべての送信先プロバイダーへのリクエストはブラウザストレージではなくヘッダーの有無で検証します。これにより、製品チームは今後のリリースでエラー「API Key Not Found in Cookies」: 修正する6つの方法を回避する再現可能な方法を得られます。
最終確認
インシデントを閉じる前に、次の質問に答えてください。
- ブラウザセッションが失敗したのか、それともサーバー側のプロバイダーリクエストが失敗したのか?
- 実際のプロバイダーキーがCookieまたはフロントエンドバンドルに保存されていないか?
- デプロイ済みバックエンドは
Authorization: Bearerを送信しているか? - プロキシ、ミドルウェア層、またはゲートウェイがそのヘッダーを削除していないか?
- 古い、または露出したキーはローテーションされたか?
- クリーンなブラウザプロファイルとバックエンドのスモークテストで修正を再現できるか?
それがエラー「API Key Not Found in Cookies」: 修正する6つの方法に対する実用的な進め方です。ダッシュボードに必要なときはセッションを復元し、本番トラフィックに必要なときはプロバイダーキーの管理をバックエンドへ移し、APIプロバイダーを責める前に実際の送信リクエストを検証してください。
よくある質問
「API Key Not Found in Cookies」とはどういう意味ですか?
アプリケーションがブラウザCookie内にAPIキーまたはセッションに紐づく認証値を期待していたのに、そのCookieがリクエストに含まれていなかったことを意味します。原因としては、ログイン状態の期限切れ、Cookieのブロック、Cookieスコープの誤り、またはプロバイダーのAPIキーをブラウザに置くことを誤って前提にしたアプリ設計が考えられます。
エラー「API Key Not Found in Cookies」: 修正する6つの方法は、常にブラウザの問題ですか?
いいえ。ダッシュボード、docs-console、またはブラウザのみの失敗はセッションCookieを示します。バックエンド、ワーカー、またはサーバーレスの失敗は通常、Authorization: Bearerヘッダーの欠如、またはランタイムシークレットの欠如を示します。
Kie.ai APIキーをCookieに保存すべきですか?
いいえ。Kie.aiのドキュメントでは、APIキーをフロントエンドコードに公開しないこと、APIキーをシークレットとして扱うことが推奨されています。本番環境では、キーはサーバー側に保持し、Authorization: Bearerヘッダーで送信してください。
なぜローカルでは動くのに本番では失敗するのですか?
一般的な原因は、デプロイ済み環境変数の欠如、HTTPSのみのCookie設定、Cookieドメインの不一致、埋め込みフローでのサードパーティCookieブロック、または本番プロキシによるAuthorizationヘッダーの削除です。
Flatkeyで「API Key Not Found in Cookies」を修正できますか?
Flatkeyは、Kie.aiダッシュボードのCookieが不足している問題自体は修正できません。ただし、根本原因が分散したサーバー側のAIプロバイダーキーにある場合や、サポート対象のモデルルートに対して一貫したゲートウェイパターンを使いたい場合には役立ちます。