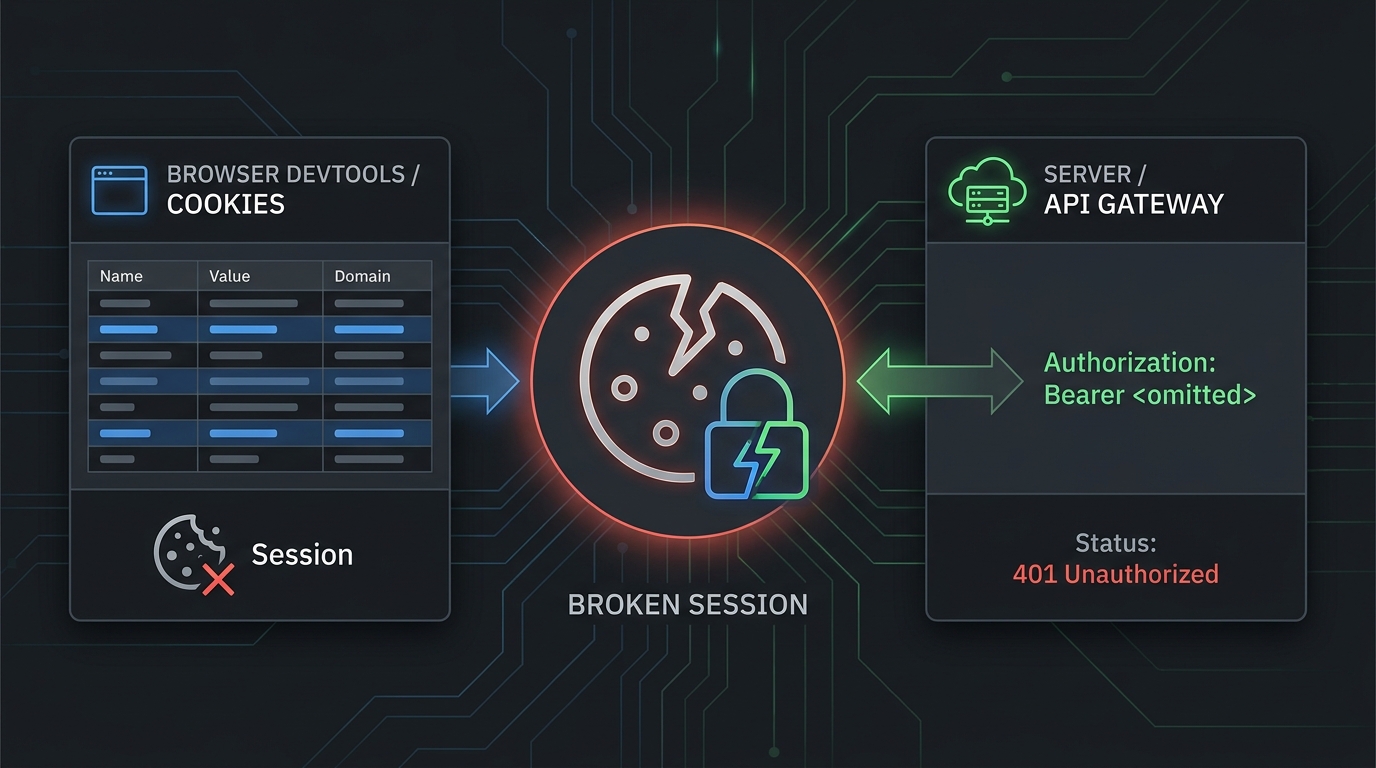
L’erreur "API Key Not Found in Cookies" signifie généralement que votre application s’attendait à ce qu’une clé API ou un jeton de connexion soit disponible via un cookie de navigateur, mais que le navigateur ne l’a pas envoyé. Dans les workflows Kie.ai, cela apparaît souvent pendant les sessions du tableau de bord, les consoles de test, les docs intégrées ou les expériences frontend. C’est différent d’une requête API serveur à serveur propre, où la clé doit transiter dans un en-tête Authorization: Bearer plutôt que dans un cookie de navigateur.
Utilisez ce guide pour corriger Erreur "API Key Not Found in Cookies" : 6 façons de la corriger sans exposer une clé de production dans le code frontend.
Réponse rapide
Si vous voyez Erreur "API Key Not Found in Cookies" : 6 façons de la corriger, vérifiez ces six points dans l’ordre :
| Correctif | À vérifier | Responsable le plus probable |
|---|---|---|
| 1 | S’il s’agit d’un problème de session navigateur ou d’un problème de requête API | Développeur |
| 2 | L’état de connexion, la sélection de l’espace de travail et la création de la clé API Kie.ai | Développeur |
| 3 | Le blocage des cookies, ainsi que les paramètres SameSite, Secure, Domain et Path | Frontend / plateforme |
| 4 | Si le code de production dépend à tort des cookies du navigateur | Backend |
| 5 | Les variables d’environnement, les règles de proxy et les en-têtes d’auth supprimés | Backend / DevOps |
| 6 | Les clés exposées, périmées, révoquées ou renouvelées | Sécurité / plateforme |
Pour les intégrations côté serveur, ne vous fiez pas à un cookie. La documentation de démarrage de Kie.ai montre des requêtes API avec :
Authorization: Bearer <YOUR_API_KEY>
Content-Type: application/json
Il s’agit du schéma le plus sûr pour le code de production : conservez la clé sur le serveur, chargez-la depuis un coffre de secrets ou une variable d’environnement, puis envoyez-la en tant que jeton bearer.
1. Confirmez quel chemin d’authentification échoue
Commencez par identifier où l’erreur apparaît.
Si l’erreur apparaît dans un navigateur, un tableau de bord, une page de documentation intégrée ou un playground API, la valeur manquante peut être un cookie de session. Dans ce cas, le navigateur a peut-être bloqué, expiré, effacé ou exclu le cookie de la requête.
Si l’erreur apparaît dans vos journaux backend, une fonction serverless, un worker, un job CI ou une route API de votre application, ne la déboguez pas d’abord comme un problème de cookie. Une intégration backend doit normalement lire la clé depuis une source serveur sécurisée et l’envoyer dans l’en-tête Authorization.
Utilisez cette distinction :
| Symptôme | Signification probable | Premier contrôle |
|---|---|---|
| Erreur uniquement dans l’interface navigateur | Cookie de connexion/session manquant | Se réauthentifier et inspecter les cookies |
| Erreur dans les journaux backend | La clé n’a jamais été jointe à la requête sortante | Vérifier la variable d’environnement et les en-têtes |
| Erreur après déploiement uniquement | Le proxy ou la configuration d’exécution a changé | Vérifier les variables d’environnement déployées et les règles de passerelle |
| Erreur après rotation de clé | L’ancienne clé s’exécute encore quelque part | Rechercher les références de secrets obsolètes |
| Erreur uniquement en développement local | Stockage du navigateur, domaine localhost ou décalage du .env | Comparer les configurations locales et de staging |
Cela compte parce que Erreur « API Key Not Found in Cookies » : 6 façons de la corriger est souvent formulée comme un problème de cookie, alors que la correction en production consiste souvent à cesser d’utiliser des cookies pour la clé API.
2. Actualisez la session Kie.ai et vérifiez que la clé API existe
Pour les échecs liés à une session de navigateur, commencez par éliminer les causes simples :
- Déconnectez-vous de Kie.ai puis reconnectez-vous.
- Confirmez que vous êtes dans l’espace de travail ou le compte attendu.
- Ouvrez la page actuelle de clé API Kie.ai et confirmez qu’une clé existe.
- Si le tableau de bord ou la console de documentation propose un sélecteur de clé, sélectionnez à nouveau la clé active.
- Réessayez dans un profil de navigateur propre ou une fenêtre privée.
La page de démarrage publique de Kie.ai indique aux utilisateurs de créer et de gérer les clés à l’adresse https://kie.ai/api-key, avertit de ne pas exposer les clés dans le code frontend et précise qu’il faut traiter la clé API comme un secret. Cette combinaison est importante : une session de navigateur peut vous aider à utiliser un tableau de bord, mais la clé API de production elle-même ne doit pas être intégrée dans du JavaScript frontend.
Si une fenêtre privée fonctionne, votre profil de navigateur d’origine avait probablement un stockage obsolète, des cookies bloqués, une extension conflictuelle ou un cookie défini pour le mauvais état de compte.
3. Vérifiez les règles de cookies du navigateur : SameSite, Secure, Domain et Path
Si le cookie manquant correspond à un état de session légitime, inspectez la requête dans les outils de développement du navigateur.
Ouvrez la requête en échec et vérifiez :
- URL de la requête : Est-ce le même site qui a défini le cookie ?
- En-tête Cookie : Le cookie attendu a-t-il été envoyé ?
- Réponse Set-Cookie : Le serveur a-t-il défini le cookie correctement ?
- SameSite : Une requête intersite est-elle bloquée par
SameSite=LaxouSameSite=Strict? - Secure :
SameSite=Noneest-il associé àSecurevia HTTPS ? - Domain : Le cookie est-il disponible pour l’hôte ou le sous-domaine demandé ?
- Path : Le chemin de la requête correspond-il au chemin du cookie ?
- Expiration :
ExpiresouMax-Agea-t-il supprimé le cookie ?
La référence Set-Cookie de MDN documente les règles clés à l’origine de ces échecs : SameSite=None nécessite Secure, Domain contrôle quel hôte peut recevoir un cookie, et Path contrôle les chemins d’URL qui le reçoivent. Ces règles expliquent pourquoi la même requête peut fonctionner dans un environnement et échouer dans un autre.
Correctifs courants :
Le tableau de bord fonctionne, les docs intégrées échouent :
  Vérifiez le blocage des cookies tiers et la politique SameSite.

Le domaine de production fonctionne, la préproduction échoue :
  Vérifiez les paramètres Domain et Secure pour l’hôte de préproduction.

Localhost fonctionne, le déploiement de prévisualisation échoue :
  Vérifiez les URL de rappel, le domaine du cookie et la gestion HTTPS.

Un seul navigateur échoue :
  Vérifiez les extensions, le mode privé et les données du site effacées.
Ne « corrigez » pas Erreur « API Key Not Found in Cookies » : 6 façons de la corriger en rendant les vraies clés API lisibles par le JavaScript frontend. Cela transforme un problème de session en problème d’exposition d’un secret.
4. Déplacez la garde de la clé API hors du navigateur
Pour les équipes produit IA, la correction durable est généralement d’ordre architectural : les utilisateurs du navigateur doivent s’authentifier auprès de votre application, et votre backend doit appeler l’API IA.
Utilisez ce modèle :
flowchart LR
  Browser[Session du navigateur] --> App[Backend de votre application]
  App --> Secret[Stockage secret côté serveur ou variable d'environnement]
  App --> Provider[API Kie.ai ou du fournisseur de modèle]
  App --> Logs[Journaux de requêtes anonymisés]
Le navigateur peut conserver la session de votre application. Le backend conserve la clé du fournisseur. L’appel sortant au fournisseur inclut :
Authorization: Bearer ${KIE_API_KEY}
Content-Type: application/json
Pour une route Node côté serveur, la forme est la suivante :
const response = await fetch("https://example-provider-endpoint/v1/...", {
  method: "POST",
  headers: {
    Authorization: `Bearer ${process.env.KIE_API_KEY}`,
    "Content-Type": "application/json",
  },
  body: JSON.stringify(payload),
});
Gardez KIE_API_KEY hors des bundles client, des cookies du navigateur, des événements d’analyse, des outils de suivi d’erreurs et des dépôts publics. Les recommandations d’OWASP sur la gestion des secrets considèrent les clés API comme des secrets nécessitant des contrôles du cycle de vie tels que le stockage sécurisé, la rotation et la réponse en cas d’exposition.
Si vous utilisez déjà plusieurs fournisseurs de modèles, c’est aussi là qu’une passerelle peut aider. Le guide de démarrage rapide de l’API de Flatkey utilise une URL de base de routeur compatible OpenAI, tandis que votre application envoie toujours un jeton Bearer côté serveur. Flatkey ne corrigera pas un cookie de tableau de bord Kie.ai cassé, mais il peut aider les équipes à standardiser les routes de modèles prises en charge derrière un seul schéma de clé côté serveur.
5. Vérifier les variables d’environnement, les proxys et le transfert des en-têtes
Si le navigateur n’est pas le problème, inspectez le chemin de requête déployé.
Exécutez un test de validation local depuis un contexte serveur :
curl -i "$KIE_TEST_ENDPOINT" \
  -H "Authorization: Bearer $KIE_API_KEY" \
  -H "Content-Type: application/json" \
  --data '{"test":true}'
Comparez ensuite le local, le staging et la production :
| Couche | Échec à rechercher | Correctif |
|---|---|---|
.env / gestionnaire de secrets | Variable manquante ou nommée différemment | Standardiser le nom du secret |
| Système de build | Secret disponible au moment de la compilation mais pas à l’exécution | Le déplacer vers la configuration d’environnement d’exécution |
| Fonction serverless | La fonction n’a pas le secret du projet ou de l’environnement | Attacher le secret à la fonction déployée |
| Proxy inverse | En-tête Authorization supprimé | Autoriser et transférer les en-têtes d’authentification |
| Passerelle API | En-tête écrasé par un plugin ou un middleware | Vérifier l’ordre du middleware d’authentification |
| Journaux | Clé consignée accidentellement | Masquer et faire pivoter immédiatement |
De nombreuses équipes perdent la clé à la frontière d’un proxy. Le code de l’application définit Authorization, mais une fonction edge, une passerelle, un middleware CORS ou un wrapper fetch interne le supprime avant que le fournisseur ne voie la requête.
Lors du débogage de Erreur "API Key Not Found in Cookies" : 6 façons de la corriger, journalisez uniquement des métadonnées sûres :
console.info("contrôle d'authentification de la requête du fournisseur", {
  hasAuthorizationHeader: Boolean(request.headers.Authorization),
  provider: "kie",
  environment: process.env.NODE_ENV,
});
Ne consignez pas la valeur du jeton.
6. Faites pivoter les clés exposées ou obsolètes, puis retestez depuis un chemin propre
Si une vraie clé de fournisseur a un jour été stockée dans un cookie, une variable frontend, un bundle d'application mobile, un dépôt public ou un rapport d'erreur côté client, considérez-la comme exposée.
Utilisez ce flux de réponse :
- Créez une nouvelle clé.
- Mettez à jour le secret côté serveur.
- Déployez et vérifiez la nouvelle clé à l'aide d'un test de fumée côté backend uniquement.
- Révoquez l'ancienne clé.
- Recherchez l'ancienne clé dans les journaux, les dépôts, les artefacts de build et les outils de suivi des erreurs.
- Ajoutez une vérification de non-régression afin que les nouveaux bundles frontend ne contiennent pas de clés de fournisseur.
Retestez ensuite le flux d'origine :
La session navigateur fonctionne :
  L'utilisateur peut se connecter et ouvrir le tableau de bord ou la console de documentation.

L'API backend fonctionne :
  Le serveur envoie Authorization: Bearer à partir des secrets d'exécution.

Le bundle frontend est propre :
  Aucune clé API du fournisseur n'apparaît dans le JavaScript compilé.

Les journaux sont sûrs :
  Aucune clé API du fournisseur n'apparaît dans les journaux de requête, de réponse ou d'erreur.
Cela transforme Error "API Key Not Found in Cookies": 6 Ways to Fix It d'un simple nettoyage ponctuel du navigateur en une tâche de renforcement de l'authentification en production.
Liste de contrôle de débogage spécifique à Kie.ai
Utilisez cette liste de contrôle Error "API Key Not Found in Cookies": 6 Ways to Fix It avant d'escalader :
- Confirmez que la page de documentation Kie.ai actuelle est bien la source que vous suivez.
- Confirmez que la clé existe dans la page de clés API Kie.ai.
- Confirmez que votre backend envoie
Authorization: Bearer <YOUR_API_KEY>. - Confirmez que
Content-Type: application/jsonest présent lorsque le point de terminaison attend du JSON. - Confirmez que votre frontend ne contient pas la clé.
- Confirmez que les cookies du navigateur sont uniquement utilisés pour l'état de session du tableau de bord ou de l'application.
- Confirmez qu'aucun proxy ne supprime l'en-tête
Authorization. - Confirmez que les clés révoquées ne sont plus référencées dans aucun environnement.
Si la même requête backend réussit avec curl mais échoue depuis le produit, inspectez votre middleware et votre chaîne de proxy. Si elle échoue aux deux endroits, la clé, le point de terminaison, le compte, le quota ou l'état d'authentification côté fournisseur sont plus susceptibles d'être en cause.
Où Flatkey s'intègre
Flatkey est utile lorsque votre équipe veut un seul modèle de clé côté serveur pour les modèles et outils pris en charge, en particulier si vous vous éloignez de clés de fournisseur dispersées dans les agents, les dépôts et les environnements.
Utilisez Flatkey lorsque :
- Vous souhaitez un modèle de passerelle compatible OpenAI pour les routes prises en charge.
- Vous avez besoin d'un emplacement central pour inspecter l'utilisation et les journaux.
- Vous souhaitez réduire le nombre de clés de fournisseur copiées entre les services.
- Vous standardisez l'authentification par jeton Bearer côté serveur pour les appels IA.
N'utilisez pas Flatkey comme solution de contournement pour une connexion navigateur cassée ou un cookie manquant du tableau de bord Kie.ai. Corrigez d'abord le problème de session, puis décidez si l'architecture API de production doit utiliser des clés de fournisseur directes, une passerelle ou un modèle hybride.
Pour des détails d’implémentation connexes, lisez le guide de Flatkey sur la gestion sécurisée des clés API, le guide de démarrage rapide de l’API et le guide du catalogue de modèles d’IA.
Prévenir l’erreur "API Key Not Found in Cookies" : 6 façons d’éviter qu’elle ne réapparaisse
Le modèle de prévention est simple : conservez les cookies du navigateur pour les sessions utilisateur, gardez les clés des fournisseurs sur le serveur et vérifiez chaque requête sortante vers le fournisseur par la présence de l’en-tête plutôt que par le stockage du navigateur. Cela donne aux équipes produit un moyen reproductible d’éviter l’erreur "API Key Not Found in Cookies" : 6 façons de la corriger lors des futures versions.
Vérification finale de bon sens
Avant de clôturer l’incident, répondez à ces questions :
- La session du navigateur a-t-elle échoué, ou bien la requête côté serveur vers le fournisseur a-t-elle échoué ?
- Une vraie clé de fournisseur est-elle stockée dans un cookie ou dans un bundle frontend ?
- Le backend déployé envoie-t-il
Authorization: Bearer? - Un proxy, une couche middleware ou une passerelle a-t-il supprimé l’en-tête ?
- Une ancienne clé ou une clé exposée a-t-elle été renouvelée ?
- Pouvez-vous reproduire la correction avec un profil de navigateur propre et un test de fumée côté backend ?
C’est le chemin pratique à suivre pour l’erreur "API Key Not Found in Cookies" : 6 façons de la corriger : restaurer la session lorsque le tableau de bord en a besoin, transférer la garde des clés de fournisseur au backend lorsque le trafic de production en a besoin, et vérifier la requête sortante réelle avant de blâmer le fournisseur d’API.
FAQ
Que signifie "API Key Not Found in Cookies" ?
Cela signifie que l’application attendait une clé API ou une valeur d’authentification liée à la session dans les cookies du navigateur, mais que le cookie était absent de la requête. La cause peut être un état de connexion expiré, des cookies bloqués, une portée de cookie incorrecte ou une conception d’application qui s’attend à tort à trouver des clés API de fournisseur dans le navigateur.
L’erreur "API Key Not Found in Cookies" : 6 façons de la corriger est-elle toujours un problème de navigateur ?
Non. Les échecs du tableau de bord, de la console de documentation ou du navigateur pointent vers des cookies de session. Les échecs côté backend, worker ou serverless pointent généralement vers un en-tête Authorization: Bearer manquant ou vers un secret d’exécution manquant.
Dois-je stocker une clé API Kie.ai dans des cookies ?
Non. La documentation de Kie.ai avertit de ne pas exposer les clés API dans le code frontend et de traiter la clé API comme un secret. En production, gardez la clé côté serveur et envoyez-la dans l’en-tête Authorization: Bearer.
Pourquoi la requête fonctionne-t-elle en local mais échoue-t-elle en production ?
Les causes courantes sont des variables d’environnement déployées manquantes, des paramètres de cookies réservés à HTTPS, une incompatibilité de domaine de cookie, le blocage des cookies tiers dans les flux intégrés ou un proxy de production qui supprime l’en-tête Authorization.
Flatkey peut-il corriger "API Key Not Found in Cookies" ?
Flatkey ne peut pas corriger un cookie de tableau de bord Kie.ai manquant. Il peut aider si le problème sous-jacent est la dispersion des clés de fournisseur d’IA côté serveur et que vous souhaitez un modèle de passerelle cohérent pour les routes de modèles prises en charge.