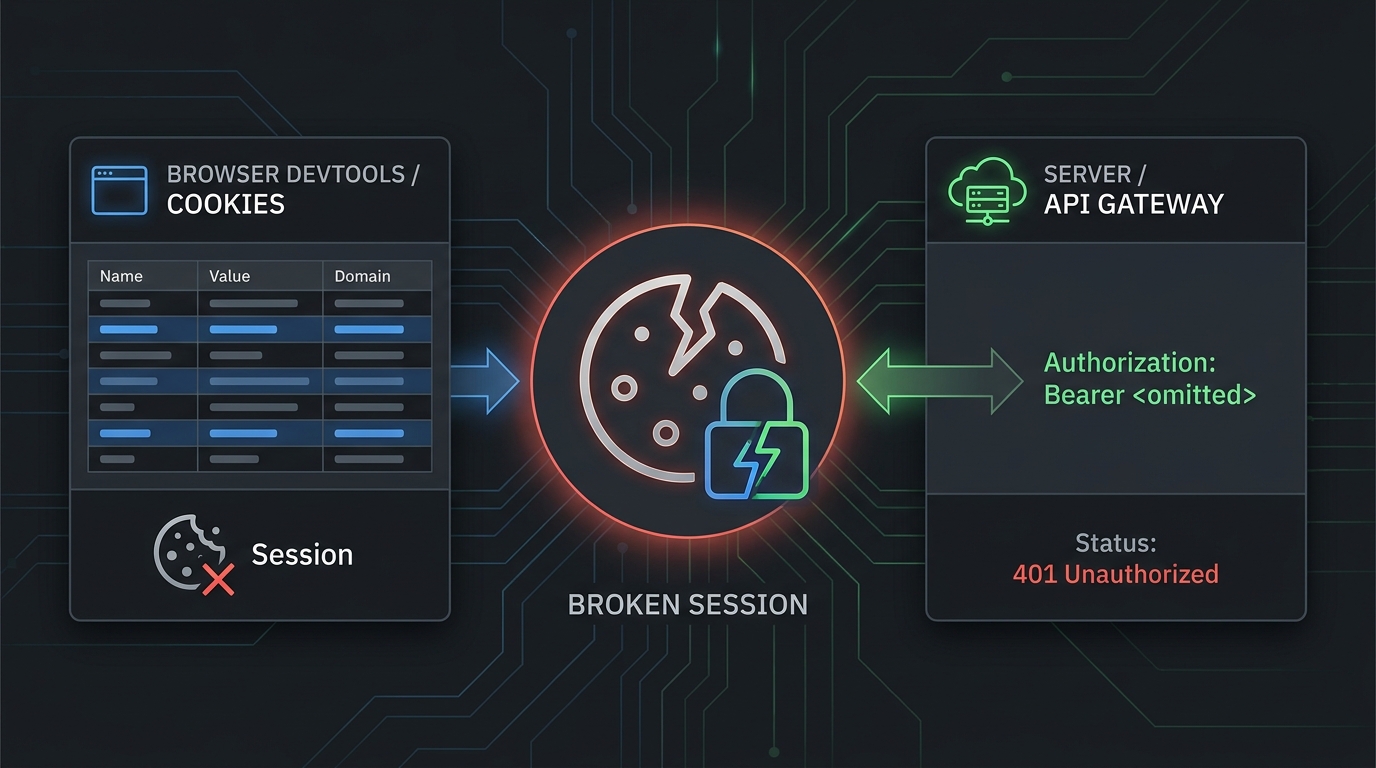
El error "API Key Not Found in Cookies" normalmente significa que tu aplicación esperaba que una clave API o un token de inicio de sesión estuviera disponible a través de una cookie del navegador, pero el navegador no lo envió. En los flujos de trabajo de Kie.ai, esto suele aparecer durante sesiones del panel, consolas de prueba, documentación incrustada o experimentos de frontend. Es diferente de una solicitud API limpia de servidor a servidor, donde la clave debería viajar en un encabezado Authorization: Bearer en lugar de una cookie del navegador.
Usa esta guía para solucionar Error "API Key Not Found in Cookies": 6 formas de solucionarlo sin filtrar una clave de producción en el código del frontend.
Respuesta rápida
Si ves Error "API Key Not Found in Cookies": 6 formas de solucionarlo, revisa estas seis cosas en orden:
| Corrección | Qué revisar | Responsable más probable |
|---|---|---|
| 1 | Si es un problema de sesión del navegador o de solicitud API | Desarrollador |
| 2 | Estado de inicio de sesión, selección del workspace y creación de la clave API de Kie.ai | Desarrollador |
| 3 | Bloqueo de cookies y configuración de SameSite, Secure, Domain y Path | Frontend / plataforma |
| 4 | Si el código de producción depende erróneamente de cookies del navegador | Backend |
| 5 | Variables de entorno, reglas de proxy y encabezados de autenticación eliminados | Backend / DevOps |
| 6 | Claves expuestas, obsoletas, revocadas o rotadas | Seguridad / plataforma |
Para integraciones del lado del servidor, no dependas de una cookie. La documentación de primeros pasos de Kie.ai muestra solicitudes API con:
Authorization: Bearer <YOUR_API_KEY>
Content-Type: application/json
Esa es la forma más segura para el código de producción: mantén la clave en el servidor, cárgala desde un almacén de secretos o una variable de entorno, y envíala como un token bearer.
1. Confirma qué ruta de autenticación está fallando
Empieza por identificar dónde aparece el error.
Si el error aparece dentro de un navegador, panel, página de documentación incrustada o un entorno de pruebas de API, el valor que falta puede ser una cookie de sesión. En ese caso, el navegador puede haber bloqueado, caducado, eliminado o restringido la cookie fuera de la solicitud.
Si el error aparece en los registros de tu backend, función sin servidor, worker, tarea de CI o ruta API de tu aplicación, no lo depures primero como un problema de cookies. Una integración de backend normalmente debe leer la clave desde una fuente segura del lado del servidor y enviarla en el encabezado Authorization.
Usa esta división:
| Síntoma | Significado probable | Primera comprobación |
|---|---|---|
| Error solo en la interfaz del navegador | Falta la cookie de inicio de sesión o sesión | Vuelve a autenticarte e inspecciona las cookies |
| Error en los logs del backend | La clave nunca se adjuntó a la solicitud saliente | Revisa la variable de entorno y los encabezados |
| Error solo después del despliegue | Cambió la configuración del proxy o del runtime | Revisa las variables desplegadas y las reglas del gateway |
| Error después de rotar la clave | La clave antigua aún se usa en algún lugar | Busca referencias obsoletas al secreto |
| Error solo en desarrollo local | Desajuste de almacenamiento del navegador, dominio localhost o .env | Compara la configuración local y de staging |
Esto importa porque Error "API Key Not Found in Cookies": 6 Ways to Corrección It suele formularse como un problema de cookies incluso cuando la solución en producción es dejar de usar cookies para la API key.
2. Actualiza la sesión de Kie.ai y verifica que la clave API exista
Para fallos de sesión en el navegador, primero borra las causas simples:
- Cierra sesión en Kie.ai y vuelve a iniciarla.
- Confirma que estás en el workspace o cuenta esperados.
- Abre la página actual de API key de Kie.ai y confirma que existe una key.
- Si el dashboard o la consola de docs tiene un selector de key, vuelve a seleccionar la key activa.
- Inténtalo de nuevo en un perfil de navegador limpio o en una ventana privada.
La página pública de inicio de Kie.ai indica a los usuarios que creen y administren keys en https://kie.ai/api-key, advierte que no se expongan las keys en código frontend y dice que la API key debe tratarse como un secreto. Esa combinación es importante: una sesión del navegador puede ayudarte a usar un dashboard, pero la API key de producción no debe estar incrustada en JavaScript del frontend.
Si una ventana privada funciona, probablemente tu perfil original del navegador tenía almacenamiento obsoleto, cookies bloqueadas, una extensión en conflicto o una cookie con un ámbito asociado a un estado de cuenta incorrecto.
3. Revisa las reglas de cookies del navegador: SameSite, Secure, Domain y Path
Si la cookie que falta es un estado de sesión legítimo, inspecciona la solicitud en las DevTools del navegador.
Abre la solicitud que falla y revisa:
- Request URL: ¿Es el mismo sitio que estableció la cookie?
- Cookie header: ¿Se envió la cookie esperada?
- Set-Cookie response: ¿El servidor estableció la cookie correctamente?
- SameSite: ¿Una solicitud entre sitios está bloqueada por
SameSite=LaxoSameSite=Strict? - Secure: ¿
SameSite=Noneva acompañado deSecuresobre HTTPS? - Domain: ¿La cookie está disponible para el host o subdominio solicitado?
- Path: ¿La ruta de la solicitud coincide con la ruta de la cookie?
- Expiration: ¿
ExpiresoMax-Ageeliminó la cookie?
La referencia de Set-Cookie de MDN documenta las reglas clave detrás de estos fallos: SameSite=None requiere Secure, Domain controla qué host puede recibir una cookie y Path controla qué rutas URL la reciben. Esas reglas explican por qué la misma solicitud puede funcionar en un entorno y fallar en otro.
Correcciones comunes:
Dashboard funciona, los docs incrustados fallan:
  Revisa el bloqueo de cookies de terceros y la política SameSite.

El dominio de producción funciona, staging falla:
  Revisa la configuración de Domain y Secure para el host de staging.

Localhost funciona, el despliegue de preview falla:
  Revisa las callback URLs, el domain de la cookie y el manejo de HTTPS.

Solo falla un navegador:
  Revisa extensiones, modo privado y datos del sitio borrados.
No "arregles" Error "API Key Not Found in Cookies": 6 Ways to Corrección It haciendo que las API keys reales sean legibles para JavaScript del frontend. Eso convierte un problema de sesión en un problema de exposición de secretos.
4. Saca la custodia de la clave API del navegador
Para los equipos de producto de IA, la solución duradera suele ser arquitectónica: los usuarios del navegador deben autenticarse en tu aplicación y tu backend debe llamar a la API de IA.
Usa este patrón:
flowchart LR
  Browser[Sesión del navegador] --> App[Backend de tu aplicación]
  App --> Secret[Almacén de secretos del lado del servidor o variable de entorno]
  App --> Provider[API de Kie.ai o del proveedor del modelo]
  App --> Logs[Registros de solicitudes redactados]
El navegador puede mantener la sesión de tu aplicación. El backend mantiene la clave del proveedor. La llamada saliente al proveedor incluye:
Authorization: Bearer ${KIE_API_KEY}
Content-Type: application/json
Para una ruta Node del lado del servidor, la forma es:
const response = await fetch("https://example-provider-endpoint/v1/...", {
  method: "POST",
  headers: {
    Authorization: `Bearer ${process.env.KIE_API_KEY}`,
    "Content-Type": "application/json",
  },
  body: JSON.stringify(payload),
});
Mantén KIE_API_KEY fuera de los paquetes cliente, las cookies del navegador, los eventos de analítica, los rastreadores de errores y los repositorios públicos. La guía de gestión de secretos de OWASP trata las claves de API como secretos que necesitan controles de ciclo de vida, como almacenamiento seguro, rotación y respuesta ante exposiciones.
Si ya estás usando varios proveedores de modelos, aquí también puede ayudar una pasarela. La guía de inicio rápido de la API de Flatkey usa una URL base de router compatible con OpenAI, mientras que tu aplicación sigue enviando un token de portador del lado del servidor. Flatkey no reparará una cookie rota del panel de Kie.ai, pero puede ayudar a los equipos a estandarizar las rutas de modelos compatibles detrás de un único patrón de clave del lado del servidor.
5. Verifica las variables de entorno, los proxies y el reenvío de encabezados
Si el navegador no es el problema, inspecciona la ruta de solicitud desplegada.
Ejecuta una prueba rápida local desde un contexto de servidor:
curl -i "$KIE_TEST_ENDPOINT" \
  -H "Authorization: Bearer $KIE_API_KEY" \
  -H "Content-Type: application/json" \
  --data '{"test":true}'
Luego compara local, staging y producción:
| Capa | Fallo a detectar | Solución |
|---|---|---|
.env / gestor de secretos | Variable ausente o con otro nombre | Estandariza el nombre del secreto |
| Sistema de compilación | Secreto disponible en tiempo de compilación pero no en tiempo de ejecución | Muévelo a la configuración de entorno de ejecución |
| Función sin servidor | La función carece de secreto del proyecto o del entorno | Asocia el secreto a la función desplegada |
| Proxy inverso | Encabezado Authorization eliminado | Permite y reenvía los encabezados de autenticación |
| Pasarela de API | Encabezado sobrescrito por un plugin o middleware | Revisa el orden del middleware de autenticación |
| Registros | Clave registrada accidentalmente | Redacta y rota de inmediato |
Muchos equipos pierden la clave en un límite de proxy. El código de la aplicación establece Authorization, pero una función edge, una pasarela, un middleware CORS o un wrapper interno de fetch la eliminan antes de que el proveedor vea la solicitud.
Al depurar Error "API Key Not Found in Cookies": 6 Ways to Corrección It, registra solo metadatos seguros:
console.info("provider request auth check", {
  hasAuthorizationHeader: Boolean(request.headers.Authorization),
  provider: "kie",
  environment: process.env.NODE_ENV,
});
No registre el valor del token.
6. Rote las claves expuestas o desactualizadas y vuelva a probar desde una ruta limpia
Si alguna vez se almacenó una clave real del proveedor en una cookie, variable de frontend, paquete de app móvil, repositorio público o informe de errores del lado del cliente, considérela expuesta.
Use este flujo de respuesta:
- Crear una nueva clave.
- Actualizar el secreto del lado del servidor.
- Implementar y verificar la nueva clave desde una prueba rápida solo de backend.
- Revocar la clave antigua.
- Buscar la clave antigua en registros, repositorios, artefactos de compilación y rastreadores de errores.
- Añadir una comprobación de regresión para que los nuevos paquetes de frontend no contengan claves del proveedor.
Luego vuelva a probar el flujo original:
La sesión del navegador funciona:
  El usuario puede iniciar sesión y abrir el panel o la consola de documentos.

La API de backend funciona:
  El servidor envía Authorization: Bearer desde secretos en tiempo de ejecución.

El paquete de frontend está limpio:
  No aparece ninguna clave de API del proveedor en el JavaScript compilado.

Los registros son seguros:
  No aparece ninguna clave de API del proveedor en los registros de solicitud, respuesta o error.
Esto convierte Error "API Key Not Found in Cookies": 6 formas de solucionarlo de una limpieza puntual del navegador en una tarea de endurecimiento de la autenticación de producción.
Lista de comprobación de depuración específica de Kie.ai
Use esta lista de comprobación de Error "API Key Not Found in Cookies": 6 formas de solucionarlo antes de escalar el caso:
- Confirme que la página actual de la documentación de Kie.ai es la fuente que está siguiendo.
- Confirme que la clave existe en la página de claves API de Kie.ai.
- Confirme que su backend envía
Authorization: Bearer <YOUR_API_KEY>. - Confirme que
Content-Type: application/jsonestá presente cuando el endpoint espera JSON. - Confirme que su frontend no contiene la clave.
- Confirme que las cookies del navegador solo se usan para el estado de sesión del panel o de la app.
- Confirme que ningún proxy elimina el encabezado
Authorization. - Confirme que las claves revocadas ya no se referencian en ningún entorno.
Si la misma solicitud de backend funciona con curl pero falla desde el producto, inspeccione su middleware y la cadena de proxy. Si falla en ambos casos, es más probable que el problema sea la clave, el endpoint, la cuenta, la cuota o el estado de autenticación del lado del proveedor.
Dónde encaja Flatkey
Flatkey es útil cuando su equipo quiere un patrón de clave única del lado del servidor para modelos y herramientas compatibles, especialmente si está dejando atrás claves de proveedor dispersas en agentes, repositorios y entornos.
Use Flatkey cuando:
- Quiere un patrón de gateway compatible con OpenAI para rutas compatibles.
- Necesita un lugar central para inspeccionar el uso y los registros.
- Quiere reducir la cantidad de claves de proveedor copiadas entre servicios.
- Está estandarizando la autenticación con token portador del lado del servidor para llamadas de IA.
No use Flatkey como solución temporal para un inicio de sesión del navegador roto o una cookie faltante del panel de Kie.ai. Primero solucione el problema de la sesión y luego decida si la arquitectura de su API de producción debe usar claves directas del proveedor, un gateway o un enfoque híbrido.
Para detalles de implementación relacionados, lea la guía de Flatkey para la gestión segura de claves API, la guía de inicio rápido de la API y la guía del catálogo de modelos de IA.
Evite que el error "API Key Not Found in Cookies": 6 formas de solucionarlo vuelva a aparecer
El patrón de prevención es simple: conserve las cookies del navegador para las sesiones de usuario, mantenga las claves del proveedor en el servidor y verifique cada solicitud saliente al proveedor por la presencia del encabezado en lugar de por el almacenamiento del navegador. Eso ofrece a los equipos de producto una forma repetible de evitar Error "API Key Not Found in Cookies": 6 Ways to Corrección It durante futuros lanzamientos.
Comprobación final de sanidad
Antes de cerrar el incidente, responda estas preguntas:
- ¿Falló la sesión del navegador o falló la solicitud al proveedor del lado del servidor?
- ¿Se almacena alguna clave real del proveedor en una cookie o en un bundle del frontend?
- ¿El backend desplegado envía
Authorization: Bearer? - ¿Un proxy, una capa de middleware o una pasarela eliminó el encabezado?
- ¿Se rotó alguna clave antigua o expuesta?
- ¿Puede reproducir la solución con un perfil de navegador limpio y una prueba rápida del backend?
Ese es el camino práctico para resolver Error "API Key Not Found in Cookies": 6 Ways to Corrección It: restablezca la sesión cuando el panel la necesite, traslade la custodia de la clave del proveedor al backend cuando el tráfico de producción la necesite y verifique la solicitud saliente real antes de culpar al proveedor de la API.
Preguntas frecuentes
¿Qué significa "API Key Not Found in Cookies"?
Significa que la aplicación esperaba una clave API o un valor de autenticación vinculado a la sesión en las cookies del navegador, pero la cookie faltaba en la solicitud. La causa puede ser un estado de inicio de sesión caducado, cookies bloqueadas, un ámbito de cookie incorrecto o un diseño de aplicación que espera erróneamente claves API del proveedor en el navegador.
¿El error "API Key Not Found in Cookies": 6 formas de solucionarlo es siempre un problema del navegador?
No. Los fallos del panel, de la consola de documentación o solo del navegador apuntan a cookies de sesión. Los fallos de backend, workers o serverless suelen apuntar a un encabezado Authorization: Bearer faltante o a un secreto de ejecución faltante.
¿Debo almacenar una clave API de Kie.ai en cookies?
No. La documentación de Kie.ai advierte no exponer claves API en el código del frontend y tratar la clave API como un secreto. Para producción, mantenga la clave del lado del servidor y envíela en el encabezado Authorization: Bearer.
¿Por qué la solicitud funciona localmente pero falla en producción?
Las causas comunes son variables de entorno desplegadas faltantes, configuraciones de cookies solo para HTTPS, discordancia en el dominio de la cookie, bloqueo de cookies de terceros en flujos incrustados o un proxy de producción que elimina el encabezado Authorization.
¿Puede Flatkey solucionar "API Key Not Found in Cookies"?
Flatkey no puede solucionar una cookie faltante del panel de Kie.ai. Puede ayudar si el problema subyacente son claves de proveedores de IA dispersas del lado del servidor y desea un patrón de pasarela coherente para las rutas de modelos compatibles.