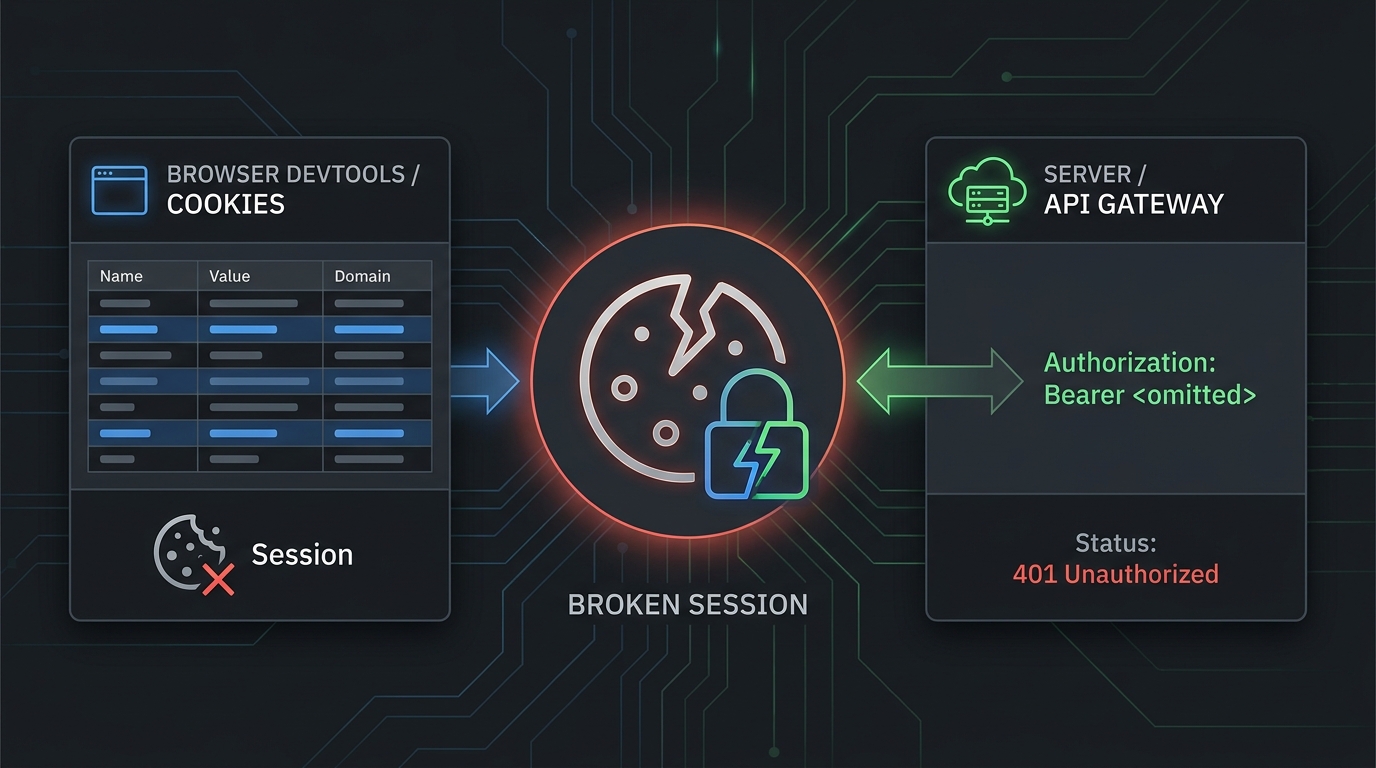
O erro "API Key Not Found in Cookies" geralmente significa que seu aplicativo esperava que uma chave de API ou token de login estivesse disponível por meio de um cookie do navegador, mas o navegador não o enviou. Em fluxos de trabalho da Kie.ai, isso costuma aparecer durante sessões do painel, consoles de teste, documentos incorporados ou experimentos de frontend. Isso é diferente de uma solicitação de API limpa de servidor para servidor, em que a chave deve trafegar em um cabeçalho Authorization: Bearer em vez de um cookie do navegador.
Use este guia para corrigir Erro "API Key Not Found in Cookies": 6 maneiras de corrigir sem vazar uma chave de produção para o código do frontend.
Resposta rápida
Se você vir Erro "API Key Not Found in Cookies": 6 maneiras de corrigir, verifique estas seis coisas em ordem:
| Correção | O que verificar | Responsável mais provável |
|---|---|---|
| 1 | Se isso é um problema de sessão do navegador ou um problema de requisição de API | Desenvolvedor |
| 2 | Estado de login, seleção de workspace e criação da chave de API da Kie.ai | Desenvolvedor |
| 3 | Bloqueio de cookies, configurações de SameSite, Secure, Domain e Path | Frontend / plataforma |
| 4 | Se o código de produção está dependendo incorretamente de cookies do navegador | Backend |
| 5 | Variáveis de ambiente, regras de proxy e cabeçalhos de autenticação removidos | Backend / DevOps |
| 6 | Chaves expostas, antigas, revogadas ou rotacionadas | Segurança / plataforma |
Para integrações do lado do servidor, não dependa de um cookie. Os documentos de início rápido da Kie.ai mostram solicitações de API com:
Authorization: Bearer <YOUR_API_KEY>
Content-Type: application/json
Esse é o padrão mais seguro para código de produção: mantenha a chave no servidor, carregue-a de um cofre de segredos ou variável de ambiente e envie-a como um token bearer.
1. Confirme qual caminho de autenticação está falhando
Comece identificando onde o erro aparece.
Se o erro aparecer dentro de um navegador, painel, página de documentos incorporados ou playground de API, o valor ausente pode ser um cookie de sessão. Nesse caso, o navegador pode ter bloqueado, expirado, limpado ou restringido o cookie para fora da solicitação.
Se o erro aparecer nos logs do backend, função serverless, worker, job de CI ou rota de API do seu app, não depure isso primeiro como um problema de cookie. Uma integração de backend normalmente deve ler a chave de uma fonte segura do lado do servidor e enviá-la no cabeçalho Authorization.
Use esta divisão:
| Sintoma | Significado provável | Primeira verificação |
|---|---|---|
| Erro apenas na interface do navegador | Cookie de login/sessão ausente | Autentique-se novamente e inspecione os cookies |
| Erro nos logs do backend | A chave nunca foi anexada à requisição de saída | Verifique a variável de ambiente e os cabeçalhos |
| Erro apenas após o deploy | O proxy ou a configuração de runtime mudou | Verifique as variáveis de ambiente implantadas e as regras do gateway |
| Erro após rotação da chave | A chave antiga ainda está em execução em algum lugar | Encontre referências antigas de segredos |
| Erro apenas no desenvolvimento local | Armazenamento do navegador, domínio localhost ou incompatibilidade de .env | Compare as configurações local e de staging |
Isso importa porque Erro "API Key Not Found in Cookies": 6 maneiras de corrigir muitas vezes é descrito como um problema de cookie, mesmo quando a correção de produção é parar de usar cookies para a chave da API.
2. Atualize a sessão do Kie.ai e verifique se a chave de API existe
Para falhas de sessão no navegador, primeiro elimine as causas simples:
- Saia do Kie.ai e entre novamente.
- Confirme que você está no workspace ou conta esperada.
- Abra a página atual de chave de API do Kie.ai e confirme que existe uma chave.
- Se o painel ou console de documentação tiver um seletor de chave, selecione novamente a chave ativa.
- Tente novamente em um perfil de navegador limpo ou em uma janela privada.
A página pública de introdução do Kie.ai orienta os usuários a criar e gerenciar chaves em https://kie.ai/api-key, avisa para não expor chaves em código frontend e diz para tratar a chave de API como um segredo. Essa combinação é importante: uma sessão do navegador pode ajudá-lo a usar um painel, mas a chave de API de produção não deve ser incorporada em JavaScript de frontend.
Se uma janela privada funcionar, provavelmente o perfil original do navegador tinha armazenamento desatualizado, cookies bloqueados, uma extensão em conflito ou um cookie associado ao estado de conta errado.
3. Verifique as regras de cookies do navegador: SameSite, Secure, Domain e Path
Se o cookie ausente for um estado de sessão legítimo, inspecione a solicitação nas DevTools do navegador.
Abra a solicitação com falha e verifique:
- URL da solicitação: É o mesmo site que definiu o cookie?
- Cabeçalho Cookie: O cookie esperado foi enviado?
- Resposta Set-Cookie: O servidor definiu o cookie corretamente?
- SameSite: Uma solicitação entre sites foi bloqueada por
SameSite=LaxouSameSite=Strict? - Secure:
SameSite=Noneestá combinado comSecurevia HTTPS? - Domain: O cookie está disponível para o host ou subdomínio solicitado?
- Path: O caminho da solicitação corresponde ao caminho do cookie?
- Expiração:
ExpiresouMax-Ageremoveu o cookie?
A referência Set-Cookie da MDN documenta as regras principais por trás dessas falhas: SameSite=None requer Secure, Domain controla qual host pode receber um cookie e Path controla quais caminhos de URL o recebem. Essas regras explicam por que a mesma solicitação pode funcionar em um ambiente e falhar em outro.
Correções comuns:
Dashboard funciona, docs incorporados falham:
  Verifique o bloqueio de cookies de terceiros e a política SameSite.

Domínio de produção funciona, staging falha:
  Verifique as configurações Domain e Secure para o host de staging.

Localhost funciona, deploy de pré-visualização falha:
  Verifique URLs de callback, domínio do cookie e tratamento de HTTPS.

Apenas um navegador falha:
  Verifique extensões, modo de privacidade e dados do site limpos.
Não "corrija" Erro "API Key Not Found in Cookies": 6 maneiras de corrigir tornando as chaves de API reais legíveis para JavaScript de frontend. Isso transforma um problema de sessão em um problema de exposição de segredo.
4. Mova a custódia da chave de API para fora do navegador
Para equipes de produto de IA, a correção duradoura geralmente é arquitetural: os usuários no navegador devem autenticar-se na sua aplicação, e o seu backend deve chamar a API de IA.
Use este padrão:
flowchart LR
  Browser[Browser session] --> App[Your app backend]
  App --> Secret[Server-side secret store or env var]
  App --> Provider[Kie.ai or model provider API]
  App --> Logs[Redacted request logs]
O navegador pode manter a sessão da sua aplicação. O backend mantém a chave do provedor. A chamada de saída ao provedor inclui:
Authorization: Bearer ${KIE_API_KEY}
Content-Type: application/json
Para uma rota Node do lado do servidor, a estrutura é:
const response = await fetch("https://example-provider-endpoint/v1/...", {
  method: "POST",
  headers: {
    Authorization: `Bearer ${process.env.KIE_API_KEY}`,
    "Content-Type": "application/json",
  },
  body: JSON.stringify(payload),
});
Mantenha KIE_API_KEY fora de bundles do cliente, cookies do navegador, eventos de analytics, rastreadores de erros e repositórios públicos. As orientações de gerenciamento de segredos da OWASP tratam chaves de API como segredos que precisam de controles de ciclo de vida, como armazenamento seguro, rotação e resposta a exposições.
Se você já usa vários provedores de modelos, este também é um ponto em que um gateway pode ajudar. O API quickstart da Flatkey usa uma URL base de roteador compatível com OpenAI, enquanto sua aplicação ainda envia um token bearer do lado do servidor. A Flatkey não vai corrigir um cookie quebrado do dashboard da Kie.ai, mas pode ajudar equipes a padronizar rotas de modelos suportadas por trás de um único padrão de chave do lado do servidor.
5. Verifique Variáveis de Ambiente, Proxies e Encaminhamento de Cabeçalhos
Se o navegador não é o problema, inspecione o caminho da requisição implantada.
Execute um teste rápido local a partir de um contexto de servidor:
curl -i "$KIE_TEST_ENDPOINT" \
  -H "Authorization: Bearer $KIE_API_KEY" \
  -H "Content-Type: application/json" \
  --data '{"test":true}'
Em seguida, compare local, staging e produção:
| Camada | Falha a Procurar | Correção |
|---|---|---|
.env / gerenciador de segredos | Variável ausente ou com nome diferente | Padronize o nome do segredo |
| Sistema de build | Segredo disponível em tempo de build, mas não em runtime | Mova-o para a configuração de ambiente de runtime |
| Função serverless | A função não tem segredo do projeto ou do ambiente | Anexe o segredo à função implantada |
| Proxy reverso | Cabeçalho Authorization removido | Permita em allowlist e encaminhe cabeçalhos de autenticação |
| API gateway | Cabeçalho sobrescrito por plugin ou middleware | Revise a ordem do middleware de autenticação |
| Logs | Chave registrada acidentalmente | Mascare e rotacione imediatamente |
Muitas equipes perdem a chave em um limite de proxy. O código da aplicação define Authorization, mas uma função de borda, gateway, middleware CORS ou wrapper interno de fetch a remove antes que o provedor veja a requisição.
Ao depurar Erro "API Key Not Found in Cookies": 6 maneiras de corrigir, registre apenas metadados seguros:
console.info("provider request auth check", {
  hasAuthorizationHeader: Boolean(request.headers.Authorization),
  provider: "kie",
  environment: process.env.NODE_ENV,
});
Não registre o valor do token.
6. Gire chaves expostas ou desatualizadas e depois teste novamente a partir de um caminho limpo
Se uma chave real do provedor alguma vez foi armazenada em um cookie, variável de frontend, bundle de app móvel, repositório público ou relatório de erro do lado do cliente, trate-a como exposta.
Use este fluxo de resposta:
- Crie uma nova chave.
- Atualize o segredo do lado do servidor.
- Implante e verifique a nova chave com um teste rápido somente no backend.
- Revogue a chave antiga.
- Pesquise nos logs, repositórios, artefatos de build e rastreadores de erros pela chave antiga.
- Adicione uma verificação de regressão para que novos bundles de frontend não contenham chaves do provedor.
Em seguida, teste novamente o fluxo original:
A sessão do navegador funciona:
  O usuário pode fazer login e abrir o dashboard ou o console de docs.

A API do backend funciona:
  O servidor envia Authorization: Bearer a partir dos segredos em runtime.

O bundle do frontend está limpo:
  Nenhuma chave de API do provedor aparece no JavaScript compilado.

Os logs estão seguros:
  Nenhuma chave de API do provedor aparece nos logs de requisição, resposta ou erro.
Isso transforma Erro "API Key Not Found in Cookies": 6 maneiras de corrigir de uma limpeza pontual do navegador em uma tarefa de fortalecimento da autenticação em produção.
Checklist de depuração específico do Kie.ai
Use este checklist de Erro "API Key Not Found in Cookies": 6 maneiras de corrigir antes de escalar:
- Confirme que a página atual da documentação do Kie.ai é a fonte que você está seguindo.
- Confirme que a chave existe na página de chave de API do Kie.ai.
- Confirme que seu backend envia
Authorization: Bearer <YOUR_API_KEY>. - Confirme que
Content-Type: application/jsonestá presente quando o endpoint espera JSON. - Confirme que seu frontend não contém a chave.
- Confirme que os cookies do navegador são usados apenas para o dashboard ou o estado de sessão do app.
- Confirme que nenhum proxy remove o cabeçalho
Authorization. - Confirme que chaves revogadas não são mais referenciadas em nenhum ambiente.
Se a mesma requisição do backend tiver sucesso com curl mas falhar no produto, inspecione seu middleware e a cadeia de proxy. Se falhar nos dois lugares, a chave, o endpoint, a conta, a cota ou o estado de autenticação do lado do provedor são mais provavelmente o problema.
Onde o Flatkey se encaixa
O Flatkey é útil quando sua equipe quer um padrão único de chave do lado do servidor para modelos e ferramentas compatíveis, especialmente se você estiver migrando de chaves de provedor espalhadas em agentes, repositórios e ambientes.
Use o Flatkey quando:
- Você quer um padrão de gateway compatível com OpenAI para rotas compatíveis.
- Você precisa de um local central para inspecionar uso e logs.
- Você quer reduzir o número de chaves de provedor copiadas entre serviços.
- Você está padronizando a autenticação bearer-token do lado do servidor para chamadas de IA.
Não use o Flatkey como solução alternativa para um login de navegador quebrado ou um cookie ausente do painel do Kie.ai. Corrija primeiro o problema de sessão e, então, decida se sua arquitetura de API de produção deve usar chaves diretas do provedor, um gateway ou um modelo híbrido.
Para detalhes relacionados de implementação, leia o guia de gerenciamento seguro de chaves de API da Flatkey, o quickstart da API e o guia do catálogo de modelos de IA.
Impedir que o Erro "API Key Not Found in Cookies": 6 maneiras de corrigi-lo volte a ocorrer
O padrão de prevenção é simples: mantenha cookies do navegador para sessões de usuário, mantenha as chaves do provedor no servidor e verifique cada requisição de saída ao provedor pela presença do cabeçalho, e não pelo armazenamento no navegador. Isso dá às equipes de produto uma forma repetível de evitar Erro "API Key Not Found in Cookies": 6 maneiras de corrigi-lo em lançamentos futuros.
Verificação Final de Sanidade
Antes de encerrar o incidente, responda a estas perguntas:
- A sessão do navegador falhou, ou a requisição do provedor no lado do servidor falhou?
- Alguma chave real do provedor está armazenada em um cookie ou pacote do frontend?
- O backend implantado envia
Authorization: Bearer? - Algum proxy, camada de middleware ou gateway removeu o cabeçalho?
- Alguma chave antiga ou exposta foi rotacionada?
- Você consegue reproduzir a correção com um perfil limpo do navegador e um teste smoke do backend?
Esse é o caminho prático para o Erro "API Key Not Found in Cookies": 6 maneiras de corrigi-lo: restaure a sessão quando o painel precisar dela, mova a custódia da chave do provedor para o backend quando o tráfego de produção precisar dela e verifique a requisição real de saída antes de culpar o provedor da API.
FAQ
O que significa "API Key Not Found in Cookies"?
Significa que o aplicativo esperava uma chave de API ou um valor de autenticação vinculado à sessão nos cookies do navegador, mas o cookie estava ausente da requisição. A causa pode ser estado de login expirado, cookies bloqueados, escopo de cookie incorreto ou um design de aplicativo que espera incorretamente chaves de API do provedor no navegador.
O Erro "API Key Not Found in Cookies": 6 maneiras de corrigi-lo é sempre um problema de navegador?
Não. Falhas em painel, console de documentação ou apenas no navegador apontam para cookies de sessão. Falhas no backend, worker ou serverless geralmente apontam para um cabeçalho Authorization: Bearer ausente ou um segredo de runtime ausente.
Devo armazenar uma chave de API da Kie.ai em cookies?
Não. A documentação da Kie.ai alerta para não expor chaves de API em código frontend e para tratar a chave de API como um segredo. Em produção, mantenha a chave no lado do servidor e envie-a no cabeçalho Authorization: Bearer.
Por que a requisição funciona localmente, mas falha em produção?
Causas comuns são variáveis de ambiente implantadas ausentes, configurações de cookies somente HTTPS, incompatibilidade de domínio do cookie, bloqueio de cookies de terceiros em fluxos incorporados ou um proxy de produção removendo o cabeçalho Authorization.
A Flatkey pode corrigir "API Key Not Found in Cookies"?
A Flatkey não pode corrigir um cookie ausente do painel da Kie.ai. Ela pode ajudar se o problema subjacente for chaves de API de provedores de IA dispersas no lado do servidor e você quiser um padrão de gateway consistente para rotas de modelos compatíveis.