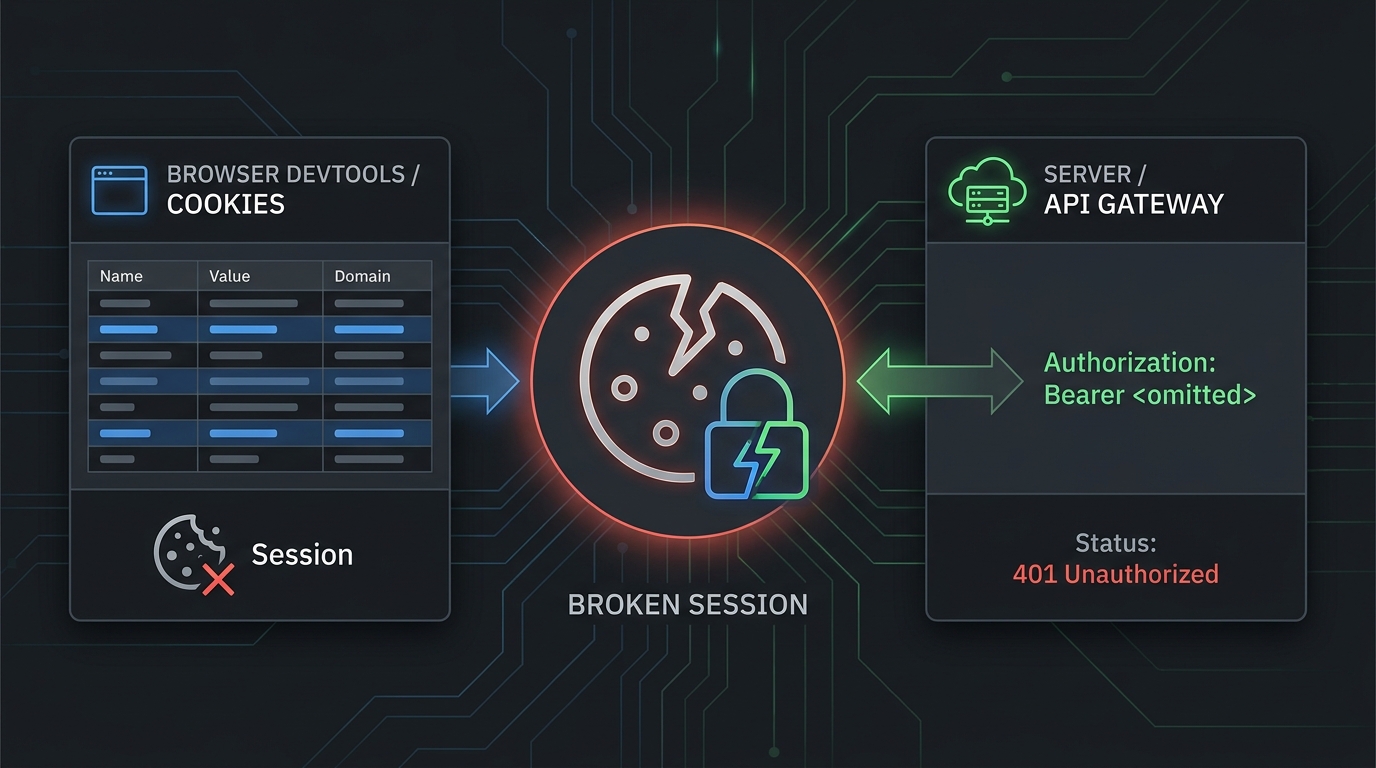
Ошибка "API-ключ Not Found in Cookies" обычно означает, что ваше приложение ожидало, что API-ключ или токен входа будет доступен через cookie браузера, но браузер его не отправил. В рабочих процессах Kie.ai это часто проявляется во время сессий в панели управления, тестовых консолей, встроенной документации или экспериментов на фронтенде. Это отличается от обычного сервер-серверного API-запроса, где ключ должен передаваться в заголовке Authorization: Bearer, а не через cookie браузера.
Используйте это руководство, чтобы исправить Ошибка "API-ключ Not Found in Cookies": 6 способов исправить, не утекший производственный ключ в код фронтенда.
Краткий ответ
Если вы видите Ошибка "API-ключ Not Found in Cookies": 6 способов исправить, проверьте по порядку эти шесть вещей:
| Исправление | Что проверить | Наиболее вероятный ответственный |
|---|---|---|
| 1 | Является ли это проблемой сеанса браузера или проблемой API-запроса | Разработчик |
| 2 | Состояние входа, выбор рабочей области и создание API-ключа Kie.ai | Разработчик |
| 3 | Блокировку cookie, настройки SameSite, Secure, Domain и Path | Фронтенд / платформа |
| 4 | Не зависит ли production-код ошибочно от cookie браузера | Бэкенд |
| 5 | Переменные окружения, правила прокси и удалённые заголовки auth | Бэкенд / DevOps |
| 6 | Раскрытые, устаревшие, отозванные или ротированные ключи | Безопасность / платформа |
Для серверных интеграций не полагайтесь на cookie. В документации Kie.ai по началу работы показаны API-запросы с:
Authorization: Bearer <YOUR_API_KEY>
Content-Type: application/json
Это более безопасный шаблон для production-кода: храните ключ на сервере, загружайте его из хранилища секретов или переменной окружения и передавайте как bearer-токен.
1. Подтвердите, какой путь аутентификации даёт сбой
Начните с определения, где появляется ошибка.
Если ошибка появляется внутри браузера, панели управления, встроенной страницы документации или API-песочницы, отсутствующее значение может быть session cookie. В этом случае браузер мог заблокировать, истечь, очистить или ограничить cookie так, что оно не попало в запрос.
Если ошибка появляется в логах бэкенда, serverless-функции, воркере, CI-задании или API-роуте приложения, не отлаживайте это сначала как проблему cookie. Бэкенд-интеграция обычно должна читать ключ из защищённого серверного источника и отправлять его в заголовке Authorization.
Используйте такое разделение:
| Симптом | Вероятное значение | Что проверить сначала |
|---|---|---|
| Ошибка только в UI браузера | Отсутствует cookie входа/сессии | Повторно войдите и проверьте cookie |
| Ошибка в логах бэкенда | Ключ никогда не был добавлен в исходящий запрос | Проверьте переменную окружения и заголовки |
| Ошибка только после деплоя | Изменились настройки прокси или runtime | Проверьте переменные окружения в продакшене и правила шлюза |
| Ошибка после ротации ключа | Старый ключ всё ещё где-то используется | Найдите устаревшие ссылки на секреты |
| Ошибка только в локальной разработке | Несоответствие хранилища браузера, домена localhost или .env | Сравните локальные и staging-конфигурации |
Это важно, потому что Ошибка "API-ключ Not Found in Cookies": 6 способов исправить часто формулируется как проблема cookie, даже если в production-исправлении нужно вообще перестать использовать cookies для API-ключ.
2. Обновите сеанс Kie.ai и проверьте, что API-ключ существует
При сбоях браузерного сеанса сначала устраните простые причины:
- Выйдите из Kie.ai и войдите снова.
- Убедитесь, что вы находитесь в ожидаемом рабочем пространстве или аккаунте.
- Откройте текущую страницу API-ключ Kie.ai и подтвердите, что ключ существует.
- Если в панели или консоли документации есть выбор ключа, заново выберите активный ключ.
- Повторите попытку в чистом профиле браузера или в приватном окне.
Публичная страница начальной настройки Kie.ai направляет пользователей к созданию и управлению ключами по адресу https://kie.ai/api-key, предупреждает не раскрывать ключи во frontend-коде и говорит считать API-ключ секретом. Это сочетание важно: браузерный сеанс может помочь вам пользоваться панелью, но сам production API-ключ не должен быть встроен во frontend JavaScript.
Если в приватном окне все работает, вероятно, в исходном профиле браузера были устаревшие данные хранилища, заблокированные cookies, конфликтующее расширение или cookie, привязанное к неверному состоянию аккаунта.
3. Проверьте правила cookie в браузере: SameSite, Secure, Domain и Path
Если отсутствующий cookie — это легитимное состояние сеанса, проверьте запрос в DevTools браузера.
Откройте неудачный запрос и проверьте:
- Request URL: Это тот же сайт, который установил cookie?
- Cookie header: Был ли отправлен ожидаемый cookie?
- Set-Cookie response: Сервер корректно установил cookie?
- SameSite: Блокируется ли кросс-сайтовый запрос из-за
SameSite=LaxилиSameSite=Strict? - Secure: Сочетается ли
SameSite=NoneсSecureчерез HTTPS? - Domain: Доступен ли cookie для запрошенного хоста или поддомена?
- Path: Соответствует ли путь запроса пути cookie?
- Expiration: Удалили ли
ExpiresилиMax-Agecookie?
Справочник MDN по Set-Cookie описывает ключевые правила, стоящие за такими сбоями: SameSite=None требует Secure, Domain определяет, какой хост может получить cookie, а Path определяет, какие URL-пути его получают. Эти правила объясняют, почему один и тот же запрос может работать в одной среде и не работать в другой.
Типичные исправления:
Панель работает, встроенная документация — нет:
  Проверьте блокировку сторонних cookie и политику SameSite.

Продакшен-домен работает, staging — нет:
  Проверьте настройки Domain и Secure для staging-хоста.

Localhost работает, предпросмотр развертывания — нет:
  Проверьте callback URL, домен cookie и обработку HTTPS.

Не работает только один браузер:
  Проверьте расширения, режим приватности и очищенные данные сайта.
Не "исправляйте" Ошибка "API-ключ Not Found in Cookies": 6 способов исправить путем предоставления реальным API-ключ доступа на чтение для frontend JavaScript. Это превращает проблему сеанса в проблему утечки секрета.
4. Перенесите хранение API-ключ вне браузера
Для команд, создающих AI-продукты, устойчивое решение обычно архитектурное: пользователи в браузере должны аутентифицироваться в вашем приложении, а ваш backend должен вызывать AI API.
Используйте такой шаблон:
flowchart LR
  Browser[Browser session] --> App[Your app backend]
  App --> Secret[Server-side secret store or env var]
  App --> Provider[Kie.ai or model provider API]
  App --> Logs[Redacted request logs]
Браузер может хранить сессию вашего приложения. Backend хранит ключ провайдера. Исходящий вызов к провайдеру включает:
Authorization: Bearer ${KIE_API_KEY}
Content-Type: application/json
Для серверного Node-роута структура такая:
const response = await fetch("https://example-provider-endpoint/v1/...", {
  method: "POST",
  headers: {
    Authorization: `Bearer ${process.env.KIE_API_KEY}`,
    "Content-Type": "application/json",
  },
  body: JSON.stringify(payload),
});
Не храните KIE_API_KEY в клиентских бандлах, cookie браузера, событиях аналитики, системах отслеживания ошибок и публичных репозиториях. Рекомендации OWASP по управлению секретами рассматривают API-ключи как секреты, которым нужны меры контроля жизненного цикла, такие как безопасное хранение, ротация и реакция на утечку.
Если вы уже используете несколько провайдеров моделей, здесь же может помочь gateway. В API quickstart от Flatkey используется базовый URL роутера, совместимый с OpenAI, при этом ваше приложение по-прежнему отправляет серверный bearer token. Flatkey не исправит сломанный cookie дашборда Kie.ai, но может помочь командам стандартизировать поддерживаемые маршруты моделей за одним шаблоном серверного ключа.
5. Проверьте переменные окружения, прокси и передачу заголовков
Если проблема не в браузере, проверьте путь запроса в развернутом окружении.
Запустите локальную smoke-проверку из серверного контекста:
curl -i "$KIE_TEST_ENDPOINT" \
  -H "Authorization: Bearer $KIE_API_KEY" \
  -H "Content-Type: application/json" \
  --data '{"test":true}'
Затем сравните локальную среду, staging и production:
| Уровень | Какой сбой искать | Исправление |
|---|---|---|
.env / secret manager | Переменная отсутствует или названа иначе | Стандартизируйте имя секрета |
| Сборочная система | Секрет доступен на этапе сборки, но не во время выполнения | Перенесите его в runtime-конфигурацию env |
| Serverless function | У функции нет секретов проекта или окружения | Привяжите секрет к развернутой функции |
| Reverse proxy | Заголовок Authorization удаляется | Разрешите и передавайте auth-заголовки |
| API gateway | Заголовок перезаписывается плагином или middleware | Проверьте порядок auth middleware |
| Логи | Ключ случайно попал в логи | Немедленно замаскируйте и выполните ротацию |
Многие команды теряют ключ на границе прокси. Код приложения задает Authorization, но edge function, gateway, CORS middleware или внутренний wrapper для fetch удаляет его до того, как провайдер увидит запрос.
При отладке Ошибка "API-ключ Not Found in Cookies": 6 способов исправить, логируйте только безопасные метаданные:
console.info("проверка аутентификации запроса к провайдеру", {
  hasAuthorizationHeader: Boolean(request.headers.Authorization),
  provider: "kie",
  environment: process.env.NODE_ENV,
});
Не логируйте значение токена.
6. Поверните скомпрометированные или устаревшие ключи, затем повторно протестируйте из чистого пути
Если реальный ключ провайдера когда-либо был сохранён в cookie, переменной frontend, бандле мобильного приложения, публичном репозитории или клиентском отчёте об ошибке, считайте его скомпрометированным.
Используйте такой порядок действий:
- Создайте новый ключ.
- Обновите секрет на стороне сервера.
- Разверните изменения и проверьте новый ключ с помощью smoke-теста только на backend.
- Отзовите старый ключ.
- Проверьте логи, репозитории, артефакты сборки и системы отслеживания ошибок на наличие старого ключа.
- Добавьте регрессионную проверку, чтобы новые frontend-бандлы не содержали ключи провайдера.
Затем повторно протестируйте исходный поток:
Сеанс браузера работает:
  Пользователь может войти и открыть панель управления или консоль docs.

API backend работает:
  Сервер отправляет Authorization: Bearer из секретов времени выполнения.

Frontend-бандл чист:
  В скомпилированном JavaScript не появляется ключ API провайдера.

Логи безопасны:
  В логах запросов, ответов или ошибок не появляется ключ API провайдера.
Это превращает Ошибка "API-ключ Not Found in Cookies": 6 способов исправить из разовой очистки браузера в задачу по усилению аутентификации в production.
Контрольный список отладки, специфичный для Kie.ai
Используйте этот контрольный список Ошибка "API-ключ Not Found in Cookies": 6 способов исправить перед эскалацией:
- Подтвердите, что текущая страница документации Kie.ai — это источник, которому вы следуете.
- Подтвердите, что ключ существует на странице API-ключ в Kie.ai.
- Подтвердите, что ваш backend отправляет
Authorization: Bearer <YOUR_API_KEY>. - Подтвердите, что
Content-Type: application/jsonприсутствует, когда endpoint ожидает JSON. - Подтвердите, что ваш frontend не содержит ключа.
- Подтвердите, что браузерные cookie используются только для состояния сеанса dashboard или app.
- Подтвердите, что ни один proxy не удаляет заголовок
Authorization. - Подтвердите, что отозванные ключи больше не используются ни в одной среде.
Если тот же запрос backend выполняется успешно с curl, но не работает из продукта, проверьте middleware и цепочку proxy. Если он не работает в обоих случаях, более вероятная причина — ключ, endpoint, аккаунт, квота или состояние аутентификации на стороне провайдера.
Где здесь подходит Flatkey
Flatkey полезен, когда вашей команде нужен один шаблон ключа на стороне сервера для поддерживаемых моделей и инструментов, особенно если вы уходите от разрозненных ключей провайдеров в агентах, репозиториях и средах.
Используйте Flatkey, когда:
- вам нужен gateway-паттерн, совместимый с OpenAI, для поддерживаемых маршрутов;
- вам нужно централизованное место для просмотра использования и логов;
- вы хотите уменьшить число ключей провайдеров, копируемых между сервисами;
- вы стандартизируете server-side bearer-token аутентификацию для AI-вызовов.
Не используйте Flatkey как обходной путь для сломанного входа в браузере или отсутствующей cookie панели Kie.ai. Сначала исправьте проблему сеанса, затем решите, должна ли ваша production API-архитектура использовать прямые ключи провайдера, gateway или гибрид.
Для связанных деталей реализации прочитайте руководство Flatkey по безопасному управлению API-ключами, API quickstart и руководство по каталогу моделей ИИ.
Как предотвратить повторное появление ошибки "API-ключ Not Found in Cookies": 6 способов исправить
Паттерн предотвращения прост: храните cookie браузера для пользовательских сессий, храните ключи провайдера на сервере и проверяйте каждый исходящий запрос к провайдеру по наличию заголовка, а не через хранилище браузера. Это дает продуктовым командам воспроизводимый способ избежать ошибки "API-ключ Not Found in Cookies": 6 способов исправить в будущих релизах.
Финальная проверка
Перед тем как закрыть инцидент, ответьте на эти вопросы:
- Сбой произошел в браузерной сессии или в серверном запросе к провайдеру?
- Хранится ли какой-либо реальный ключ провайдера в cookie или в frontend bundle?
- Отправляет ли развернутый backend
Authorization: Bearer? - Удалил ли заголовок proxy, middleware-слой или gateway?
- Был ли отозван любой старый или скомпрометированный ключ?
- Можно ли воспроизвести исправление с чистым профилем браузера и smoke-тестом backend?
Это практический путь через ошибку "API-ключ Not Found in Cookies": 6 способов исправить: восстановите сессию, когда она нужна панели управления, перенесите хранение ключа провайдера на backend, когда это требуется для production-трафика, и проверьте фактический исходящий запрос, прежде чем обвинять API-провайдера.
Частые вопросы
Что означает "API-ключ Not Found in Cookies"?
Это означает, что приложение ожидало API-ключ или связанное с сессией значение аутентификации в cookie браузера, но cookie отсутствовал в запросе. Причиной может быть истекшее состояние входа, заблокированные cookie, неверная область действия cookie или архитектура приложения, которая ошибочно ожидает ключи API-провайдера в браузере.
Ошибка "API-ключ Not Found in Cookies": 6 способов исправить — это всегда проблема браузера?
Нет. Сбои в панели управления, docs-console или только в браузере указывают на cookie сессии. Сбои на backend, в worker или serverless-среде обычно указывают на отсутствующий заголовок Authorization: Bearer или отсутствующий секрет в runtime.
Стоит ли хранить API-ключ Kie.ai в cookie?
Нет. В документации Kie.ai предупреждают не раскрывать API-ключи во frontend-коде и считать API-ключ секретом. Для production храните ключ на стороне сервера и отправляйте его в заголовке Authorization: Bearer.
Почему запрос работает локально, но не работает в production?
Распространенные причины — отсутствующие переменные окружения в развернутой среде, настройки cookie только для HTTPS, несовпадение домена cookie, блокировка сторонних cookie во встраиваемых сценариях или proxy в production, удаляющий заголовок Authorization.
Может ли Flatkey исправить "API-ключ Not Found in Cookies"?
Flatkey не может исправить отсутствующий cookie панели управления Kie.ai. Он может помочь, если основная проблема — разрозненные ключи AI-провайдеров на стороне сервера и вам нужен единый gateway-паттерн для поддерживаемых маршрутов моделей.