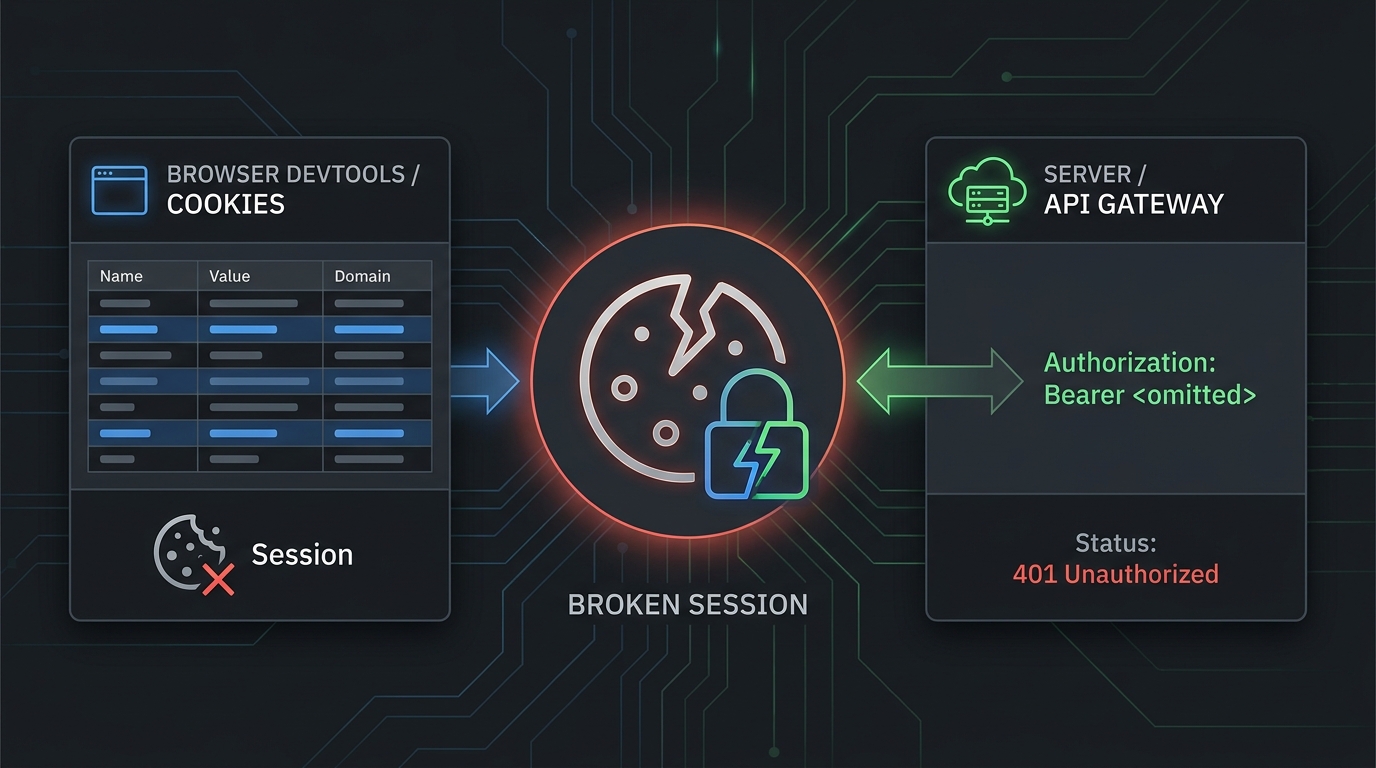
Lỗi "API Key Not Found in Cookies" thường có nghĩa là ứng dụng của bạn mong đợi một API key hoặc token đăng nhập có sẵn thông qua cookie của trình duyệt, nhưng trình duyệt đã không gửi nó. Trong các workflow của Kie.ai, lỗi này thường xuất hiện trong các phiên dashboard, console kiểm thử, tài liệu nhúng hoặc các thử nghiệm frontend. Điều này khác với một yêu cầu API server-to-server “sạch”, nơi key nên được truyền trong header Authorization: Bearer thay vì cookie của trình duyệt.
Sử dụng hướng dẫn này để khắc phục Lỗi "API Key Not Found in Cookies": 6 cách khắc phục mà không làm lộ production key vào code frontend.
Trả lời nhanh
Nếu bạn thấy Lỗi "API Key Not Found in Cookies": 6 cách khắc phục, hãy kiểm tra sáu điều này theo thứ tự:
| Cách khắc phục | Kiểm tra gì | Ai thường phụ trách nhất |
|---|---|---|
| 1 | Đây là vấn đề phiên trình duyệt hay vấn đề yêu cầu API | Nhà phát triển |
| 2 | Trạng thái đăng nhập, lựa chọn workspace và việc tạo Kie.ai API key | Nhà phát triển |
| 3 | Chặn cookie, cài đặt SameSite, Secure, Domain và Path | Frontend / nền tảng |
| 4 | Code production có đang phụ thuộc sai vào cookie của trình duyệt hay không | Backend |
| 5 | Biến môi trường, quy tắc proxy và các header xác thực bị loại bỏ | Backend / DevOps |
| 6 | Key bị lộ, cũ, bị thu hồi hoặc đã được xoay vòng | Bảo mật / nền tảng |
Đối với tích hợp phía server, đừng phụ thuộc vào cookie. Tài liệu bắt đầu nhanh của Kie.ai cho thấy các yêu cầu API với:
Authorization: Bearer <YOUR_API_KEY>
Content-Type: application/json
Đó là mô hình an toàn hơn cho code production: giữ key trên server, tải nó từ secret store hoặc biến môi trường, và gửi nó dưới dạng bearer token.
1. Xác nhận đường xác thực nào đang lỗi
Bắt đầu bằng cách xác định lỗi xuất hiện ở đâu.
Nếu lỗi xuất hiện trong trình duyệt, dashboard, trang tài liệu nhúng hoặc API playground, giá trị bị thiếu có thể là cookie phiên. Trong trường hợp đó, trình duyệt có thể đã chặn, hết hạn, xóa hoặc giới hạn phạm vi cookie khỏi request.
Nếu lỗi xuất hiện trong log backend, serverless function, worker, CI job hoặc route API của ứng dụng, đừng gỡ lỗi nó như một vấn đề cookie trước tiên. Một tích hợp backend thông thường nên đọc key từ nguồn an toàn phía server và gửi nó trong header Authorization.
Hãy dùng cách phân chia này:
| Triệu chứng | Ý nghĩa có khả năng nhất | Kiểm tra đầu tiên |
|---|---|---|
| Lỗi chỉ xuất hiện trong UI trình duyệt | Cookie đăng nhập/phiên bị thiếu | Xác thực lại và kiểm tra cookie |
| Lỗi trong log backend | Key chưa bao giờ được gắn vào request đi ra | Kiểm tra biến môi trường và header |
| Lỗi chỉ sau khi deploy | Proxy hoặc cấu hình runtime đã thay đổi | Kiểm tra biến môi trường đã deploy và quy tắc gateway |
| Lỗi sau khi xoay vòng key | Key cũ vẫn đang chạy ở đâu đó | Tìm các tham chiếu secret cũ |
| Lỗi chỉ ở môi trường dev local | Storage trình duyệt, domain localhost hoặc lệch .env | So sánh cấu hình local và staging |
Điều này quan trọng vì Lỗi "API Key Not Found in Cookies": 6 cách khắc phục thường được diễn đạt như một vấn đề về cookie ngay cả khi cách khắc phục trong môi trường production là ngừng dùng cookie cho API key.
2. Làm mới phiên Kie.ai và xác minh API key tồn tại
Đối với các lỗi ở phiên trình duyệt, hãy loại trừ các nguyên nhân đơn giản trước:
- Đăng xuất khỏi Kie.ai rồi đăng nhập lại.
- Xác nhận bạn đang ở đúng workspace hoặc tài khoản.
- Mở trang API key hiện tại của Kie.ai và xác nhận có tồn tại key.
- Nếu dashboard hoặc console tài liệu có bộ chọn key, hãy chọn lại key đang hoạt động.
- Thử lại trong một hồ sơ trình duyệt sạch hoặc cửa sổ ẩn danh.
Trang bắt đầu sử dụng công khai của Kie.ai hướng dẫn người dùng tạo và quản lý key tại https://kie.ai/api-key, cảnh báo không được tiết lộ key trong mã frontend, và nói rằng API key phải được coi là bí mật. Sự kết hợp này rất quan trọng: một phiên trình duyệt có thể giúp bạn sử dụng dashboard, nhưng bản thân API key trong production không nên được nhúng vào JavaScript phía frontend.
Nếu cửa sổ ẩn danh hoạt động, nhiều khả năng hồ sơ trình duyệt ban đầu của bạn có dữ liệu lưu trữ cũ, cookie bị chặn, tiện ích mở rộng xung đột, hoặc một cookie được gán cho trạng thái tài khoản sai.
3. Kiểm tra các quy tắc cookie của trình duyệt: SameSite, Secure, Domain và Path
Nếu cookie bị thiếu là trạng thái phiên hợp lệ, hãy kiểm tra request trong DevTools của trình duyệt.
Mở request bị lỗi và kiểm tra:
- Request URL: Có phải là cùng site đã đặt cookie không?
- Cookie header: Cookie dự kiến có được gửi đi không?
- Set-Cookie response: Server đã đặt cookie đúng cách chưa?
- SameSite: Một request cross-site có bị chặn bởi
SameSite=LaxhoặcSameSite=Strictkhông? - Secure:
SameSite=Nonecó đi kèmSecurequa HTTPS không? - Domain: Cookie có khả dụng với host hoặc subdomain được yêu cầu không?
- Path: Đường dẫn request có khớp với đường dẫn cookie không?
- Expiration:
ExpireshoặcMax-Ageđã xóa cookie chưa?
Tài liệu Set-Cookie của MDN ghi lại các quy tắc chính đằng sau những lỗi này: SameSite=None yêu cầu Secure, Domain kiểm soát host nào có thể nhận cookie, và Path kiểm soát những đường dẫn URL nào nhận nó. Những quy tắc đó giải thích vì sao cùng một request có thể chạy ở một môi trường nhưng lại lỗi ở môi trường khác.
Các cách khắc phục phổ biến:
Dashboard hoạt động, tài liệu nhúng không hoạt động:
  Kiểm tra chặn cookie bên thứ ba và chính sách SameSite.

Domain production hoạt động, staging lỗi:
  Kiểm tra cài đặt Domain và Secure cho host staging.

Localhost hoạt động, bản preview deploy lỗi:
  Kiểm tra callback URL, domain cookie và xử lý HTTPS.

Chỉ một trình duyệt bị lỗi:
  Kiểm tra tiện ích mở rộng, chế độ riêng tư và dữ liệu trang web đã xóa.
Đừng “khắc phục” Lỗi "API Key Not Found in Cookies": 6 cách khắc phục bằng cách làm cho API key thật có thể đọc được trong JavaScript phía frontend. Việc đó sẽ biến một vấn đề về phiên thành một vấn đề rò rỉ bí mật.
4. Chuyển việc quản lý API key ra khỏi trình duyệt
Đối với các nhóm sản phẩm AI, cách khắc phục bền vững thường là về mặt kiến trúc: người dùng trình duyệt nên xác thực vào ứng dụng của bạn, và backend của bạn nên gọi API AI.
Sử dụng mẫu này:
flowchart LR
  Browser[Phiên trình duyệt] --> App[Backend ứng dụng của bạn]
  App --> Secret[Kho bí mật phía server hoặc biến môi trường]
  App --> Provider[API Kie.ai hoặc nhà cung cấp model]
  App --> Logs[Nhật ký request đã ẩn dữ liệu nhạy cảm]
Trình duyệt có thể giữ phiên ứng dụng của bạn. Backend giữ khóa của nhà cung cấp. Lời gọi outbound đến nhà cung cấp bao gồm:
Authorization: Bearer ${KIE_API_KEY}
Content-Type: application/json
Đối với một route Node phía server, cấu trúc sẽ là:
const response = await fetch("https://example-provider-endpoint/v1/...", {
  method: "POST",
  headers: {
    Authorization: `Bearer ${process.env.KIE_API_KEY}`,
    "Content-Type": "application/json",
  },
  body: JSON.stringify(payload),
});
Giữ KIE_API_KEY ngoài các gói client, cookie trình duyệt, sự kiện phân tích, công cụ theo dõi lỗi, và kho lưu trữ công khai. Hướng dẫn quản lý bí mật của OWASP coi các API key là bí mật cần có kiểm soát vòng đời như lưu trữ an toàn, xoay vòng, và xử lý khi bị lộ.
Nếu bạn đã đang sử dụng nhiều nhà cung cấp model, đây cũng là nơi một gateway có thể hữu ích. API quickstart của Flatkey dùng một base URL router tương thích OpenAI, trong khi ứng dụng của bạn vẫn gửi bearer token phía server. Flatkey sẽ không sửa được cookie dashboard Kie.ai bị hỏng, nhưng nó có thể giúp các nhóm chuẩn hóa các route model được hỗ trợ sau một mẫu khóa phía server duy nhất.
5. Kiểm Tra Biến Môi Trường, Proxy, Và Việc Chuyển Tiếp Header
Nếu trình duyệt không phải là vấn đề, hãy kiểm tra đường đi của request đã triển khai.
Chạy một bài kiểm tra nhanh cục bộ từ ngữ cảnh server:
curl -i "$KIE_TEST_ENDPOINT" \
  -H "Authorization: Bearer $KIE_API_KEY" \
  -H "Content-Type: application/json" \
  --data '{"test":true}'
Sau đó so sánh local, staging và production:
| Lớp | Lỗi Cần Tìm | Cách Khắc Phục |
|---|---|---|
.env / secret manager | Biến bị thiếu hoặc đặt tên khác | Chuẩn hóa tên bí mật |
| Hệ thống build | Bí mật có sẵn lúc build nhưng không có lúc runtime | Chuyển nó sang cấu hình env lúc runtime |
| Hàm serverless | Hàm không có secret của project hoặc environment | Gắn secret vào hàm đã triển khai |
| Reverse proxy | Header Authorization bị loại bỏ | Allowlist và chuyển tiếp các auth headers |
| API gateway | Header bị ghi đè bởi plugin hoặc middleware | Xem lại thứ tự auth middleware |
| Logs | Khóa vô tình bị ghi vào log | Ẩn và xoay vòng ngay lập tức |
Nhiều nhóm mất khóa ở ranh giới proxy. Mã ứng dụng đặt Authorization, nhưng một edge function, gateway, middleware CORS, hoặc wrapper fetch nội bộ sẽ loại bỏ nó trước khi nhà cung cấp nhìn thấy request.
Khi gỡ lỗi Lỗi "API Key Not Found in Cookies": 6 cách khắc phục, chỉ ghi log metadata an toàn:
console.info("provider request auth check", {
  hasAuthorizationHeader: Boolean(request.headers.Authorization),
  provider: "kie",
  environment: process.env.NODE_ENV,
});
Không ghi log giá trị token.
6. Xoay vòng các khóa bị lộ hoặc đã cũ, rồi kiểm tra lại từ một đường dẫn sạch
Nếu một khóa nhà cung cấp thực sự từng được lưu trong cookie, biến frontend, gói ứng dụng di động, repo công khai, hoặc báo cáo lỗi phía client, hãy coi nó là đã bị lộ.
Hãy dùng luồng xử lý sau:
- Tạo một khóa mới.
- Cập nhật secret phía server.
- Triển khai và xác minh khóa mới từ một bài kiểm tra nhanh chỉ chạy ở backend.
- Thu hồi khóa cũ.
- Tìm kiếm trong log, repo, artifact build và công cụ theo dõi lỗi để tìm khóa cũ.
- Thêm một kiểm tra hồi quy để các gói frontend mới không chứa khóa nhà cung cấp.
Sau đó kiểm tra lại luồng ban đầu:
Phiên trình duyệt hoạt động:
  Người dùng có thể đăng nhập và mở dashboard hoặc console tài liệu.

API backend hoạt động:
  Server gửi Authorization: Bearer từ secrets lúc chạy.

Gói frontend sạch:
  Không có khóa API của nhà cung cấp nào xuất hiện trong JavaScript đã biên dịch.

Log an toàn:
  Không có khóa API của nhà cung cấp nào xuất hiện trong log request, response hoặc lỗi.
Điều này biến Lỗi "API Key Not Found in Cookies": 6 cách khắc phục từ một lần dọn dẹp trình duyệt đơn lẻ thành một nhiệm vụ tăng cường bảo mật xác thực cho môi trường production.
Danh sách kiểm tra gỡ lỗi dành riêng cho Kie.ai
Hãy dùng danh sách kiểm tra Lỗi "API Key Not Found in Cookies": 6 cách khắc phục này trước khi chuyển cấp hỗ trợ:
- Xác nhận trang tài liệu Kie.ai hiện tại là nguồn bạn đang theo dõi.
- Xác nhận khóa tồn tại trên trang API key của Kie.ai.
- Xác nhận backend của bạn gửi
Authorization: Bearer <YOUR_API_KEY>. - Xác nhận
Content-Type: application/jsoncó mặt khi endpoint yêu cầu JSON. - Xác nhận frontend của bạn không chứa khóa.
- Xác nhận cookie trình duyệt chỉ được dùng cho trạng thái phiên dashboard hoặc ứng dụng.
- Xác nhận không có proxy nào loại bỏ header
Authorization. - Xác nhận các khóa đã thu hồi không còn được tham chiếu ở bất kỳ môi trường nào.
Nếu cùng một request backend chạy thành công với curl nhưng thất bại từ sản phẩm, hãy kiểm tra middleware và chuỗi proxy của bạn. Nếu nó thất bại ở cả hai nơi, thì khả năng cao là vấn đề nằm ở khóa, endpoint, tài khoản, quota, hoặc trạng thái xác thực phía nhà cung cấp.
Flatkey phù hợp ở đâu
Flatkey hữu ích khi đội của bạn muốn một mẫu khóa phía server duy nhất cho các model và công cụ được hỗ trợ, đặc biệt nếu bạn đang chuyển khỏi các khóa nhà cung cấp rải rác trong agent, repo và môi trường.
Hãy dùng Flatkey khi:
- Bạn muốn một mẫu gateway tương thích OpenAI cho các route được hỗ trợ.
- Bạn cần một nơi tập trung để kiểm tra mức sử dụng và log.
- Bạn muốn giảm số lượng khóa nhà cung cấp được sao chép giữa các dịch vụ.
- Bạn đang chuẩn hóa xác thực bearer token phía server cho các cuộc gọi AI.
Đừng dùng Flatkey như một cách vòng vo để xử lý lỗi đăng nhập trình duyệt hoặc cookie dashboard Kie.ai bị thiếu. Hãy sửa vấn đề phiên trước, rồi quyết định xem kiến trúc API production của bạn nên dùng khóa nhà cung cấp trực tiếp, một gateway, hay mô hình kết hợp.
Để biết các chi tiết triển khai liên quan, hãy đọc hướng dẫn quản lý API key an toàn của Flatkey, API quickstart, và hướng dẫn danh mục mô hình AI.
Ngăn lỗi "API Key Not Found in Cookies": 6 cách để nó không tái diễn
Mẫu phòng ngừa rất đơn giản: giữ cookie trình duyệt cho phiên người dùng, giữ key của nhà cung cấp trên máy chủ, và xác minh mọi yêu cầu gửi đi đến nhà cung cấp bằng sự hiện diện của header thay vì bằng bộ nhớ của trình duyệt. Điều đó giúp các nhóm sản phẩm có một cách lặp lại được để tránh Lỗi "API Key Not Found in Cookies": 6 cách khắc phục trong các bản phát hành sau này.
Kiểm tra độ chắc chắn cuối cùng
Trước khi đóng sự cố, hãy trả lời các câu hỏi sau:
- Phiên trình duyệt bị lỗi, hay yêu cầu gửi tới nhà cung cấp ở phía máy chủ bị lỗi?
- Có bất kỳ provider key thực nào được lưu trong cookie hoặc gói frontend không?
- Backend đã triển khai có gửi
Authorization: Bearerkhông? - Proxy, lớp middleware, hoặc gateway nào đã loại bỏ header không?
- Có key cũ hoặc key bị lộ nào đã được xoay vòng chưa?
- Bạn có thể tái hiện bản sửa bằng một profile trình duyệt sạch và một kiểm tra smoke ở backend không?
Đó là con đường thực tế để xử lý Lỗi "API Key Not Found in Cookies": 6 cách khắc phục: khôi phục phiên khi dashboard cần nó, chuyển việc quản lý provider-key sang backend khi lưu lượng production cần nó, và xác minh request đầu ra thực tế trước khi đổ lỗi cho nhà cung cấp API.
Câu hỏi thường gặp
"API Key Not Found in Cookies" nghĩa là gì?
Nó có nghĩa là ứng dụng mong đợi một API key hoặc giá trị xác thực gắn với phiên nằm trong cookie trình duyệt, nhưng cookie đã không có trong yêu cầu. Nguyên nhân có thể là trạng thái đăng nhập hết hạn, cookie bị chặn, phạm vi cookie sai, hoặc thiết kế ứng dụng sai khi cho rằng API key của nhà cung cấp nằm trong trình duyệt.
Liệu Lỗi "API Key Not Found in Cookies": 6 cách khắc phục có luôn là vấn đề của trình duyệt không?
Không. Các lỗi ở dashboard, docs-console, hoặc chỉ trên trình duyệt thường cho thấy vấn đề với cookie phiên. Các lỗi ở backend, worker, hoặc serverless thường cho thấy thiếu header Authorization: Bearer hoặc thiếu secret runtime.
Tôi có nên lưu một API key Kie.ai trong cookie không?
Không. Tài liệu của Kie.ai cảnh báo không được để lộ API key trong mã frontend và phải coi API key là bí mật. Trong production, hãy giữ key ở phía server và gửi nó trong header Authorization: Bearer.
Tại sao request chạy được trên máy cục bộ nhưng lại lỗi trong production?
Các nguyên nhân phổ biến là thiếu biến môi trường đã triển khai, cài đặt cookie chỉ dành cho HTTPS, không khớp domain cookie, chặn cookie bên thứ ba trong các luồng nhúng, hoặc proxy production loại bỏ header Authorization.
Flatkey có thể sửa lỗi "API Key Not Found in Cookies" không?
Flatkey không thể sửa một cookie dashboard Kie.ai bị thiếu. Nó có thể hữu ích nếu vấn đề gốc là các key AI provider phía server bị phân tán và bạn muốn một mẫu gateway nhất quán cho các tuyến mô hình được hỗ trợ.