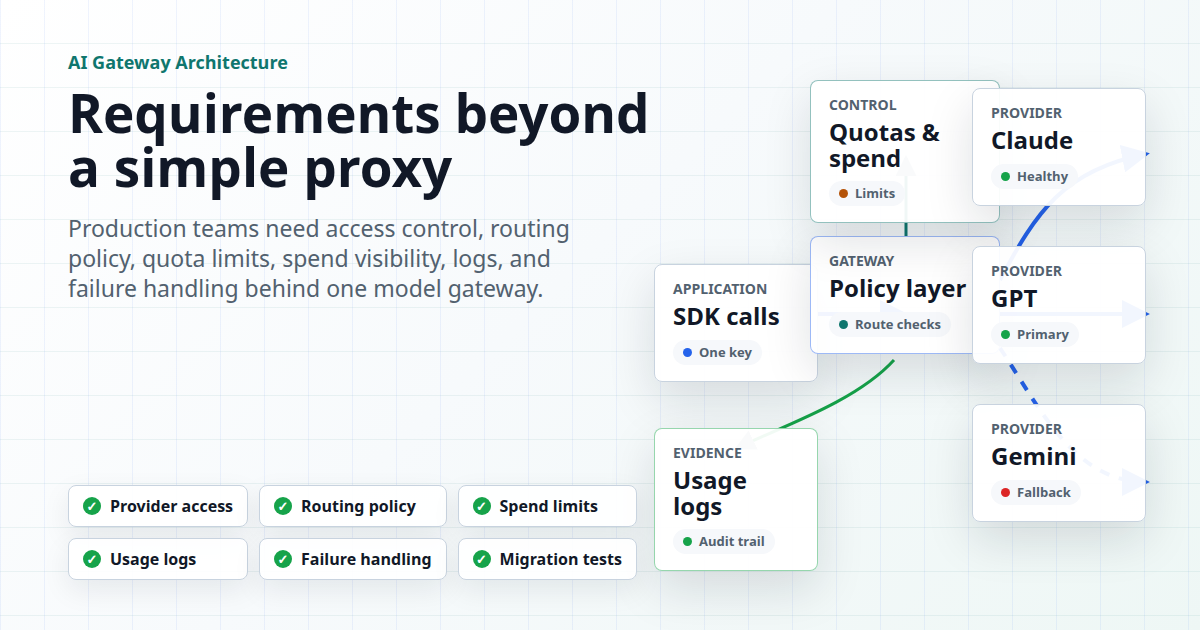
Ein Reverse Proxy und ein API-Gateway können in einem Netzwerkdiagramm dieselbe Position einnehmen: Beide empfangen eine Client-Anfrage, bevor ein Backend dies tut. Der Unterschied liegt in der Aufgabe, die diese Schicht erfüllen soll. Ein Reverse Proxy ist ein nützliches Eingangstor für Weiterleitung, Lastverteilung, TLS- Terminierung und Origin-Schutz. Ein API-Gateway behandelt die Anfrage als eine API-Operation und kann Identität, Autorisierung, Kontingente, Routing- Richtlinien, Observability und einen verwalteten Entwicklervertrag hinzufügen. Keine der beiden Bezeichnungen garantiert für sich allein eine Funktion; prüfen Sie das Produkt und die Konfiguration, die Sie tatsächlich einsetzen.
Für eine KI-Anwendung wird diese Unterscheidung praktisch, wenn mehrere Modelle, Teams, Zugangsdaten und Abrechnungen an einem Endpunkt zusammenkommen. Dieser Leitfaden vergleicht Reverse Proxy vs. API-Gateway entlang des Anfragepfads, zeigt, wann eines davon ausreicht, und bietet eine Bewertungs- Checkliste für einen OpenAI-kompatiblen Modellrouter.
Die Kurzantwort
Verwenden Sie einen Reverse Proxy, wenn Sie einen oder wenige Backend- Dienste sicher bereitstellen müssen und Ihre Anwendung bereits für API-Authentifizierung, Nutzungsrichtlinien und Abrechnung zuständig ist. Ziehen Sie ein API-Gateway in Betracht, wenn mehrere Clients oder Dienste einen gemeinsamen API-Vertrag mit zentral durchgesetztem Zugriff, Raten- oder Budgetrichtlinien, Routing, Protokollen und operativer Verantwortung benötigen. Sie können auch ein API-Gateway hinter einem Reverse Proxy oder CDN platzieren; diese Komponenten schließen sich nicht gegenseitig aus.
Der NGINX- Leitfaden für Reverse Proxies beschreibt die Weiterleitung von Anfragen an Upstream- Server und die Nutzung des Proxys für Lastverteilung. Die Amazon- API-Gateway-Übersicht beschreibt ein verwaltetes API-Eingangstor mit Traffic- Management, Autorisierung, Überwachung und API-Versionsverwaltung. Dies sind Beispiele für Fähigkeiten, nicht die Behauptung, dass jedem Reverse Proxy Richtlinienfunktionen fehlen oder jedes Gateway sie standardmäßig aktiviert.
| Frage | Reverse Proxy | API-Gateway |
|---|---|---|
| Was ist die Kernaufgabe? | Traffic empfangen und an einen Origin oder Upstream-Pool weiterleiten. | Einen API-Vertrag vor Backends veröffentlichen und betreiben. |
| Wie wird eine Route ausgewählt? | Typischerweise anhand von Host, Pfad und Upstream-Konfiguration. | API-Operation, Identität, Richtlinie und konfigurierte Backend-Route können alle relevant sein. |
| Wer ist für die Authentifizierung zuständig? | Oft die Anwendung oder eine separat konfigurierte Authentifizierungsschicht. | Kann am Gateway durchgesetzt werden, abhängig vom konfigurierten Mechanismus. |
| Wie sehen Sie die Nutzung? | Zugriffsprotokolle und Proxy-Metriken. | Metriken, Protokolle, Kontingente auf API- oder Schlüsselebene und manchmal Abrechnungs- datensätze. |
| Welche operative Arbeit fällt an? | Proxy-Konfiguration, TLS, Upstream-Integrität, Skalierung und Protokollierung. | API-Definitionen, Schlüssel oder Identitäten, Richtlinien, Kontingente, Protokolle, Versionen und Reaktion auf Vorfälle. |
Eine Anfrage durch jedes Design verfolgen
Angenommen, ein Produkt sendet eine Chat-Anfrage an ein Modellbereitstellungs- Backend.
Mit einem Reverse Proxy verbindet sich der Client mit einem öffentlichen Hostnamen. Der Proxy terminiert TLS, wählt einen Upstream aus einem konfigurierten Pool aus, leitet die HTTP-Anfrage weiter und gibt die Antwort zurück. Er kann Anfragen wiederholen oder den Traffic verteilen, wenn er entsprechend konfiguriert ist. Das Backend oder eine andere Komponente entscheidet weiterhin, ob der Benutzer autorisiert ist, welches Modell er aufrufen darf, wie viel er ausgeben darf und wie die Nutzung einem Team zugeordnet wird.
Mit einem API-Gateway kann derselbe öffentliche Hostname zusätzlich den Aufrufer identifizieren, eine Richtlinie prüfen, eine genehmigte Route auswählen, ein Ratenziel durchsetzen und Datensätze auf Anfrageebene ausgeben. Das Backend führt weiterhin die Inferenz aus, und das Gateway benötigt weiterhin eine korrekte Konfiguration. Beispielsweise dokumentiert AWS die Drosselung mit Raten- und Burst-Einstellungen und weist darauf hin, dass Kontingente Best-Effort-Ziele und keine absoluten Obergrenzen sind. Behandeln Sie Marketingbegriffe wie „Rate Limit“ als testbares Verhalten, nicht als automatische Garantie.
Es gibt Überschneidungen. NGINX kann mit zusätzlicher Authentifizierung und Ratenbegrenzung konfiguriert werden, und ein API-Gateway verwendet intern häufig Reverse-Proxy-Mechanismen. Die Wahl betrifft daher weniger die Frage, ob Pakete weitergeleitet werden können, sondern vielmehr, wo Ihr Team API-Richtlinien definieren, durchsetzen, beobachten und verantworten möchte.
Wo ein Load Balancer einzuordnen ist
Ein Load Balancer wählt zwischen Backend-Instanzen aus, um einen Dienst verfügbar zu halten und die Arbeit zu verteilen. Er kann auf der Transport- oder Anwendungsschicht arbeiten. Ein Reverse Proxy führt üblicherweise Lastverteilung durch, aber ein Load Balancer allein sagt Ihnen nicht, welcher API-Schlüssel zu einem Kunden gehört oder ob ein Modell für ein Team genehmigt ist. Ein API-Gateway kann Lastverteilung einschließen oder sie an einen Upstream-Dienst delegieren.
Verwenden Sie diesen schnellen Test: Wenn das Ersetzen der Komponente nur die Traffic-Verteilung und TLS-Verarbeitung entfernen würde, bewerten Sie primär eine Proxy- oder Lastverteilungsschicht. Wenn dadurch auch Aufruferrichtlinien, Modellrouten, Kontingente, Nutzungsnachweise und ein API-Vertrag entfernt würden, bewerten Sie Gateway-Verantwortlichkeiten.
Warum Modell-APIs die Lücke sichtbar machen
Normaler Web-Traffic und Modell-Traffic nutzen beide HTTP, aber Modellanfragen
bringen zusätzliche betriebliche Fragen mit sich. Eine einzelne Anfrage kann lange
streamen, viele Eingabe- und Ausgabetokens verwenden, Tools aufrufen oder ein
Bild erzeugen. Zwei Modellrouten können unterschiedliche Anfrageformen, Latenz,
Verfügbarkeit und Kosteneinheiten haben. Ein 200 vom Proxy reicht nicht
aus, um zu erklären, ob der Kunde eine nützliche Antwort erhalten hat oder welches
Modell abgerechnet wurde.
Eine Bewertung eines KI-API-Gateways sollte daher mindestens Folgendes erfassen:
- Identität: welcher Schlüssel, welches Team oder welcher Dienst die Anfrage ausgelöst hat; ob Anmeldedaten unabhängig rotiert werden können.
- Route: angeforderter Modellalias, Endpunktfamilie, tatsächliche Route und was passiert, wenn sie nicht verfügbar ist.
- Ergebnis: HTTP-Status, Anbieter- oder Modellfehler, Abbruch, Timeout, Wiederholung und endgültig akzeptierte Antwort.
- Nutzung: Eingabe- und Ausgabeeinheiten, abrechenbare Ereignisse und die für diese Route verwendete Kostenquelle.
- Steuerung: zulässige Modelle, Budget- oder Kontingentumfang, Zeitpunkt der Durchsetzung und die Person, die Ausnahmen verantwortet.
Ein Reverse Proxy kann diese Felder weiterleiten, erstellt aber nicht allein durch das Weiterleiten von Bytes ein abgestimmtes Nutzungs- und Abrechnungsmodell. Sie können diese Schicht selbst aufbauen. Die Frage ist, ob Ihr Team diesen Aufbau und den laufenden Betrieb verantworten möchte.
Drei Bereitstellungsmuster
1. Reverse Proxy vor einem Modelldienst
Dies ist ein guter Ausgangspunkt für einen privaten Dienst mit einem Modell, einer vertrauenswürdigen Anwendung und einer Richtlinienverwaltung in der Anwendung. Behalten Sie beim Proxy die Verantwortung für Ingress, TLS, Upstream-Integrität und grundlegende Anfrageprotokollierung. Bewahren Sie Geheimnisse auf dem Server auf. Definieren Sie Timeouts, die Streaming und lange Inferenzanfragen berücksichtigen, und testen Sie Abbrüche, damit aufgegebene Streams nicht unbegrenzt Ressourcen verbrauchen.
Der Fehlermodus besteht darin, dass der Proxy zu einer undokumentierten Sammlung von Modellaliasen, teambezogenen Schlüsseln, Wiederholungen, Ausgabenregeln und individuellen Headern wird. Wenn sich diese Funktionen ansammeln, dokumentieren Sie den Vertrag und testen Sie ihn als Gateway.
2. Selbstbetriebenes API- Gateway oder Modellrouter
Wählen Sie dies, wenn das Plattformteam benutzerdefinierte Richtlinien, Netzwerk- platzierung, Eigentümerschaft an Upstream-Konten oder umfassende Kontrolle über Protokolle und Routing benötigt. Planen Sie Budget für Speicherung von Anmeldedaten, Datenbank- oder Zustandsanforderungen, Upgrades, Monitoring, Backups, Missbrauchskontrollen und einen Verantwortlichen für Rufbereitschaft ein. Ein OpenAI-kompatibler Endpunkt reduziert den Migrationsaufwand für Clients, beseitigt jedoch nicht den Betriebsaufwand des Gateways.
Für einen separaten Vergleich zwischen Kaufen und Eigenentwicklung siehe unseren Leitfaden zu verwaltetem KI-Gateway versus selbst gehostetem LLM-Proxy. Dieser Leitfaden behandelt Verantwortlichkeiten und Kosten; der vorliegende Vergleich betrifft die Netzwerk- und API- Verantwortlichkeiten.
3. Verwaltetes KI-API-Gateway, optional hinter Ihrem Edge-Proxy
Dieses Muster ist sinnvoll, wenn Teams eine einheitliche Modellzugriffsschicht benötigen, ohne den Gateway-Dienst selbst zu betreiben. Die Dokumentation von Flatkey beschreibt einen OpenAI-kompatiblen Router, Modellzugriff, Schlüssel- und Nutzungskontrollen sowie Abrechnungstransparenz. Ein Team kann seinen eigenen Edge- oder Anwendungs-Backend beibehalten, während es Flatkey als Upstream-Modell-API verwendet. Bestätigen Sie vor der Umstellung auf die Produktion die Modellaliase, Endpunktunterstützung, Limits, Preise und das Richtlinienverhalten des aktuellen Kontos.
Die Basis-URL lautet https://router.flatkey.ai/v1 für die
im Flatkey-
Schnellstart beschriebene OpenAI-kompatible Route. Speichern Sie den Flatkey-Schlüssel in der Backend-Umgebung, nicht im
Browser. Führen Sie eine kleine Anfrage aus, prüfen Sie Usage & Logs und testen Sie anschließend
Streaming, Tools, Fehler und Fallback mit genau der Modellroute, die Sie
verwenden möchten.
Ein Migrationstest, der die tatsächlichen Unterschiede aufzeigt
Wählen Sie eine produktionsnahe Anfrage und spielen Sie sie über die infrage kommenden Pfade erneut ab. Halten Sie Prompt, Modellrevision, Ausgabelimit, Client- Timeout und angebotene Last konstant. Erfassen Sie Konfiguration und Ergebnisse, statt die Best-Case-Latenz eines Proxys mit dem Kaltstart eines Gateways oder einem nicht verwandten Modell zu vergleichen.
| Prüfung | Zu erfassende Daten | Relevanter Fehler |
|---|---|---|
| Authentifizierung | Aufruferschlüssel, Berechtigung, Rotationspfad | Das falsche Team kann ein Modell aufrufen oder ein widerrufener Schlüssel funktioniert weiterhin. |
| Routing | Angefordertes und bereitgestelltes Modell, Endpunktform | Ein Fallback verändert stillschweigend Fähigkeit oder Kosten. |
| Streaming | Erstes Token, vollständige Antwort, Abbruch | Der Proxy puffert den Stream oder lässt die Verarbeitung nach einem Abbruch weiterlaufen. |
| Limits | Dauerhafte Rate, Burst, Budget, Rücksetzfenster | Überlastung erreicht das Modell oder ein Kontingent blockiert fehlerfrei laufenden Traffic. |
| Beobachtbarkeit | Anfrage-ID, Status, Nutzung, Kosten, Latenz | Sie können eine Belastung oder eine fehlgeschlagene Anfrage nicht erklären. |
| Wiederherstellung | Timeout, Upstream-Fehler, Wiederholungslimit | Eine einzelne Anfrage verzweigt sich in unbegrenzte abrechenbare Wiederholungen. |
Messen Sie anschließend Kosten pro akzeptierter Antwort, p95-Latenz, Fehlerrate und Betriebsaufwand. Ein geringer Proxy-Overhead ist wertvoll, ersetzt jedoch keine fehlenden Richtlinien oder Nutzungsnachweise. Ein funktionsreiches Gateway ist nur dann wertvoll, wenn seine Kontrollen zur Arbeitslast passen und tatsächlich aktiviert sind.
Häufig gestellte Fragen
Ist ein API-Gateway nur ein Reverse Proxy?
Ein API-Gateway leitet üblicherweise Traffic weiter und umfasst daher Proxy- Verhalten. Der Begriff impliziert auch Verantwortlichkeiten auf API-Ebene wie Aufruferidentität, Richtlinien, Routing, Monitoring und Lebenszyklusverwaltung. Die tatsächlichen Funktionen variieren je nach Produkt und Konfiguration.
Kann NGINX ein API-Gateway sein?
NGINX kann als Weiterleitungsschicht für API-Traffic dienen und mit Gateway-ähnlichen Kontrollen konfiguriert werden. Prüfen Sie die genauen Authentifizierungs-, Kontingent-, Protokollierungs- und Routingfunktionen, die Sie benötigen, und berücksichtigen Sie anschließend, wer sie wartet. Ein Produktname allein belegt nicht die bereitgestellte Richtlinie.
Ersetzt ein API-Gateway einen Load Balancer?
Nicht unbedingt. Ein Gateway kann einen Upstream-Pool auswählen, während ein anderer Load Balancer die Verteilung auf Instanzebene übernimmt. Zeichnen Sie den tatsächlichen Anfragepfad auf und bestimmen Sie, welche Schicht für Zustandsprüfungen, Wiederholungen, TLS und Richtlinien zuständig ist.
Wann reicht ein einfacher Reverse Proxy für eine KI-API aus?
Wenn ein vertrauenswürdiges Backend für Autorisierung, Modellauswahl, Nutzungsabrechnung und Fakturierung zuständig ist, kann ein Reverse Proxy für den eingehenden Traffic ausreichen. Überprüfen Sie das Design erneut, sobald mehrere Teams, Modelle, externe Clients oder Ausgabenrichtlinien eine gemeinsame Grenze benötigen.
Die praktische Entscheidung besteht darin, jede Verantwortung einer benannten Komponente zuzuweisen. Wenn Ihr Diagramm nicht zeigen kann, wo Identität, Routing, Nutzung und Kosten festgelegt werden, wird das Hinzufügen einer weiteren Proxy-Komponente den fehlenden Vertrag nicht beheben.