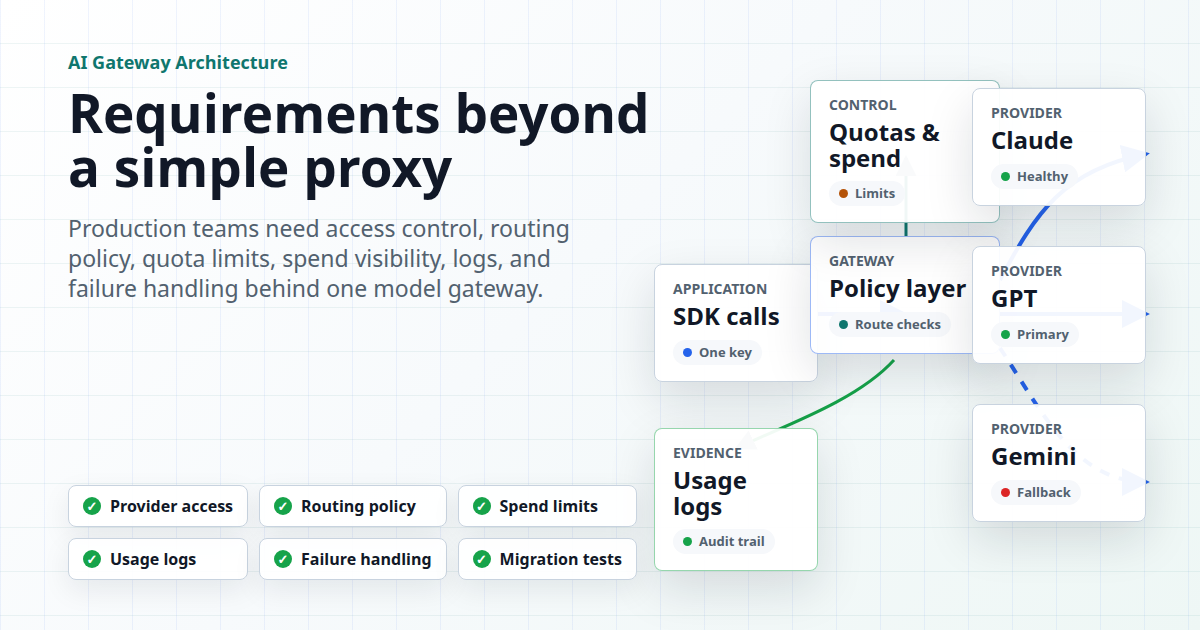
Reverse proxy dan API gateway dapat menempati posisi yang sama dalam diagram jaringan: keduanya menerima permintaan klien sebelum backend menerimanya. Perbedaannya adalah tugas yang Anda harapkan untuk dijalankan oleh lapisan tersebut. Reverse proxy adalah pintu depan yang berguna untuk penerusan, distribusi beban, terminasi TLS, dan perlindungan origin. API gateway memperlakukan permintaan sebagai operasi API dan dapat menambahkan identitas, otorisasi, kuota, kebijakan rute, observabilitas, dan kontrak developer yang dikelola. Tidak ada label yang dengan sendirinya menjamin suatu fitur; periksa produk dan konfigurasi yang benar-benar Anda deploy.
Untuk aplikasi AI, perbedaan tersebut menjadi praktis ketika beberapa model, tim, kredensial, dan tagihan bertemu pada satu endpoint. Panduan ini membandingkan reverse proxy vs API gateway pada jalur permintaan, menunjukkan kapan salah satunya sudah cukup, dan memberikan daftar periksa evaluasi untuk router model yang kompatibel dengan OpenAI.
Jawaban singkat
Gunakan reverse proxy saat Anda perlu mengekspos satu atau beberapa layanan backend secara aman dan aplikasi Anda sudah menangani autentikasi API, kebijakan penggunaan, dan penagihan. Pertimbangkan API gateway ketika beberapa klien atau layanan memerlukan kontrak API bersama dengan akses yang diterapkan secara terpusat, kebijakan laju atau anggaran, perutean, log, dan kepemilikan operasional. Anda juga dapat menempatkan API gateway di belakang reverse proxy atau CDN; komponen ini tidak saling eksklusif.
Panduan reverse proxy NGINX menjelaskan penerusan permintaan ke server upstream dan penggunaan proxy untuk penyeimbangan beban. Ikhtisar Amazon API Gateway menjelaskan pintu depan API terkelola dengan manajemen trafik, otorisasi, pemantauan, dan manajemen versi API. Hal tersebut adalah contoh kapabilitas, bukan klaim bahwa setiap reverse proxy tidak memiliki fitur kebijakan atau setiap gateway mengaktifkannya secara default.
| Pertanyaan | Reverse proxy | API gateway |
|---|---|---|
| Apa tugas utamanya? | Menerima dan meneruskan trafik ke origin atau kumpulan upstream. | Mempublikasikan dan mengoperasikan kontrak API di depan backend. |
| Bagaimana rute dipilih? | Biasanya berdasarkan konfigurasi host, jalur, dan upstream. | Operasi API, identitas, kebijakan, dan rute backend yang dikonfigurasi dapat semuanya berperan. |
| Siapa yang menangani autentikasi? | Sering kali aplikasi atau lapisan autentikasi yang dikonfigurasi secara terpisah. | Dapat diterapkan di gateway, bergantung pada mekanisme yang dikonfigurasikan. |
| Bagaimana Anda melihat penggunaan? | Log akses dan metrik proxy. | Metrik, log, kuota, dan terkadang catatan penagihan tingkat API atau kunci. |
| Apa pekerjaan operasionalnya? | Konfigurasi proxy, TLS, kesehatan upstream, penskalaan, dan pencatatan log. | Definisi API, kunci atau identitas, kebijakan, kuota, log, versi, dan respons insiden. |
Ikuti satu permintaan melalui setiap desain
Misalkan sebuah produk mengirimkan permintaan chat ke backend penyedia model.
Dengan reverse proxy, klien terhubung ke nama host publik. Proxy mengakhiri TLS, memilih upstream dari kumpulan yang dikonfigurasi, meneruskan permintaan HTTP, dan mengembalikan respons. Proxy dapat mencoba kembali atau menyeimbangkan trafik jika dikonfigurasi untuk melakukannya. Backend atau komponen lain masih memutuskan apakah pengguna diotorisasi, model mana yang dapat mereka panggil, berapa banyak yang dapat mereka belanjakan, dan bagaimana penggunaan diatribusikan kepada tim.
Dengan API gateway, nama host publik yang sama juga dapat mengidentifikasi pemanggil, memeriksa kebijakan, memilih rute yang disetujui, menerapkan sasaran laju, dan menghasilkan catatan tingkat permintaan. Backend tetap menjalankan inferensi, dan gateway tetap memerlukan konfigurasi yang benar. Sebagai contoh, AWS mendokumentasikan throttling dengan pengaturan laju dan burst, sambil mencatat bahwa kuota merupakan sasaran best-effort, bukan batas mutlak. Perlakukan istilah pemasaran seperti “rate limit” sebagai perilaku yang dapat diuji, bukan jaminan otomatis.
Ada tumpang tindih. NGINX dapat dikonfigurasi dengan autentikasi dan pembatasan laju tambahan, dan API gateway sering menggunakan mekanisme reverse proxy secara internal. Karena itu, pilihan ini lebih sedikit tentang apakah paket dapat diteruskan dan lebih banyak tentang tempat tim Anda ingin mendefinisikan, menerapkan, mengamati, dan memiliki kebijakan API.
Peran load balancer
Load balancer memilih di antara instans backend untuk menjaga layanan tetap tersedia dan mendistribusikan pekerjaan. Komponen ini dapat beroperasi pada lapisan transport atau aplikasi. Reverse proxy umumnya melakukan penyeimbangan beban, tetapi load balancer saja tidak memberi tahu Anda kunci API mana yang dimiliki pelanggan atau apakah suatu model disetujui untuk sebuah tim. API gateway dapat menyertakan penyeimbangan beban atau mendelegasikannya ke layanan upstream.
Gunakan pengujian cepat ini: jika mengganti komponen tersebut hanya akan menghapus distribusi trafik dan penanganan TLS, Anda terutama sedang mengevaluasi lapisan proxy atau penyeimbangan beban. Jika tindakan tersebut juga akan menghapus kebijakan pemanggil, rute model, kuota, bukti penggunaan, dan kontrak API, Anda sedang mengevaluasi tanggung jawab gateway.
Mengapa API model membuat perbedaan tersebut terlihat
Trafik web biasa dan trafik model sama-sama menggunakan HTTP, tetapi permintaan model
memiliki pertanyaan operasional tambahan. Satu permintaan dapat melakukan streaming dalam waktu yang lama,
menggunakan banyak token input dan output, memanggil tool, atau menghasilkan sebuah
gambar. Dua rute model dapat memiliki bentuk permintaan, latensi,
ketersediaan, dan satuan biaya yang berbeda. Status 200 dari proxy tidak
cukup untuk menjelaskan apakah pelanggan menerima jawaban yang berguna atau model mana yang
dibebankan biayanya.
Oleh karena itu, evaluasi API gateway AI setidaknya harus mencatat:
- Identitas: kunci, tim, atau layanan mana yang memulai permintaan; apakah kredensial dapat dirotasi secara independen.
- Rute: alias model yang diminta, keluarga endpoint, rute aktual, dan apa yang terjadi ketika rute tersebut tidak tersedia.
- Hasil: status HTTP, kesalahan penyedia atau model, pembatalan, waktu habis, percobaan ulang, dan respons akhir yang diterima.
- Penggunaan: unit input dan output, peristiwa yang dapat ditagihkan, dan sumber biaya yang digunakan untuk rute tersebut.
- Kontrol: model yang diizinkan, cakupan anggaran atau kuota, waktu penegakan, dan orang yang bertanggung jawab atas pengecualian.
Reverse proxy dapat meneruskan bidang-bidang ini, tetapi reverse proxy tidak menciptakan model penggunaan dan penagihan yang disepakati hanya dengan meneruskan byte. Anda dapat membangun lapisan tersebut sendiri. Pertanyaannya adalah apakah tim Anda ingin memiliki tanggung jawab atas pembangunan tersebut dan operasional berkelanjutannya.
Tiga pola penerapan
1. Reverse proxy di depan satu layanan model
Ini adalah titik awal yang baik untuk layanan privat dengan satu model, satu aplikasi tepercaya, dan kebijakan yang ditangani dalam aplikasi. Biarkan proxy bertanggung jawab atas ingress, TLS, kesehatan upstream, dan pencatatan permintaan dasar. Simpan rahasia di server. Tetapkan waktu habis yang menghormati streaming dan permintaan inferensi yang panjang, lalu uji pembatalan agar stream yang ditinggalkan tidak mengonsumsi sumber daya tanpa batas waktu.
Mode kegagalannya adalah membiarkan proxy menjadi kumpulan tidak terdokumentasi dari alias model, kunci per tim, percobaan ulang, aturan pengeluaran, dan header satu kali. Jika fitur-fitur tersebut terakumulasi, dokumentasikan kontraknya dan ujilah sebagai gateway.
2. API gateway atau router model yang dioperasikan sendiri
Pilih ini ketika tim platform membutuhkan kebijakan khusus, penempatan jaringan, kepemilikan akun upstream, atau kontrol mendalam atas log dan perutean. Anggarkan untuk penyimpanan kredensial, kebutuhan database atau state, pembaruan, pemantauan, pencadangan, kontrol penyalahgunaan, dan penanggung jawab on-call. Endpoint yang kompatibel dengan OpenAI mengurangi pekerjaan migrasi klien, tetapi tidak menghilangkan beban operasional gateway.
Untuk perbandingan beli versus bangun yang terpisah, lihat panduan AI gateway terkelola versus proxy LLM yang di-hosting sendiri kami. Panduan tersebut membahas kepemilikan dan biaya; perbandingan saat ini membahas tanggung jawab jaringan dan API.
3. AI API gateway terkelola, opsional di belakang edge proxy Anda
Pola ini masuk akal ketika tim membutuhkan satu lapisan akses model tanpa mengoperasikan layanan gateway sendiri. Dokumentasi Flatkey menjelaskan router yang kompatibel dengan OpenAI, akses model, kontrol kunci dan penggunaan, serta visibilitas penagihan. Tim dapat mempertahankan edge atau backend aplikasi mereka sendiri sambil menggunakan Flatkey sebagai API model upstream. Konfirmasikan alias model, dukungan endpoint, batas, harga, dan perilaku kebijakan akun saat ini sebelum peralihan ke produksi.
URL dasar adalah https://router.flatkey.ai/v1 untuk
rute yang kompatibel dengan OpenAI yang dijelaskan dalam panduan cepat
Flatkey. Letakkan kunci Flatkey di lingkungan backend, bukan di
browser. Jalankan permintaan kecil, periksa Usage & Logs, lalu uji
streaming, tools, kesalahan, dan fallback dengan rute model persis yang
ingin Anda gunakan.
Uji migrasi yang mengungkap perbedaan sebenarnya
Pilih satu permintaan yang menyerupai produksi dan putar ulang melalui jalur kandidat. Pertahankan prompt, revisi model, batas output, waktu habis klien, dan beban yang ditawarkan tetap sama. Catat konfigurasi dan hasil, alih-alih membandingkan latensi terbaik proxy dengan cold start gateway atau model yang tidak terkait.
| Pemeriksaan | Yang perlu dicatat | Kegagalan yang penting |
|---|---|---|
| Autentikasi | Kunci pemanggil, izin, jalur rotasi | Tim yang salah dapat memanggil model atau kunci yang dicabut masih berfungsi. |
| Perutean | Model yang diminta dan dilayani, bentuk endpoint | Fallback secara diam-diam mengubah kapabilitas atau biaya. |
| Streaming | Token pertama, respons lengkap, pembatalan | Proxy melakukan buffering pada stream atau membiarkan pekerjaan tetap berjalan setelah pembatalan. |
| Batas | Laju berkelanjutan, lonjakan, anggaran, jendela reset | Beban berlebih mencapai model atau kuota memblokir trafik yang sehat. |
| Observabilitas | ID permintaan, status, penggunaan, biaya, latensi | Anda tidak dapat menjelaskan tagihan atau permintaan yang gagal. |
| Pemulihan | Waktu habis, kesalahan upstream, batas percobaan ulang | Satu permintaan bercabang menjadi percobaan ulang yang dapat ditagihkan tanpa batas. |
Kemudian ukur biaya per respons yang diterima, latensi p95, tingkat kesalahan, dan upaya operasional. Overhead proxy yang rendah memang bernilai, tetapi tidak menggantikan kebijakan atau bukti penggunaan yang tidak tersedia. Gateway kaya fitur bernilai hanya ketika kontrolnya sesuai dengan beban kerja dan benar-benar diaktifkan.
Pertanyaan yang sering diajukan
Apakah API gateway hanya sebuah reverse proxy?
API gateway biasanya meneruskan trafik, sehingga mencakup perilaku proxy. Istilah tersebut juga menyiratkan tanggung jawab tingkat API seperti identitas pemanggil, kebijakan, perutean, pemantauan, dan manajemen siklus hidup. Kemampuan aktual bervariasi menurut produk dan konfigurasi.
Dapatkah NGINX menjadi API gateway?
NGINX dapat berfungsi sebagai lapisan penerusan untuk trafik API dan dapat dikonfigurasi dengan kontrol seperti gateway. Verifikasi fitur autentikasi, kuota, pencatatan log, dan rute yang tepat yang Anda perlukan, lalu pertimbangkan siapa yang memeliharanya. Nama produk saja tidak membuktikan kebijakan yang diterapkan.
Apakah gateway API menggantikan load balancer?
Belum tentu. Gateway dapat memilih pool upstream, sementara load balancer lain menangani distribusi di tingkat instance. Gambarkan jalur permintaan yang sebenarnya dan identifikasi lapisan mana yang menangani pemeriksaan kesehatan, percobaan ulang, TLS, dan kebijakan.
Kapan reverse proxy biasa cukup untuk API AI?
Ketika satu backend tepercaya menangani otorisasi, pemilihan model, pengukuran penggunaan, dan penagihan, reverse proxy dapat cukup untuk ingress. Tinjau kembali desainnya segera setelah beberapa tim, model, klien eksternal, atau kebijakan pengeluaran memerlukan satu batas bersama.
Keputusan praktisnya adalah menetapkan setiap tanggung jawab kepada komponen yang diberi nama. Jika diagram Anda tidak dapat menunjukkan tempat identitas, rute, penggunaan, dan biaya diputuskan, menambahkan kotak proxy lain tidak akan memperbaiki kontrak yang hilang.