Обратный прокси-сервер и API-шлюз могут занимать одно и то же место на сетевой схеме: оба получают клиентский запрос до того, как его получит бэкенд. Разница заключается в задаче, которую вы ожидаете от этого уровня. Обратный прокси-сервер служит удобной входной точкой для перенаправления, распределения нагрузки, завершения TLS и защиты источника. API-шлюз рассматривает запрос как операцию API и может добавлять идентификацию, авторизацию, квоты, политику маршрутизации, наблюдаемость и управляемый контракт для разработчиков. Ни один из этих терминов сам по себе не гарантирует наличие функции; проверяйте продукт и конфигурацию, которые вы фактически развертываете.
Для ИИ-приложения это различие становится практическим, когда в одной конечной точке сходятся несколько моделей, команд, учетных данных и счетов. В этом руководстве сравниваются обратный прокси-сервер и API-шлюз на пути запроса, показано, когда достаточно одного из них, и приведен контрольный список для оценки маршрутизатора моделей, совместимого с OpenAI.
Краткий ответ
Используйте обратный прокси-сервер, когда вам нужно безопасно предоставить доступ к одной или нескольким бэкенд-службам, а ваше приложение уже отвечает за аутентификацию API, политику использования и выставление счетов. Рассмотрите API-шлюз, когда нескольким клиентам или службам нужен общий контракт API с централизованно применяемым доступом, политиками ограничения скорости или бюджета, маршрутизацией, журналами и операционным владением. Вы также можете разместить API-шлюз за обратным прокси-сервером или CDN; эти компоненты не являются взаимоисключающими.
В руководстве по обратному прокси-серверу NGINX описывается перенаправление запросов на вышестоящие серверы и использование прокси для балансировки нагрузки. В обзоре Amazon API Gateway описывается управляемая входная точка API с управлением трафиком, авторизацией, мониторингом и управлением версиями API. Это примеры возможностей, а не утверждение, что в каждом обратном прокси-сервере отсутствуют функции политик или что каждый шлюз включает их по умолчанию.
| Вопрос | Обратный прокси-сервер | API-шлюз |
|---|---|---|
| Какова основная задача? | Принимать и перенаправлять трафик к источнику или пулу вышестоящих серверов. | Публиковать и эксплуатировать контракт API перед бэкендами. |
| Как выбирается маршрут? | Обычно по хосту, пути и конфигурации вышестоящего сервера. | Могут иметь значение операция API, идентификация, политика и настроенный маршрут к бэкенду. |
| Кто отвечает за аутентификацию? | Часто приложение или отдельно настроенный уровень аутентификации. | Может применяться на уровне шлюза в зависимости от настроенного механизма. |
| Как отслеживать использование? | Журналы доступа и метрики прокси. | Метрики, журналы и квоты на уровне API или ключа, а иногда и записи для выставления счетов. |
| Какова операционная работа? | Конфигурация прокси, TLS, состояние вышестоящих серверов, масштабирование и журналирование. | Определения API, ключи или идентификаторы, политики, квоты, журналы, версии и реагирование на инциденты. |
Проследим один запрос в каждом варианте архитектуры
Предположим, продукт отправляет запрос чата в бэкенд, обслуживающий модель.
При использовании обратного прокси-сервера клиент подключается к публичному имени хоста. Прокси завершает TLS, выбирает вышестоящий сервер из настроенного пула, перенаправляет HTTP-запрос и возвращает ответ. Он может повторять запросы или балансировать трафик, если это настроено. Бэкенд или другой компонент по-прежнему решает, авторизован ли пользователь, какую модель он может вызывать, сколько он может потратить и как использование относится к команде.
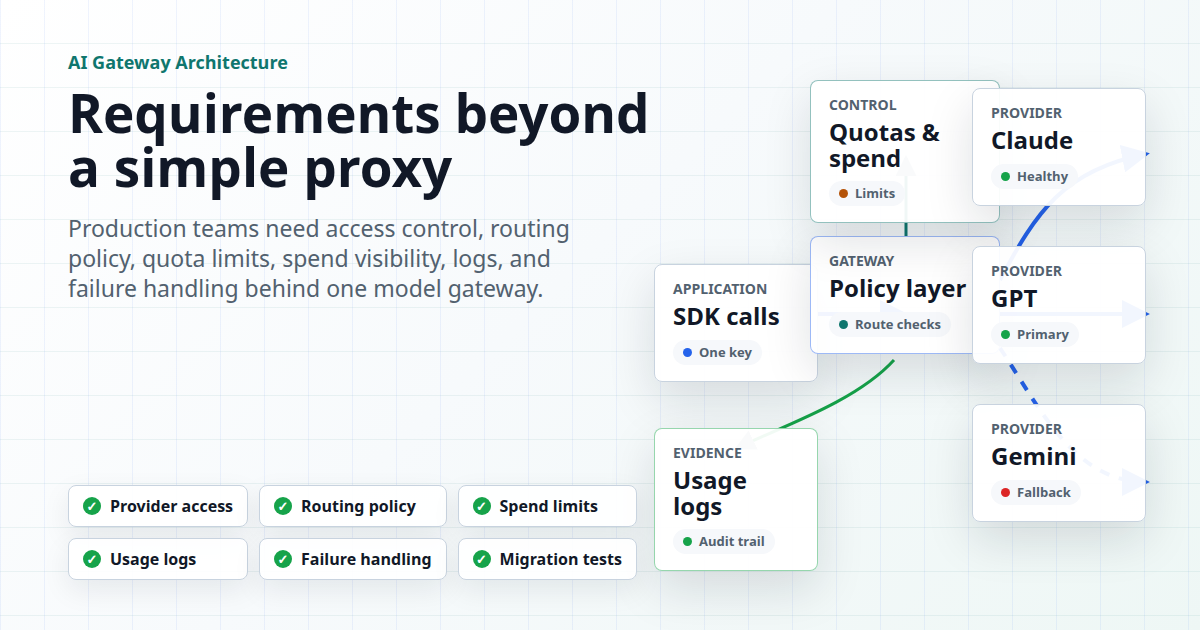
При использовании API-шлюза то же публичное имя хоста может дополнительно идентифицировать вызывающую сторону, проверять политику, выбирать одобренный маршрут, применять целевое ограничение скорости и формировать записи на уровне запросов. Бэкенд по-прежнему выполняет инференс, а шлюз по-прежнему требует правильной конфигурации. Например, AWS документирует регулирование запросов с настройками скорости и всплеска, отмечая при этом, что квоты являются целевыми значениями с максимальными усилиями, а не абсолютными пределами. Считайте маркетинговые термины, такие как «ограничение скорости», проверяемым поведением, а не aвтоматической гарантией.
Существует перекрытие. NGINX можно настроить с дополнительной aутентификацией и ограничением скорости, а API-шлюз часто внутренне использует механизмы обратного прокси. Поэтому выбор в меньшей степени зависит от того, можно ли перенаправлять пакеты, и в большей — от того, где ваша команда хочет определять, применять, наблюдать и контролировать политики API.
Роль балансировщика нагрузки
Балансировщик нагрузки выбирает между экземплярами бэкенда, чтобы поддерживать доступность службы и распределять работу. Он может работать на транспортном уровне или уровне приложений. Обратный прокси-сервер обычно выполняет балансировку нагрузки, но один лишь балансировщик нагрузки не скажет вам, какой ключ API принадлежит клиенту или одобрена ли модель для команды. API-шлюз может включать балансировку нагрузки или делегировать ее вышестоящей службе.
Используйте эту быструю проверку: если замена компонента уберет только распределение трафика и обработку TLS, вы в первую очередь оцениваете прокси-уровень или уровень балансировки нагрузки. Если она также устранит политики для вызывающих сторон, маршруты моделей, квоты, данные об использовании и контракт API, вы оцениваете обязанности шлюза.
Почему API моделей делают различие заметным
Обычный веб-трафик и трафик моделей используют HTTP, но запросы к моделям
порождают дополнительные операционные вопросы. Один запрос может передаваться потоково в течение длительного
времени, использовать много входных и выходных токенов, вызывать инструменты или генерировать
изображение. Два маршрута моделей могут иметь разные формы запросов, задержку,
доступность и единицы стоимости. Код 200 от прокси недостаточен,
чтобы объяснить, получил ли клиент полезный ответ и с какой модели была списана плата.
Поэтому при оценке ИИ API-шлюза следует регистрировать как минимум:
- Идентификация: какой ключ, команда или сервис инициировали запрос; можно ли независимо ротировать учетные данные.
- Маршрут: запрошенный псевдоним модели, семейство конечных точек, фактический маршрут и что происходит, когда он недоступен.
- Результат: статус HTTP, ошибка провайдера или модели, отмена, тайм-аут, повторная попытка и окончательный принятый ответ.
- Использование: входные и выходные единицы, тарифицируемые события и источник стоимости, используемый для этого маршрута.
- Управление: разрешенные модели, область действия бюджета или квоты, время применения ограничений и лицо, ответственное за исключения.
Обратный прокси-сервер может передавать эти поля, но он не создает согласованную модель использования и биллинга лишь за счет пересылки байтов. Вы можете построить этот слой самостоятельно. Вопрос в том, хочет ли ваша команда взять на себя его создание и постоянную эксплуатацию.
Три варианта развертывания
1. Обратный прокси-сервер перед одним сервисом модели
Это хорошая отправная точка для частного сервиса с одной моделью, одним доверенным приложением и политиками, обрабатываемыми в приложении. Оставьте за прокси ответственность за входящий трафик, TLS, работоспособность вышестоящего сервиса и базовое журналирование запросов. Храните секреты на сервере. Определите тайм-ауты, учитывающие потоковую передачу и длительные запросы инференса, и протестируйте отмену, чтобы брошенные потоки не потребляли ресурсы бесконечно.
Отказной сценарий — когда прокси становится недокументированной совокупностью псевдонимов моделей, ключей для отдельных команд, повторных попыток, правил расходов и разовых заголовков. Если эти возможности накапливаются, зафиксируйте контракт и тестируйте его как шлюз.
2. Самостоятельно эксплуатируемый API- шлюз или маршрутизатор моделей
Выбирайте этот вариант, если платформенной команде нужны пользовательские политики, сетевое размещение, владение учетными записями вышестоящих сервисов или глубокий контроль над журналами и маршрутизацией. Предусмотрите в бюджете хранение учетных данных, требования к базе данных или состоянию, обновления, мониторинг, резервное копирование, контроль злоупотреблений и ответственного дежурного. Конечная точка, совместимая с OpenAI, сокращает объем миграционных работ на стороне клиентов, но не устраняет эксплуатационную нагрузку шлюза.
Отдельное сравнение покупки и самостоятельной разработки см. в нашем руководстве по сравнению управляемого ИИ-шлюза и самостоятельно размещаемого LLM-прокси. В этом руководстве рассматриваются владение и стоимость; настоящее сравнение посвящено сетевым обязанностям и обязанностям на уровне API.
3. Управляемый ИИ API-шлюз, при необходимости за вашим периферийным прокси-сервером
Этот вариант подходит, когда командам нужен единый слой доступа к моделям без самостоятельной эксплуатации сервиса шлюза. В документации Flatkey описаны маршрутизатор, совместимый с OpenAI, доступ к моделям, управление ключами и использованием, а также видимость биллинга. Команда может сохранить собственный периферийный или прикладной бэкенд, используя Flatkey в качестве вышестоящего API моделей. Перед переводом в промышленную эксплуатацию подтвердите псевдонимы моделей, поддержку конечных точек, лимиты, цены и поведение политик для текущей учетной записи.
Базовый URL — https://router.flatkey.ai/v1 для
совместимого с OpenAI маршрута, описанного в кратком руководстве
Flatkey. Поместите ключ Flatkey в серверное окружение, а не в
браузер. Выполните небольшой запрос, изучите Usage & Logs, затем протестируйте
потоковую передачу, инструменты, ошибки и резервный вариант с точным маршрутом модели, который
вы намерены использовать.
Тест миграции, раскрывающий реальные различия
Выберите один запрос, соответствующий промышленному использованию, и воспроизведите его через рассматриваемые пути. Не меняйте промпт, ревизию модели, ограничение вывода, клиентский тайм-аут и предлагаемую нагрузку. Фиксируйте конфигурацию и результаты, вместо того чтобы сравнивать лучшую задержку прокси с холодным запуском шлюза или несвязанной моделью.
| Проверка | Что фиксировать | Существенный сбой |
|---|---|---|
| Аутентификация | Ключ вызывающей стороны, разрешение, путь ротации | Неверная команда может вызвать модель или отозванный ключ продолжает работать. |
| Маршрутизация | Запрошенная и обслуженная модель, формат конечной точки | Резервный вариант незаметно меняет возможности или стоимость. |
| Потоковая передача | Первый токен, полный ответ, отмена | Прокси буферизует поток или оставляет работу выполняться после отмены. |
| Лимиты | Устойчивая скорость, всплеск, бюджет, окно сброса | Перегрузка достигает модели или квота блокирует штатный трафик. |
| Наблюдаемость | Идентификатор запроса, статус, использование, стоимость, задержка | Вы не можете объяснить списание или неудачный запрос. |
| Восстановление | Тайм-аут, ошибка вышестоящего сервиса, предел повторных попыток | Один запрос разветвляется в неограниченное число тарифицируемых повторных попыток. |
Затем измерьте стоимость на принятый ответ, задержку p95, частоту ошибок и эксплуатационные усилия. Низкие накладные расходы прокси ценны, но они не заменяют отсутствующие политики или свидетельства использования. Функционально богатый шлюз ценен только тогда, когда его средства управления соответствуют нагрузке и действительно включены.
Часто задаваемые вопросы
Является ли API-шлюз просто обратным прокси-сервером?
API-шлюз обычно пересылает трафик, поэтому он включает поведение прокси. Этот термин также подразумевает обязанности на уровне API, такие как идентификация вызывающей стороны, политики, маршрутизация, мониторинг и управление жизненным циклом. Фактические возможности различаются в зависимости от продукта и конфигурации.
Может ли NGINX быть API-шлюзом?
NGINX может выступать в качестве уровня перенаправления для API-трафика и может быть настроен с элементами управления, подобными шлюзу. Проверьте точные функции аутентификации, квот, журналирования и маршрутизации, которые вам нужны, а затем определите, кто будет их поддерживать. Одно лишь название продукта не доказывает, какая политика развернута.
Заменяет ли API-шлюз балансировщик нагрузки?
Не обязательно. Шлюз может выбирать пул вышестоящих серверов, в то время как другой балансировщик нагрузки занимается распределением на уровне экземпляров. Отобразите фактический путь запроса и определите, какой уровень отвечает за проверки работоспособности, повторные попытки, TLS и политики.
Когда для ИИ API достаточно обычного обратного прокси-сервера?
Когда один доверенный бэкенд отвечает за авторизацию, выбор модели, учет использования и выставление счетов, обратного прокси-сервера может быть достаточно для входящего трафика. Пересмотрите архитектуру, как только нескольким командам, моделям, внешним клиентам или политикам расходов потребуется единая общая граница.
Практическое решение заключается в том, чтобы закрепить каждую обязанность за конкретным компонентом. Если на вашей диаграмме невозможно показать, где принимаются решения об идентификации, маршруте, использовании и стоимости, добавление еще одного прокси-сервера не устранит отсутствующий контракт.