Passerelle IA d’entreprise : rôle, fonctions indispensables et liste de contrôle pour les acheteurs (2026)
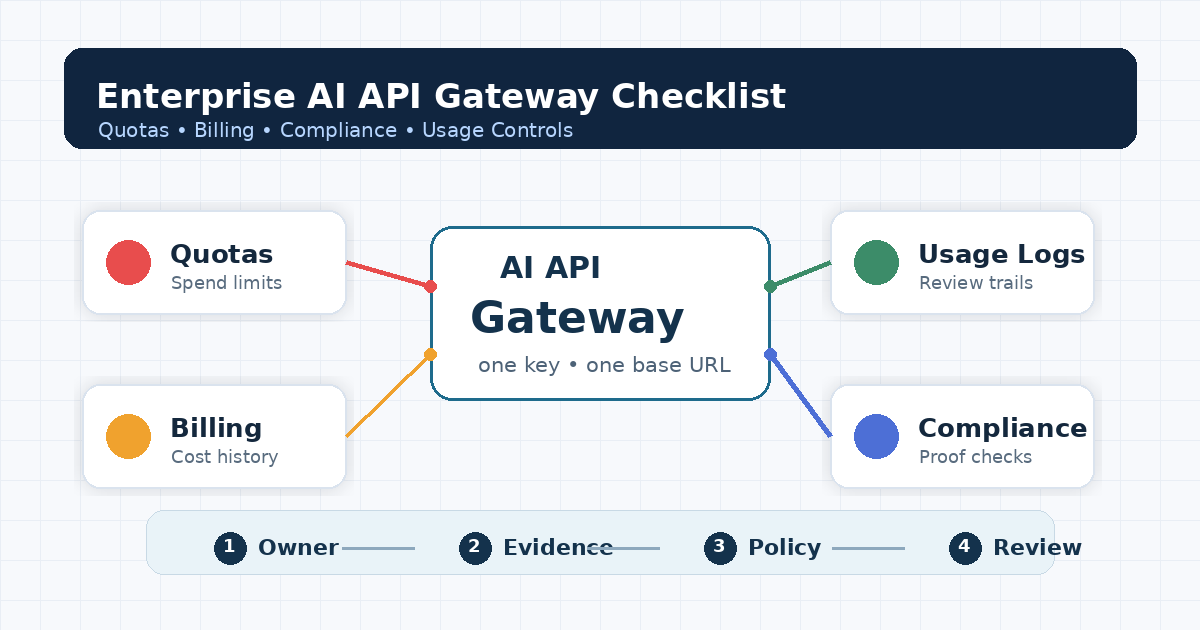
Une passerelle IA d’entreprise est une couche de contrôle entre vos applications et les fournisseurs de modèles d’IA, qui offre à chaque équipe un point d’accès unique et encadré : elle authentifie les applications à l’aide de clés à portée limitée, achemine les requêtes vers différents modèles et fournisseurs, applique des quotas et des budgets, journalise l’utilisation pour le suivi des coûts et les audits, et applique les politiques de données et de sécurité. Les entreprises s’en équipent lorsque l’utilisation de l’IA s’étend à de nombreuses équipes, à plusieurs fournisseurs et à de multiples clés, et que les responsables des finances, de la sécurité et de la plateforme ont besoin d’un point central pour la superviser et la contrôler. Ce guide présente les fonctions essentielles, les modes de déploiement et une liste de contrôle utilisable dans votre processus d’achat, à jour au 26 octobre 2026.
Il s’adresse aux équipes plateforme, sécurité et achats des entreprises qui exploitent l’IA en production. Pour les notions de base, consultez notre article sur ce qu’est une passerelle LLM.
Le rôle d’une passerelle IA d’entreprise
| Fonction | Ce qu’elle vous apporte | Sans passerelle |
|---|---|---|
| API unifiée | Un point de terminaison unique, généralement compatible avec OpenAI, pour de nombreux fournisseurs et modèles | Chaque équipe intègre chaque fournisseur séparément |
| Identité et clés | Clés par application, équipe et environnement ; révocation ; listes de modèles autorisés | Clés de fournisseurs partagées dans de nombreux dépôts |
| Routage et repli | Choix des modèles selon des règles, basculement entre fournisseurs | Modèles codés en dur, pannes qui touchent les utilisateurs |
| Quotas et budgets | Limites de débit, quotas de tokens, plafonds de dépenses par clé ou par équipe | Factures inattendues |
| Visibilité sur l’utilisation et les coûts | Journaux par requête : modèle, tokens, coût, clé, statut | Dépenses visibles uniquement sur les factures des fournisseurs |
| Sécurité et politique de données | Masquage des données sensibles, règles de journalisation, restriction à une région, garde-fous | Chaque application gère ces aspects à sa façon, ou ne les gère pas |
| Éléments probants pour les audits | Journaux exportables pour SOC 2, les audits internes et l’analyse des incidents | Éléments probants dispersés chez les fournisseurs |
Passerelle IA et passerelle API
Une passerelle API traditionnelle gère les API HTTP en fonction du nombre de requêtes. Une passerelle IA y ajoute des besoins propres à l’IA : limites et coûts calculés en tokens, routage des modèles entre fournisseurs, réponses en streaming, politiques applicables aux prompts et aux réponses, et journaux d’utilisation par modèle. De nombreux éditeurs de solutions de gestion d’API proposent désormais des fonctions de passerelle IA sur leur passerelle API, par exemple les fonctions de passerelle GenAI d’Azure API Management (limites de tokens, métriques de tokens, cache sémantique, répartition de charge) et Kong AI Gateway. Nous comparons ces deux catégories dans notre article sur les passerelles API d’IA et la gestion d’API.
Les fonctions indispensables d’une passerelle IA d’entreprise
1. Clés à portée limitée et listes de modèles autorisés
Chaque application et chaque environnement doivent disposer de leur propre clé, avec une liste de modèles approuvés et un budget. Les clés partagées empêchent d’attribuer les coûts ou de révoquer un accès de manière ciblée. Vérifiez que la révocation est immédiate.
2. Quotas tenant compte des tokens et plafonds de dépenses
Les limites doivent comptabiliser les tokens et les dollars, pas seulement les requêtes : quotas par clé et par équipe, alertes au franchissement de seuils et plafond strict qui bloque les requêtes. Consultez notre article sur la gestion des quotas des API d’IA.
3. Journaux d’utilisation et de coûts par requête
Chaque requête doit consigner l’horodatage, la clé, l’équipe, le modèle, les tokens d’entrée et de sortie, le coût, la latence et le statut, avec un export CSV/JSON ou une API pour les outils financiers. Consultez nos articles sur le suivi de l’utilisation de l’IA par clé et les journaux d’audit de l’utilisation des API d’IA.
4. Routage et basculement
Un routage régi par des règles selon la tâche et le coût, ainsi qu’un basculement qui respecte les règles de traitement des données. Une passerelle qui bascule silencieusement vers un fournisseur non approuvé pose un problème de conformité.
5. Protection des données
Une journalisation configurable (métadonnées seules ou prompts complets), le masquage des données personnelles et des secrets, des paramètres de conservation et des options de région. Demandez quelles données la passerelle elle-même stocke et pendant combien de temps.
6. Garde-fous et contrôles de sécurité
Des filtres contre l’injection de prompt et les contenus indésirables, des contrôles des sorties et la détection des abus ; par exemple, Amazon Bedrock Guardrails et les extensions de passerelle. Mettez ces contrôles en regard du Top 10 de l’OWASP pour les applications LLM et testez-les dans le cadre d’un audit de sécurité de l’IA régulier plutôt que de vous fier à la liste des fonctions ; les questions concernant le fournisseur relèvent d’une évaluation des risques liés aux fournisseurs d’IA.
7. Fiabilité et SLA
Un objectif de disponibilité publié, une page d’état du service, une communication sur les incidents et des délais de réponse du support. Consultez les questions à poser sur le SLA d’une passerelle IA.
8. Preuves de conformité
Des rapports SOC 2 Type II ou ISO 27001 couvrant le service de passerelle, un accord de traitement des données (DPA), une liste des sous-traitants ultérieurs incluant les fournisseurs de modèles et des déclarations sur la résidence des données.
Comparaison des modes de déploiement
| Option | Exemples | Points forts | Compromis | Adapté à |
|---|---|---|---|---|
| Passerelle d’un fournisseur cloud | Azure APIM, Cloudflare AI Gateway | S’intègre au cloud, à l’IAM et au réseau existants | Liée à un cloud ; vous devez toujours contractualiser avec chaque fournisseur de modèles | Équipes ayant standardisé leur infrastructure sur un cloud |
| Éditeur de gestion d’API | Kong AI Gateway, MuleSoft | Prolonge une démarche de gestion d’API existante | Licences et charge d’exploitation | Grandes plateformes d’API |
| Solution open source auto-hébergée | Proxy LiteLLM | Contrôle total, exécution dans votre réseau | Vous gérez l’exploitation, la mise à l’échelle et la sécurité | Exigences strictes de contrôle des données, équipe plateforme solide |
| Passerelle multimodèle gérée | Flatkey, Portkey, autres | Démarrage rapide, facture unique, nombreux modèles | Un fournisseur supplémentaire sur le trajet des données, à évaluer | Équipes qui recherchent la rapidité et une facture unique |
L’auto-hébergement n’est pas gratuit : vous prenez en charge les mises à niveau, la mise à l’échelle et les astreintes. Nous comparons les coûts dans notre article sur les passerelles API d’IA gérées et les proxys LLM auto-hébergés.
Liste de contrôle pour l’achat d’une passerelle IA d’entreprise
| # | Point à vérifier | Éléments à demander | Critères de validation |
|---|---|---|---|
| 1 | Portée des clés | Démonstration de la console, documentation | Clés par application, listes de modèles autorisés, révocation instantanée |
| 2 | Quotas et plafonds | Votre propre test avec une limite basse | Requêtes bloquées lorsque la limite est atteinte |
| 3 | Journaux d’utilisation | Exemple d’export | Modèle, tokens, coût, clé et statut pour chaque requête |
| 4 | Attribution des coûts | Documentation sur l’étiquetage par équipe et par projet | Dépenses par équipe sans tableurs |
| 5 | Règles de routage et de basculement | Documentation de configuration, test | Basculement limité aux fournisseurs approuvés |
| 6 | Conservation des données | DPA, politique, paramètre | Conservation conforme à votre politique ; prompts stockés uniquement si nécessaire |
| 7 | Sous-traitants ultérieurs | Liste indiquant les régions | Tous les fournisseurs de modèles sont nommés |
| 8 | Attestations de sécurité | Rapport SOC 2 Type II / ISO 27001 | Service de passerelle couvert, période en cours |
| 9 | SLA et support | Document SLA, page d’état du service | Objectif de disponibilité et horaires du support adaptés à vos besoins |
| 10 | Modèles disponibles | Catalogue | Modèles dont vous avez besoin, avec leurs versions |
| 11 | Modèle tarifaire | Grille tarifaire, exemple de facture | Tarifs par token, frais et méthode de facturation clairement définis |
| 12 | Plan de sortie | Documentation d’export, contrat | Journaux exportables ; API compatible avec OpenAI facilitant le changement de fournisseur |
Pour constituer le dossier d’achat complet, utilisez notre dossier de justificatifs pour l’achat d’une passerelle IA.
Tester une passerelle avant de signer
Effectuez ces tests sur un compte d’essai, uniquement avec des clés de test.
Vérifiez le point de terminaison compatible avec OpenAI et consignez les champs d’utilisation :
curl https://router.flatkey.ai/v1/chat/completions \
  -H "Authorization: Bearer $GATEWAY_TEST_KEY" -H "Content-Type: application/json" \
  -d '{"model":"gpt-6.1-sol","messages":[{"role":"user","content":"Reply OK"}],"max_tokens":5}'
Vérifiez qu’un quota bas bloque effectivement le trafic et qu’un modèle non autorisé est refusé :
import os, requests

URL = "https://router.flatkey.ai/v1/chat/completions"
H = {"Authorization": f"Bearer {os.environ['LOW_QUOTA_TEST_KEY']}"}

codes = []
for _ in range(30):
    r = requests.post(URL, headers=H, timeout=30, json={
        "model": "claude-haiku-5-5", "max_tokens": 5,
        "messages": [{"role": "user", "content": "ping"}]})
    codes.append(r.status_code)
print({c: codes.count(c) for c in set(codes)})   # expect some 429/403 once the quota is used

r = requests.post(URL, headers=H, timeout=30, json={
    "model": "model-not-on-allow-list", "messages": [{"role": "user", "content": "ping"}]})
print("disallowed model ->", r.status_code)        # expect a 4xx error, not a response
Remplacez l’URL par celle de chaque passerelle évaluée ; le test reste le même.
La place de Flatkey
Flatkey est une passerelle multimodèle gérée : une clé unique et un point de terminaison compatible avec OpenAI à l’adresse https://router.flatkey.ai/v1 pour GPT, Claude, Gemini, Qwen, DeepSeek et d’autres modèles. Les contrôles documentés comprennent des journaux d’utilisation par requête indiquant le modèle, les tokens, le coût et la clé, l’export CSV/JSON, un plafond de dépenses mensuel et des clés API par environnement avec révocation immédiate. La page entreprise de Flatkey mentionne des sous-clés organisées en arborescence avec des budgets et des listes de modèles autorisés, une API de suivi des dépenses, des tarifs avec engagement de volume, la facturation sur facture, un objectif public de disponibilité de 99.5%, SOC 2 et ISO 27001, ainsi qu’une absence de conservation du contenu des requêtes (selon les informations publiées au 26 octobre 2026). Comme pour tout fournisseur, demandez les rapports et le DPA, puis vérifiez les contrôles à l’aide des tests ci-dessus. Les tarifs par modèle figurent sur la page des tarifs de Flatkey.
Combien coûte une passerelle IA ?
Les modèles tarifaires varient : les passerelles open source sont gratuites à utiliser, mais engendrent des coûts d’infrastructure et du temps d’ingénierie ; les passerelles cloud facturent généralement à la requête ou à l’unité, en plus des factures des modèles ; les passerelles multimodèles gérées facturent habituellement l’utilisation des modèles par token, parfois avec des frais de plateforme ou des remises sur volume. Comparez le total : tokens des modèles + frais de passerelle + temps d’ingénierie + économies réalisées grâce au routage et aux quotas.
FAQ
Qu’est-ce qu’une passerelle IA d’entreprise ?
C’est une couche de contrôle centrale entre les applications et les fournisseurs de modèles d’IA, qui fournit à toute l’organisation une API unique, des clés à portée limitée, le routage et le basculement, des quotas et des budgets, des journaux d’utilisation et de coûts, ainsi que des politiques de sécurité et de données.
Quelle est la différence entre une passerelle IA et une passerelle API ?
Une passerelle API gère les API HTTP en fonction des requêtes. Une passerelle IA ajoute des limites et des coûts calculés en tokens, le routage des modèles entre plusieurs fournisseurs, le streaming, des politiques applicables aux prompts et aux réponses, ainsi que des journaux d’utilisation par modèle.
Combien coûte une passerelle IA ?
Cela dépend du modèle : open source (coûts d’infrastructure et de personnel), passerelle cloud (frais d’utilisation en plus des factures des modèles) ou passerelle multimodèle gérée (généralement une tarification des modèles par token, avec d’éventuels frais de plateforme). Comparez le coût total, y compris le temps que votre équipe consacre à son exploitation.
Ai-je besoin d’une passerelle IA si je n’utilise qu’un fournisseur ?
Pas nécessairement au début. Dès que plusieurs équipes, clés ou fournisseurs entrent en jeu, ou que la direction financière a besoin d’un suivi des coûts et de plafonds par équipe, une passerelle permet généralement d’économiser davantage d’efforts qu’elle n’en demande.
Quelles sont les meilleures passerelles IA d’entreprise ?
Le bon choix dépend de votre cloud, de vos règles de traitement des données et de votre équipe. Les catégories courantes sont les passerelles cloud (Azure APIM, Cloudflare), les éditeurs de gestion d’API (Kong, MuleSoft), les solutions open source auto-hébergées (LiteLLM) et les passerelles multimodèles gérées (Flatkey, Portkey). Appliquez la même liste de contrôle et les mêmes tests à chacune.
Sources
Vérifiées le 26 octobre 2026 : Passerelle GenAI d’Azure APIM, Kong AI Gateway, Cloudflare AI Gateway, Proxy LiteLLM, Amazon Bedrock Guardrails, Top 10 LLM de l’OWASP, Flatkey pour les entreprises.