エンタープライズAIゲートウェイ:役割、必須機能、導入チェックリスト(2026)
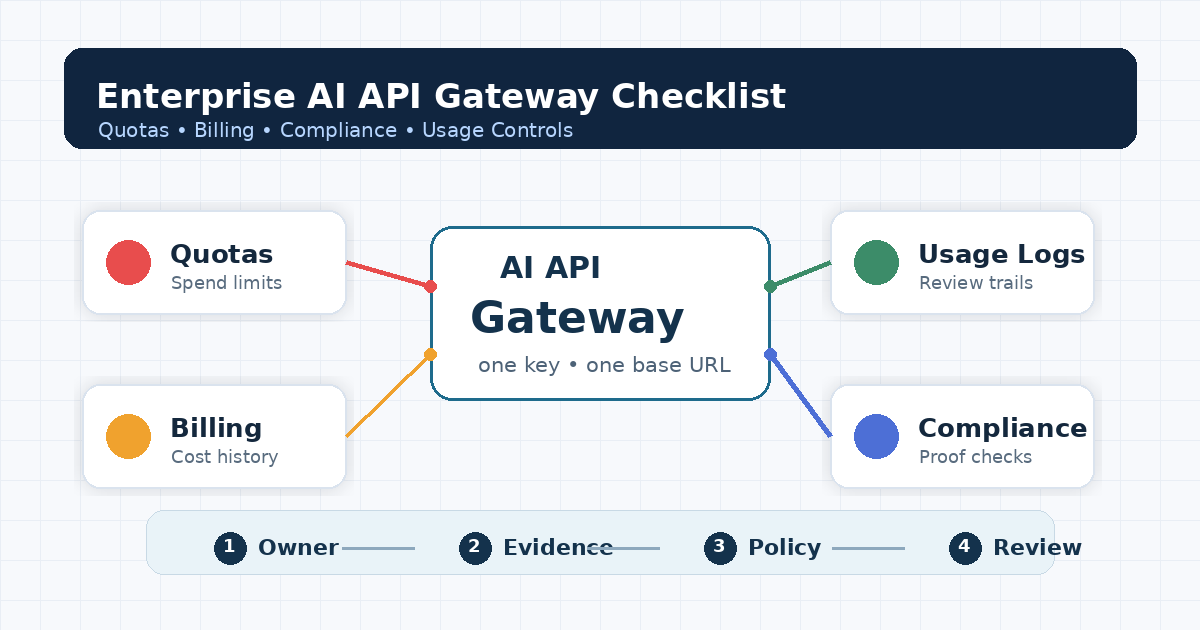
エンタープライズAIゲートウェイは、アプリケーションとAIモデルプロバイダーの間に置く制御レイヤーです。すべてのチームに共通の管理窓口を提供し、権限範囲を限定したキーによるアプリの認証、モデルやプロバイダーをまたぐリクエストのルーティング、クォータと予算の適用、コスト管理と監査のための利用ログ記録、データポリシーとセキュリティポリシーの適用を担います。 AIの利用が多くのチーム、プロバイダー、キーに広がり、財務・セキュリティ・プラットフォームの各責任者が利用状況を一元的に把握・管理する必要が生じたとき、企業はゲートウェイの導入を検討します。本ガイドでは、2026年10月26日時点の情報に基づき、主要機能、導入形態、調達時に使えるチェックリストを紹介します。
本ガイドは、本番環境でAIを運用する企業のプラットフォーム、セキュリティ、調達チームを対象としています。基本については、LLMゲートウェイとはをご覧ください。
エンタープライズAIゲートウェイの役割
| 機能 | 得られるもの | ゲートウェイがない場合 |
|---|---|---|
| 統一API | 多数のプロバイダーとモデルに対応する単一のエンドポイント(通常はOpenAI互換) | 各チームがプロバイダーごとに個別に連携を実装する |
| IDとキーの管理 | アプリ・チーム・環境ごとのキー、キーの失効、モデルの許可リスト | プロバイダーの共通キーが多数のリポジトリに分散する |
| ルーティングとフォールバック | ポリシーに基づくモデル選択、プロバイダーをまたぐフェイルオーバー | モデルがコードに固定され、障害がユーザーに影響する |
| クォータと予算 | キーまたはチームごとのレート制限、トークンクォータ、支出上限 | 想定外の請求が発生する |
| 利用状況とコストの可視化 | リクエストごとのログ:モデル、トークン数、コスト、キー、ステータス | プロバイダーの請求書でしか支出を確認できない |
| セキュリティとデータポリシー | 機密情報のマスキング、ログ記録ルール、リージョンの固定、ガードレール | 各アプリで個別に対応するか、対策が行われない |
| 監査証跡 | SOC 2、内部監査、インシデントレビューに使えるエクスポート可能なログ | 証跡が複数のベンダーに分散する |
AIゲートウェイとAPIゲートウェイの違い
従来のAPIゲートウェイは、リクエスト数を基準にHTTP APIを管理します。AIゲートウェイは、それに加えて、トークンベースの制限とコスト、プロバイダーをまたぐモデルルーティング、ストリーミング応答、プロンプトと応答に関するポリシー、モデル単位の利用ログといったAI特有の要件に対応します。現在、多くのAPI管理ベンダーが、既存のAPIゲートウェイにAIゲートウェイ機能を追加しています。たとえば、Azure API ManagementのGenAIゲートウェイ機能(トークン制限、トークンメトリクス、セマンティックキャッシュ、負荷分散)やKong AI Gatewayがあります。両者の比較は、AI APIゲートウェイとAPI管理の違いで解説しています。
エンタープライズAIゲートウェイに必須の機能
1. 権限範囲を限定したキーとモデルの許可リスト
アプリと環境ごとに専用のキーを発行し、利用を承認したモデルのリストと予算を設定できることが必要です。キーを共有すると、コストの帰属を特定したり、対象を絞ってアクセスを取り消したりできなくなります。キーの失効が即時に反映されることを確認してください。
2. トークン数を考慮したクォータと支出上限
制限はリクエスト数だけでなく、トークン数とドル建ての金額を基準に設定できる必要があります。キー別・チーム別のクォータ、しきい値到達時のアラート、リクエストをブロックするハード上限が必要です。AI APIのクォータ管理をご覧ください。
3. リクエストごとの利用ログとコストログ
すべてのリクエストについて、タイムスタンプ、キー、チーム、モデル、入力・出力トークン数、コスト、レイテンシー、ステータスを記録できることが必要です。財務ツールで利用できるよう、CSV/JSONへのエクスポートまたはAPIも求められます。キー別のAI利用状況の追跡とAI API利用の監査ログをご覧ください。
4. ルーティングとフェイルオーバー
タスクとコストに応じたポリシーベースのルーティングに加え、データに関するルールを守るフェイルオーバーが必要です。承認されていないプロバイダーへ通知なく切り替えるゲートウェイは、コンプライアンス上の問題になります。
5. データ保護
ログ記録の設定(メタデータのみ、またはプロンプト全文)、個人識別情報(PII)やシークレットのマスキング、保存期間の管理、リージョンの選択肢が必要です。ゲートウェイ自体が何をどれだけの期間保存するのかを確認してください。
6. ガードレールとセキュリティ制御
プロンプトインジェクション対策とコンテンツフィルター、出力チェック、不正利用の検知が必要です。たとえば、Amazon Bedrock Guardrailsやゲートウェイのプラグインが挙げられます。これらの対策をOWASP Top 10 for LLM Applicationsに対応付け、機能一覧をうのみにせず、定期的なAIセキュリティ監査で検証してください。ベンダー全体に関する確認事項は、AIベンダーのリスク評価で扱います。
7. 信頼性とSLA
稼働率目標、ステータスページ、インシデント発生時の連絡方法、サポート応答時間が公開されていることを確認します。AIゲートウェイのSLAで確認すべき質問をご覧ください。
8. コンプライアンスの証明資料
ゲートウェイサービスを対象に含むSOC 2 Type IIまたはISO 27001の報告書、データ処理契約(DPA)、モデルプロバイダーを含む再委託先の一覧、データレジデンシーに関する説明が必要です。
導入形態の比較
| 選択肢 | 例 | 強み | 考慮点 | 適したチーム・用途 |
|---|---|---|---|---|
| クラウドプロバイダーのゲートウェイ | Azure APIM、Cloudflare AI Gateway | 既存のクラウド、IAM、ネットワーク構成になじむ | 特定のクラウドに依存し、モデルプロバイダーごとの契約も引き続き必要 | 1つのクラウドに標準化しているチーム |
| API管理ベンダー | Kong AI Gateway、MuleSoft | 既存のAPI管理の取り組みを拡張できる | ライセンス費用と運用工数がかかる | 大規模なAPIプラットフォーム |
| セルフホスト型オープンソース | LiteLLMプロキシ | 完全に管理でき、自社ネットワーク内で稼働する | 運用、スケーリング、セキュリティ対策を自社で担う | 厳格なデータ管理が必要で、十分な体制を持つプラットフォームチーム |
| マネージド型マルチモデルゲートウェイ | Flatkey、Portkeyなど | すぐに始められ、請求を一本化でき、多数のモデルを利用できる | データ経路に別のベンダーが加わるため、その評価が必要 | 導入の速さと請求の一本化を求めるチーム |
セルフホストにもコストはかかります。アップグレード、スケーリング、オンコール対応を自社で担う必要があります。マネージド型AI APIゲートウェイとセルフホスト型LLMプロキシの比較では、コストを比較しています。
エンタープライズAIゲートウェイの導入チェックリスト
| # | 確認項目 | 提示を求める資料・検証方法 | 合格基準 |
|---|---|---|---|
| 1 | キーの権限範囲 | 管理コンソールのデモ、ドキュメント | アプリごとのキー、モデルの許可リスト、即時失効に対応 |
| 2 | クォータと上限 | 低い上限を設定して自社でテスト | 上限に達するとリクエストがブロックされる |
| 3 | 利用ログ | エクスポートのサンプル | リクエストごとにモデル、トークン数、コスト、キー、ステータスを記録 |
| 4 | コストの帰属管理 | チーム・プロジェクトのタグ付けに関するドキュメント | スプレッドシートを使わずにチーム別の支出を把握できる |
| 5 | ルーティングとフェイルオーバーのルール | 設定ドキュメント、テスト | フェイルオーバー先を承認済みプロバイダーに限定できる |
| 6 | データの保存期間 | DPA、ポリシー、設定 | 保存期間が自社ポリシーに適合し、必要な場合を除いてプロンプトを保存しない |
| 7 | 再委託先 | リージョンを含む一覧 | すべてのモデルプロバイダーが明記されている |
| 8 | セキュリティの証明 | SOC 2 Type II / ISO 27001の報告書 | ゲートウェイサービスが対象範囲に含まれ、対象期間が最新である |
| 9 | SLAとサポート | SLA文書、ステータスページ | 稼働率目標とサポート対応時間が要件を満たす |
| 10 | 対応モデル | カタログ | 必要なモデルとそのバージョンが利用できる |
| 11 | 料金体系 | 料金表、請求書のサンプル | トークン単価、手数料、請求方法が明確である |
| 12 | 移行計画 | エクスポートのドキュメント、契約書 | ログをエクスポートでき、OpenAI互換APIによって移行しやすい |
調達資料を一式そろえるには、AIゲートウェイ調達用の証跡資料パッケージをご利用ください。
契約前に行うゲートウェイのテスト
試用アカウントで、テスト用キーのみを使って以下を実行してください。
OpenAI互換エンドポイントを確認し、利用状況の各フィールドを記録します。
curl https://router.flatkey.ai/v1/chat/completions \
  -H "Authorization: Bearer $GATEWAY_TEST_KEY" -H "Content-Type: application/json" \
  -d '{"model":"gpt-6.1-sol","messages":[{"role":"user","content":"Reply OK"}],"max_tokens":5}'
低いクォータを設定し、実際に通信がブロックされることと、許可されていないモデルが拒否されることを確認します。
import os, requests

URL = "https://router.flatkey.ai/v1/chat/completions"
H = {"Authorization": f"Bearer {os.environ['LOW_QUOTA_TEST_KEY']}"}

codes = []
for _ in range(30):
    r = requests.post(URL, headers=H, timeout=30, json={
        "model": "claude-haiku-5-5", "max_tokens": 5,
        "messages": [{"role": "user", "content": "ping"}]})
    codes.append(r.status_code)
print({c: codes.count(c) for c in set(codes)})   # expect some 429/403 once the quota is used

r = requests.post(URL, headers=H, timeout=30, json={
    "model": "model-not-on-allow-list", "messages": [{"role": "user", "content": "ping"}]})
print("disallowed model ->", r.status_code)        # expect a 4xx error, not a response
評価する各ゲートウェイのURLに置き換えてください。テスト内容は共通です。
Flatkeyの位置付け
Flatkeyは、マネージド型のマルチモデルゲートウェイです。1つのキーとOpenAI互換エンドポイントhttps://router.flatkey.ai/v1で、GPT、Claude、Gemini、Qwen、DeepSeekなどのモデルを利用できます。ドキュメントに記載された管理機能には、モデル、トークン数、コスト、キーを記録するリクエストごとの利用ログ、CSV/JSONエクスポート、月間支出上限、即時失効に対応した環境ごとのAPIキーがあります。Flatkeyのエンタープライズ向けページには、予算とモデルの許可リストを設定できるツリー構造のサブキー、支出API、利用量のコミットに応じた料金、請求書払い、公開されている99.5%の可用性目標、SOC 2とISO 27001、リクエスト内容を一切保存しない方針が記載されています(2026年10月26日時点の記載)。他のベンダーと同様に、報告書とDPAの提示を求め、上記のテストで管理機能を検証してください。モデル別の料金はFlatkeyの料金ページで確認できます。
AIゲートウェイにはいくらかかるか?
料金体系はさまざまです。オープンソースのゲートウェイは無料で利用できますが、インフラ費用とエンジニアの工数がかかります。クラウドのゲートウェイは通常、モデルの利用料金に加えて、リクエストごと、または所定の単位ごとに課金されます。マネージド型マルチモデルゲートウェイは通常、モデルの利用に対してトークン単位で課金され、プラットフォーム料金や利用量に応じた割引が設けられることもあります。モデルのトークン料金 + ゲートウェイ料金 + エンジニアの工数 + ルーティングとクォータによる削減効果を含め、総額で比較してください。
よくある質問
エンタープライズAIゲートウェイとは?
アプリケーションとAIモデルプロバイダーの間に置く一元的な制御レイヤーです。組織全体に対し、単一のAPI、権限範囲を限定したキー、ルーティングとフェイルオーバー、クォータと予算、利用状況とコストのログ、セキュリティポリシーとデータポリシーを提供します。
AIゲートウェイとAPIゲートウェイの違いは?
APIゲートウェイは、リクエストを基準にHTTP APIを管理します。AIゲートウェイは、それに加えて、トークンベースの制限とコスト、複数のプロバイダーをまたぐモデルルーティング、ストリーミング、プロンプトと応答に関するポリシー、モデル単位の利用ログに対応します。
AIゲートウェイにはいくらかかるか?
提供形態によって異なります。オープンソースではインフラ費用と人件費、クラウドゲートウェイではモデルの請求額に加えて利用料金がかかります。マネージド型マルチモデルゲートウェイは通常、モデルのトークン単位の料金に加え、プラットフォーム料金がかかる場合があります。チームが運用に費やす時間も含めた総コストで比較してください。
プロバイダーを1社しか使っていなくてもAIゲートウェイは必要か?
初期段階では不要な場合もあります。ただし、複数のチーム、キー、プロバイダーを管理するようになったり、財務部門がチーム別のコスト追跡や上限設定を必要としたりすると、通常はゲートウェイにかかる手間以上に作業を削減できます。
おすすめのエンタープライズAIゲートウェイは?
最適な選択肢は、利用するクラウド、データに関するルール、チームの体制によって異なります。主な分類は、クラウドゲートウェイ(Azure APIM、Cloudflare)、API管理ベンダー(Kong、MuleSoft)、セルフホスト型オープンソース(LiteLLM)、マネージド型マルチモデルゲートウェイ(Flatkey、Portkey)です。それぞれに同じチェックリストとテストを適用してください。
出典
2026年10月26日確認:Azure APIM GenAIゲートウェイ、Kong AI Gateway、Cloudflare AI Gateway、LiteLLMプロキシ、Amazon Bedrock Guardrails、OWASP LLM Top 10、Flatkeyのエンタープライズ向け情報。