Корпоративный AI-шлюз: назначение, обязательные функции и чек-лист покупателя (2026)
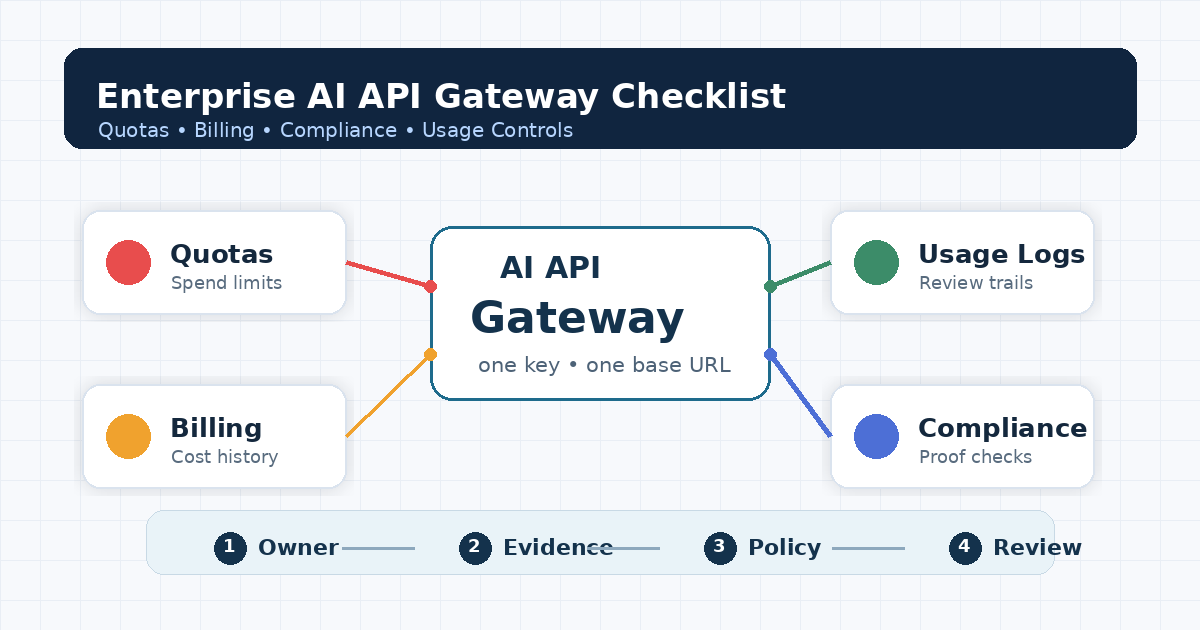
Корпоративный AI-шлюз — это уровень управления между вашими приложениями и провайдерами AI-моделей, который дает всем командам единую управляемую точку доступа: аутентифицирует приложения по ключам с ограниченными правами, направляет запросы к разным моделям и провайдерам, обеспечивает соблюдение квот и бюджетов, ведет журналы использования для учета затрат и аудита, а также применяет политики безопасности и работы с данными. Компании внедряют такой шлюз, когда AI используют уже многие команды, число провайдеров и ключей растет, а финансовому отделу, службе безопасности и владельцам платформы нужен единый инструмент для контроля. В этом руководстве рассмотрены основные функции, варианты развертывания и чек-лист для закупки; информация актуальна на 26 октября 2026 года.
Руководство предназначено для команд платформы, безопасности и закупок в компаниях, использующих AI в промышленной эксплуатации. Базовые понятия разобраны в статье что такое LLM-шлюз.
Что делает корпоративный AI-шлюз
| Функция | Что вы получаете | Без шлюза |
|---|---|---|
| Единый API | Одна точка доступа к множеству провайдеров и моделей, обычно совместимая с OpenAI | Каждая команда отдельно интегрируется с каждым провайдером |
| Идентификация и ключи | Отдельные ключи для приложений, команд и сред; отзыв ключей; списки разрешенных моделей | Общие ключи провайдеров во множестве репозиториев |
| Маршрутизация и резервное переключение | Выбор модели по заданным правилам, переключение между провайдерами при сбоях | Модели жестко заданы в коде, сбои затрагивают пользователей |
| Квоты и бюджеты | Ограничения частоты запросов, квоты на токены, лимиты расходов для ключа или команды | Неожиданно большие счета |
| Прозрачность использования и затрат | Журналы по каждому запросу: модель, токены, стоимость, ключ, статус | Расходы видны только в счетах провайдеров |
| Безопасность и политики работы с данными | Маскирование данных, правила журналирования, привязка к региону, защитные механизмы | Каждое приложение реализует это самостоятельно или не реализует вовсе |
| Подтверждающие материалы для аудита | Выгружаемые журналы для SOC 2, внутреннего аудита и разбора инцидентов | Подтверждающие материалы распределены между поставщиками |
AI-шлюз и API-шлюз
Традиционный API-шлюз управляет HTTP API, опираясь на количество запросов. AI-шлюз добавляет специфичные для AI возможности: лимиты и учет затрат по токенам, маршрутизацию к моделям разных провайдеров, потоковые ответы, политики обработки промптов и ответов, а также журналы использования с детализацией по моделям. Многие поставщики систем управления API уже дополняют свои API-шлюзы функциями для AI. Примеры — возможности GenAI-шлюза в Azure API Management (лимиты и метрики токенов, семантическое кэширование, балансировка нагрузки) и Kong AI Gateway. Эти две категории мы сравниваем в статье AI API-шлюз и управление API.
Обязательные функции корпоративного AI-шлюза
1. Ключи с ограниченными правами и списки разрешенных моделей
Каждому приложению в каждой среде нужен собственный ключ со списком разрешенных моделей и бюджетом. Общие ключи не позволяют точно распределять затраты и адресно отзывать доступ. Проверьте, что отзыв ключа действует немедленно.
2. Квоты с учетом токенов и лимиты расходов
Лимиты должны учитывать токены и доллары, а не только запросы: нужны квоты для отдельных ключей и команд, уведомления при достижении порогов и жесткий лимит, блокирующий запросы. См. статью управление квотами AI API.
3. Журналы использования и затрат по каждому запросу
Для каждого запроса должны фиксироваться время, ключ, команда, модель, входные и выходные токены, стоимость, задержка и статус. Нужна выгрузка в CSV/JSON или API для финансовых инструментов. См. статьи учет использования AI по ключам и журналы аудита использования AI API.
4. Маршрутизация и переключение при сбоях
Нужны маршрутизация по правилам с учетом задачи и стоимости, а также переключение при сбоях с соблюдением правил работы с данными. Шлюз, который незаметно переключается на неодобренного провайдера, создает проблему с соблюдением требований.
5. Защита данных
Настраиваемое журналирование (только метаданные или полные промпты), маскирование персональных данных и секретов, управление сроками хранения и выбор региона. Уточните, какие данные хранит сам шлюз и как долго.
6. Защитные механизмы и средства безопасности
Фильтры контента и защита от инъекций в промпты, проверка ответов и обнаружение злоупотреблений; примеры — Amazon Bedrock Guardrails и плагины шлюзов. Сопоставьте эти механизмы с OWASP Top 10 для LLM-приложений и проверяйте их в рамках регулярного аудита безопасности AI, не полагаясь лишь на список функций. Вопросы к самому поставщику следует разбирать при оценке рисков AI-поставщика.
7. Надежность и SLA
Опубликованный целевой уровень доступности, страница статуса, информирование об инцидентах и сроки ответа поддержки. См. статью вопросы о SLA AI-шлюза.
8. Подтверждение соответствия требованиям
Отчеты SOC 2 Type II или ISO 27001, охватывающие сервис шлюза, соглашение об обработке данных (DPA), список субобработчиков, включая провайдеров моделей, и сведения о местонахождении данных.
Сравнение вариантов развертывания
| Вариант | Примеры | Преимущества | Компромиссы | Кому подходит |
|---|---|---|---|---|
| Шлюз облачного провайдера | Azure APIM, Cloudflare AI Gateway | Вписывается в существующее облако, IAM и сетевую инфраструктуру | Привязка к одному облаку; договоры с каждым провайдером моделей все равно заключаете вы | Командам, стандартизировавшим инфраструктуру на одном облаке |
| Поставщик системы управления API | Kong AI Gateway, MuleSoft | Расширяет существующую систему управления API | Затраты на лицензии и эксплуатацию | Крупным API-платформам |
| Решение с открытым исходным кодом в собственной инфраструктуре | Прокси LiteLLM | Полный контроль, работа в вашей сети | Эксплуатация, масштабирование и безопасность — ваша ответственность | Компаниям со строгими требованиями к контролю данных и сильной командой платформы |
| Управляемый шлюз для нескольких моделей | Flatkey, Portkey и другие | Быстрый запуск, единый счет, множество моделей | Еще один поставщик на пути данных, которого нужно оценить | Командам, которым важны скорость запуска и единый счет |
Развертывание в собственной инфраструктуре не бывает бесплатным: обновления, масштабирование и дежурства ложатся на вас. Мы сравниваем затраты в статье управляемый AI API-шлюз и LLM-прокси в собственной инфраструктуре.
Чек-лист покупателя корпоративного AI-шлюза
| # | Что проверить | Какие подтверждения запросить | Критерии приемки |
|---|---|---|---|
| 1 | Ограничение прав ключей | Демонстрация консоли, документация | Отдельные ключи для приложений, списки разрешенных моделей, мгновенный отзыв |
| 2 | Квоты и лимиты | Собственная проверка с низким лимитом | Запросы блокируются при достижении лимита |
| 3 | Журналы использования | Пример выгрузки | Модель, токены, стоимость, ключ и статус для каждого запроса |
| 4 | Распределение затрат | Документация по тегам команд и проектов | Учет расходов по командам без электронных таблиц |
| 5 | Правила маршрутизации и переключения при сбоях | Документация по настройке, проверка | Переключение только на одобренных провайдеров |
| 6 | Хранение данных | DPA, политика, настройка | Сроки хранения соответствуют вашей политике; промпты не сохраняются без необходимости |
| 7 | Субобработчики | Список с указанием регионов | Указаны все провайдеры моделей |
| 8 | Подтверждения безопасности | Отчет SOC 2 Type II / ISO 27001 | Сервис шлюза входит в область проверки, отчет охватывает актуальный период |
| 9 | SLA и поддержка | Документ SLA, страница статуса | Целевой уровень доступности и часы работы поддержки соответствуют вашим потребностям |
| 10 | Поддерживаемые модели | Каталог | Есть нужные модели с указанием версий |
| 11 | Модель ценообразования | Прайс-лист, пример счета | Понятные цены за токены, сборы и порядок выставления счетов |
| 12 | План смены поставщика | Документация по экспорту, договор | Журналы можно выгрузить; API, совместимый с OpenAI, упрощает переход |
Для полного комплекта закупочной документации используйте наш пакет подтверждающих материалов для закупки AI-шлюза.
Проверка шлюза до подписания договора
Проводите эти проверки в пробном аккаунте, используя только тестовые ключи.
Проверьте точку доступа, совместимую с OpenAI, и запишите поля учета использования:
curl https://router.flatkey.ai/v1/chat/completions \
  -H "Authorization: Bearer $GATEWAY_TEST_KEY" -H "Content-Type: application/json" \
  -d '{"model":"gpt-6.1-sol","messages":[{"role":"user","content":"Reply OK"}],"max_tokens":5}'
Убедитесь, что низкая квота действительно блокирует трафик, а запрос к запрещенной модели отклоняется:
import os, requests

URL = "https://router.flatkey.ai/v1/chat/completions"
H = {"Authorization": f"Bearer {os.environ['LOW_QUOTA_TEST_KEY']}"}

codes = []
for _ in range(30):
    r = requests.post(URL, headers=H, timeout=30, json={
        "model": "claude-haiku-5-5", "max_tokens": 5,
        "messages": [{"role": "user", "content": "ping"}]})
    codes.append(r.status_code)
print({c: codes.count(c) for c in set(codes)})   # expect some 429/403 once the quota is used

r = requests.post(URL, headers=H, timeout=30, json={
    "model": "model-not-on-allow-list", "messages": [{"role": "user", "content": "ping"}]})
print("disallowed model ->", r.status_code)        # expect a 4xx error, not a response
Подставляйте URL каждого оцениваемого шлюза; сама проверка остается той же.
Что предлагает Flatkey
Flatkey — управляемый шлюз для нескольких моделей: один ключ и точка доступа, совместимая с OpenAI, по адресу https://router.flatkey.ai/v1 для GPT, Claude, Gemini, Qwen, DeepSeek и других моделей. Среди документированных средств управления — журналы использования с моделью, токенами, стоимостью и ключом для каждого запроса, экспорт в CSV/JSON, месячный лимит расходов и отдельные API-ключи для каждой среды с немедленным отзывом. На странице Flatkey для корпоративных клиентов перечислены древовидная иерархия дочерних ключей с бюджетами и списками разрешенных моделей, API расходов, цены при обязательстве по объему потребления, выставление счетов, публичный целевой уровень доступности 99.5%, SOC 2 и ISO 27001, а также отсутствие хранения содержимого запросов (по данным на 26 октября 2026 года). Как и у любого поставщика, запросите отчеты и DPA и проверьте средства управления с помощью описанных выше тестов. Цены по моделям указаны на странице цен Flatkey.
Сколько стоит AI-шлюз?
Модели ценообразования различаются: шлюзы с открытым исходным кодом бесплатны в использовании, но требуют затрат на инфраструктуру и времени инженеров; облачные шлюзы обычно тарифицируются за запрос или единицу потребления сверх счетов за модели; управляемые шлюзы для нескольких моделей обычно выставляют счета за токены, использованные моделями, иногда с платой за платформу или скидками за объем. Сравнивайте итог: токены моделей + сборы шлюза + время инженеров + экономия от маршрутизации и квот.
Часто задаваемые вопросы
Что такое корпоративный AI-шлюз?
Это центральный уровень управления между приложениями и провайдерами AI-моделей, который предоставляет всей организации единый API, ключи с ограниченными правами, маршрутизацию и переключение при сбоях, квоты и бюджеты, журналы использования и затрат, а также политики безопасности и работы с данными.
Чем AI-шлюз отличается от API-шлюза?
API-шлюз управляет HTTP API на уровне запросов. AI-шлюз добавляет лимиты и учет затрат по токенам, маршрутизацию к моделям разных провайдеров, потоковую передачу ответов, политики обработки промптов и ответов, а также журналы использования с детализацией по моделям.
Сколько стоит AI-шлюз?
Это зависит от варианта: открытый исходный код (затраты на инфраструктуру и персонал), облачный шлюз (плата за использование сверх счетов за модели) или управляемый шлюз для нескольких моделей (обычно оплата токенов моделей с возможной платой за платформу). Сравнивайте совокупную стоимость, включая время, которое ваша команда тратит на эксплуатацию.
Нужен ли AI-шлюз, если я использую только одного провайдера?
На начальном этапе, возможно, нет. Когда появляются несколько команд, ключей или провайдеров либо финансовому отделу нужны учет затрат по командам и лимиты расходов, шлюз обычно экономит больше усилий, чем требует.
Какие корпоративные AI-шлюзы лучше?
Выбор зависит от вашего облака, правил работы с данными и команды. Основные категории — облачные шлюзы (Azure APIM, Cloudflare), поставщики систем управления API (Kong, MuleSoft), решения с открытым исходным кодом в собственной инфраструктуре (LiteLLM) и управляемые шлюзы для нескольких моделей (Flatkey, Portkey). Примените один и тот же чек-лист и проверки к каждому варианту.
Источники
Проверено 26 октября 2026 года: GenAI-шлюз Azure APIM, Kong AI Gateway, Cloudflare AI Gateway, прокси LiteLLM, Amazon Bedrock Guardrails, OWASP LLM Top 10, Flatkey для корпоративных клиентов.