企业 AI 网关:作用、必备功能与采购清单(2026)
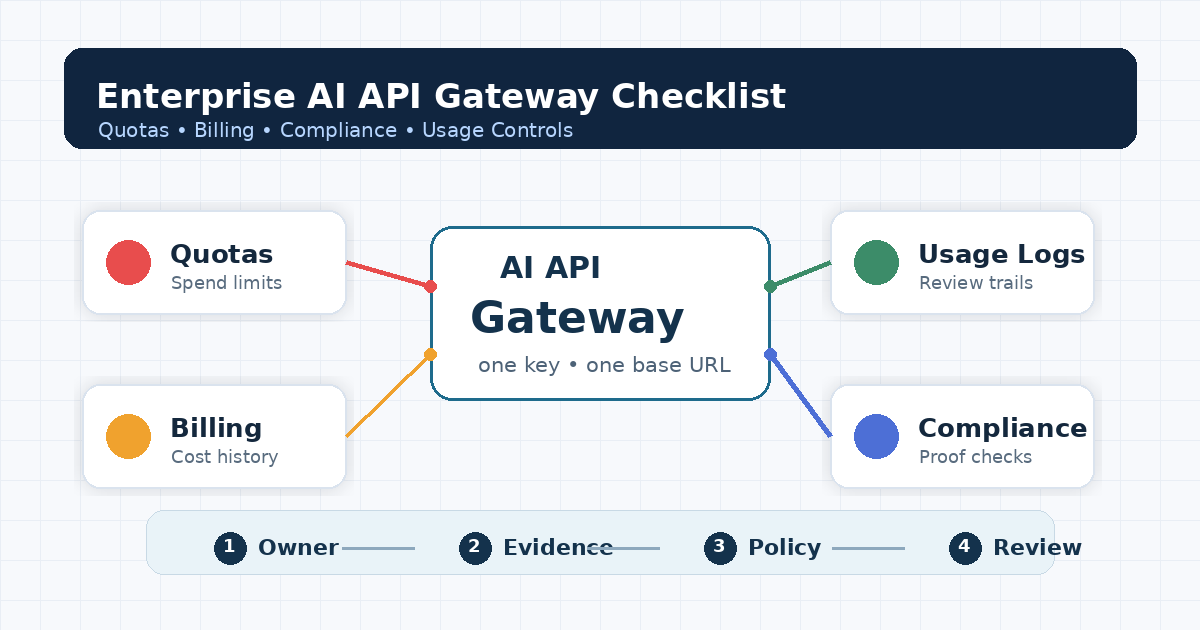
企业 AI 网关位于应用与 AI 模型提供商之间,是一个控制层,为所有团队提供统一且可管控的入口:通过权限受限的密钥验证应用身份,在不同模型和提供商之间路由请求,执行配额与预算限制,记录用量以支持成本核算和审计,并落实数据与安全策略。 当 AI 的使用扩展到多个团队、提供商和密钥,财务、安全及平台负责人需要统一查看和管控时,企业就会引入 AI 网关。本指南介绍核心功能、部署方案,以及可用于采购评估的检查清单,内容截至 2026 年 10 月 26 日。
本文面向已在生产环境中使用 AI 的企业平台、安全和采购团队。如需了解基础概念,请参阅 什么是 LLM 网关。
企业 AI 网关的作用
| 功能 | 带来的能力 | 没有网关时 |
|---|---|---|
| 统一 API | 通过一个端点接入多个提供商和模型,通常兼容 OpenAI | 各团队分别对接每个提供商 |
| 身份与密钥 | 按应用、团队和环境分配密钥;撤销密钥;设置模型白名单 | 多个代码仓库共用提供商密钥 |
| 路由与回退 | 按策略选择模型,在提供商之间进行故障转移 | 模型写死在代码中,服务中断直接影响用户 |
| 配额与预算 | 按密钥或团队设置速率限制、token 配额和支出上限 | 收到账单时才发现费用超出预期 |
| 用量与成本可视化 | 逐请求记录模型、token 数、成本、密钥和状态 | 只能通过提供商账单了解支出 |
| 安全与数据策略 | 敏感信息脱敏、日志规则、区域锁定、安全护栏 | 各应用自行处理,或完全没有相关措施 |
| 审计证据 | 可导出日志,用于 SOC 2、内部审计和事件复盘 | 证据分散在各家供应商处 |
AI 网关与 API 网关的区别
传统 API 网关按请求次数管理 HTTP API。AI 网关则增加了 AI 特有的管理能力:按 token 计算的限制与成本、跨提供商的模型路由、流式响应、提示词与响应策略,以及模型级用量日志。许多 API 管理厂商已在其 API 网关之上提供 AI 网关功能,例如 Azure API Management 的 GenAI 网关功能(token 限制、token 指标、语义缓存、负载均衡)和 Kong AI Gateway。我们在 AI API 网关与 API 管理对比中比较了这两类产品。
企业 AI 网关的必备功能
1. 密钥权限范围与模型白名单
每个应用和环境都应有独立密钥,并配置获准使用的模型列表和预算。共用密钥会导致成本无法归属,也难以在撤销访问权限时避免影响其他使用方。务必检查密钥撤销是否立即生效。
2. 按 token 计量的配额与支出上限
限制必须覆盖 token 数和美元金额,而不只是请求次数:支持按密钥和团队设置配额、达到阈值时告警,以及触及上限后阻止请求。请参阅 AI API 配额管理。
3. 逐请求用量与成本日志
每次请求都应记录时间戳、密钥、团队、模型、输入/输出 token 数、成本、延迟和状态,并支持导出为 CSV/JSON,或提供可供财务工具调用的 API。请参阅 按密钥追踪 AI 用量和 AI API 用量审计日志。
4. 路由与故障转移
按任务和成本执行策略路由,并确保故障转移遵守数据规则。如果网关在未告知的情况下切换到未经批准的提供商,就会带来合规问题。
5. 数据保护
支持配置日志记录范围(仅元数据或完整提示词)、对个人身份信息(PII)和密钥等机密信息脱敏、控制数据保留期限,以及选择处理区域。应询问网关自身存储哪些内容,以及保留多久。
6. 安全护栏与安全控制
提示词注入检测与内容过滤、输出检查和滥用检测,例如 Amazon Bedrock Guardrails及网关插件。将这些能力与 OWASP LLM 应用十大安全风险逐项对应,并通过定期 AI 安全审计验证,而不是仅凭功能清单判断;供应商层面的考察应纳入 AI 供应商风险评估。
7. 可靠性与 SLA
公开的可用性目标、状态页、事件沟通机制,以及支持响应时间。请参阅 AI 网关 SLA 评估问题。
8. 合规证据
覆盖网关服务的 SOC 2 Type II 或 ISO 27001 报告、数据处理协议(DPA)、包含模型提供商在内的子处理方清单,以及数据驻留声明。
部署方案对比
| 方案 | 示例 | 优势 | 权衡因素 | 适用对象 |
|---|---|---|---|---|
| 云厂商网关 | Azure APIM、Cloudflare AI Gateway | 适配现有云平台、IAM 和网络体系 | 绑定单一云平台;仍需分别与各模型提供商签约 | 已统一使用某一云平台的团队 |
| API 管理厂商 | Kong AI Gateway、MuleSoft | 扩展现有 API 管理体系 | 需要承担许可费用和运维工作 | 大型 API 平台 |
| 自托管开源方案 | LiteLLM 代理 | 完全自主控制,在自己的网络内运行 | 需自行运维、扩容并保障安全 | 数据管控严格、平台团队实力较强的企业 |
| 托管式多模型网关 | Flatkey、Portkey 等 | 上手快、统一账单、支持多种模型 | 数据链路中增加一家供应商,需要评估 | 追求快速接入和统一账单的团队 |
自托管并非没有成本:升级、扩容和值班响应都由你负责。我们在 托管式 AI API 网关与自托管 LLM 代理对比中比较了相关成本。
企业 AI 网关采购清单
| # | 检查项 | 应索取的证据 | 通过标准 |
|---|---|---|---|
| 1 | 密钥权限范围 | 控制台演示、文档 | 按应用分配密钥、模型白名单、即时撤销 |
| 2 | 配额与上限 | 自行设置较低限额进行测试 | 达到限额后阻止请求 |
| 3 | 用量日志 | 导出样例 | 每次请求均包含模型、token 数、成本、密钥和状态 |
| 4 | 成本归属 | 团队/项目标签文档 | 无需电子表格即可查看各团队支出 |
| 5 | 路由与故障转移规则 | 配置文档、测试 | 故障转移仅限获准使用的提供商 |
| 6 | 数据保留 | DPA、策略、设置 | 保留期限符合自身策略;非必要不存储提示词 |
| 7 | 子处理方 | 包含所在区域的清单 | 列明所有模型提供商 |
| 8 | 安全认证证明 | SOC 2 Type II / ISO 27001 报告 | 网关服务在覆盖范围内,且报告处于有效期间 |
| 9 | SLA 与支持 | SLA 文档、状态页 | 可用性目标和支持服务时段符合需求 |
| 10 | 模型覆盖 | 模型目录 | 包含所需模型及其版本 |
| 11 | 定价模式 | 价目表、账单样例 | 明确的 token 单价、费用及计费方式 |
| 12 | 退出方案 | 导出文档、合同 | 日志可导出;兼容 OpenAI 的 API 便于切换 |
如需完整采购资料,请使用我们的 AI 网关采购证据包。
签约前如何测试网关
在试用账户上运行以下测试,且仅使用测试密钥。
检查兼容 OpenAI 的端点,并记录用量字段:
curl https://router.flatkey.ai/v1/chat/completions \
  -H "Authorization: Bearer $GATEWAY_TEST_KEY" -H "Content-Type: application/json" \
  -d '{"model":"gpt-6.1-sol","messages":[{"role":"user","content":"Reply OK"}],"max_tokens":5}'
确认较低配额确实会阻止流量,且不在允许范围内的模型会被拒绝:
import os, requests

URL = "https://router.flatkey.ai/v1/chat/completions"
H = {"Authorization": f"Bearer {os.environ['LOW_QUOTA_TEST_KEY']}"}

codes = []
for _ in range(30):
    r = requests.post(URL, headers=H, timeout=30, json={
        "model": "claude-haiku-5-5", "max_tokens": 5,
        "messages": [{"role": "user", "content": "ping"}]})
    codes.append(r.status_code)
print({c: codes.count(c) for c in set(codes)})   # expect some 429/403 once the quota is used

r = requests.post(URL, headers=H, timeout=30, json={
    "model": "model-not-on-allow-list", "messages": [{"role": "user", "content": "ping"}]})
print("disallowed model ->", r.status_code)        # expect a 4xx error, not a response
将 URL 替换为各个待评估网关的地址;测试方法相同。
Flatkey 的适用场景
Flatkey 是托管式多模型网关:使用一个密钥,通过位于 https://router.flatkey.ai/v1 的兼容 OpenAI 的端点,即可接入 GPT、Claude、Gemini、Qwen、DeepSeek 等模型。文档列出的管控能力包括逐请求用量日志(包含模型、token 数、成本和密钥)、CSV/JSON 导出、月度支出上限,以及按环境分配且可即时撤销的 API 密钥。Flatkey 企业版页面列出的能力包括带预算和模型白名单的树状子密钥、支出 API、承诺用量定价、开具发票、99.5% 的公开可用性目标、SOC 2 和 ISO 27001,以及请求内容零保留(截至 2026 年 10 月 26 日的页面声明)。与评估任何供应商一样,应索取报告和 DPA,并通过上述测试验证管控能力。各模型价格见 Flatkey 定价。
AI 网关的成本是多少?
定价模式各不相同:开源网关可免费使用,但需要投入基础设施和工程人力;云网关通常在模型费用之外,按请求次数或计量单位收费;托管式多模型网关通常按 token 对模型用量计费,有时另收平台费或提供用量折扣。应综合比较:模型 token 费用 + 网关费用 + 工程人力成本 + 路由和配额带来的节省。
常见问题
什么是企业 AI 网关?
它是位于应用与 AI 模型提供商之间的中央控制层,为整个组织提供统一 API、权限受限的密钥、路由与故障转移、配额与预算、用量与成本日志,以及安全与数据策略。
AI 网关与 API 网关有什么区别?
API 网关按请求管理 HTTP API。AI 网关在此基础上增加按 token 计算的限制与成本、多提供商模型路由、流式传输、提示词与响应策略,以及模型级用量日志。
AI 网关的成本是多少?
取决于采用的方案:开源方案(基础设施和人员成本)、云网关(模型账单之外的用量费用),或托管式多模型网关(通常按 token 对模型计费,并可能收取平台费)。比较时应考虑总成本,包括团队用于运维的时间。
如果只使用一家提供商,还需要 AI 网关吗?
起初可能不需要。一旦涉及多个团队、密钥或提供商,或者财务需要按团队追踪成本并设置上限,网关节省的工作量通常就会超过引入它的投入。
哪些企业 AI 网关最值得选择?
合适的选择取决于所用云平台、数据规则和团队情况。常见类别包括云网关(Azure APIM、Cloudflare)、API 管理厂商(Kong、MuleSoft)、自托管开源方案(LiteLLM),以及托管式多模型网关(Flatkey、Portkey)。对每个候选方案都应使用同一套清单和测试进行评估。
参考来源
核查日期:2026 年 10 月 26 日:Azure APIM GenAI 网关、Kong AI Gateway、Cloudflare AI Gateway、LiteLLM 代理、Amazon Bedrock Guardrails、OWASP LLM 十大安全风险、Flatkey 企业版。