Pasarela de IA empresarial: qué hace, funciones imprescindibles y lista de comprobación para la compra (2026)
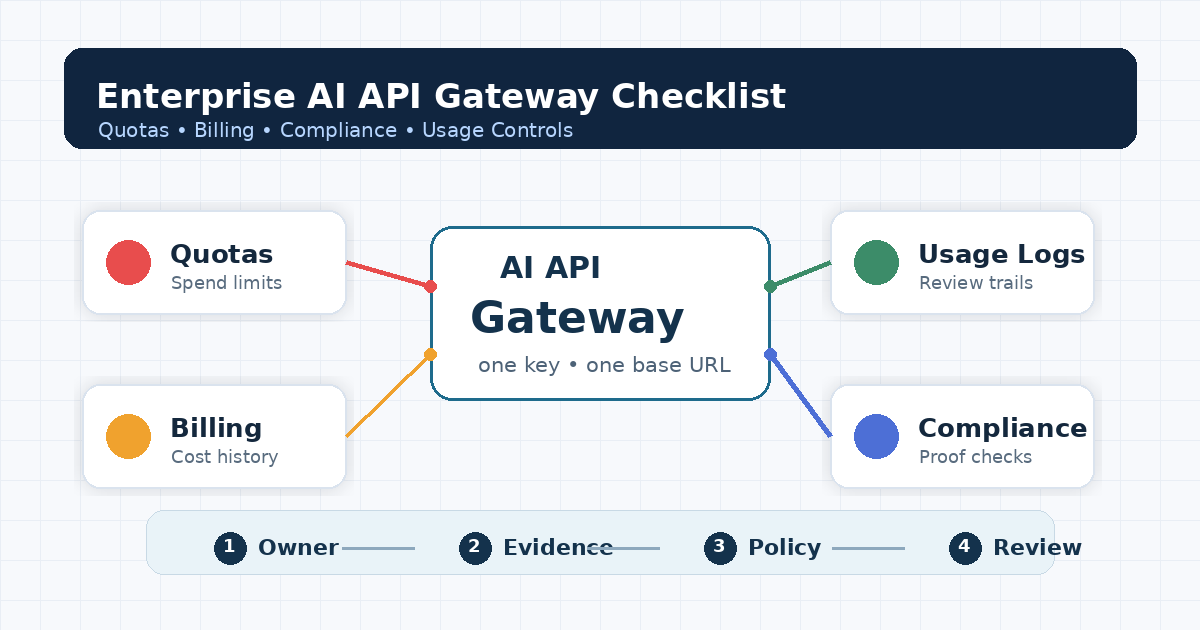
Una pasarela de IA empresarial es una capa de control entre tus aplicaciones y los proveedores de modelos de IA que ofrece a todos los equipos un único punto de acceso sujeto a políticas de control: autentica las aplicaciones mediante claves con permisos delimitados, enruta las solicitudes entre modelos y proveedores, aplica cuotas y presupuestos, registra el uso para controlar costes y realizar auditorías, y aplica políticas de datos y seguridad. Las empresas adoptan estas pasarelas cuando el uso de la IA se extiende a múltiples equipos, proveedores y claves, y los responsables de finanzas, seguridad y plataforma necesitan un lugar centralizado desde el que supervisarlo y controlarlo. Esta guía aborda las funciones principales, las opciones de despliegue y una lista de comprobación para el proceso de compra, con información actualizada al 26 de octubre de 2026.
Está dirigida a los equipos de plataforma, seguridad y compras de empresas que utilizan IA en producción. Para conocer los conceptos básicos, consulta qué es una pasarela de LLM.
Qué hace una pasarela de IA empresarial
| Función | Qué te aporta | Sin una pasarela |
|---|---|---|
| API unificada | Un único endpoint (normalmente compatible con OpenAI) para múltiples proveedores y modelos | Cada equipo integra cada proveedor por separado |
| Identidad y claves | Claves por aplicación, equipo y entorno; revocación; listas de modelos permitidos | Claves de proveedor compartidas en múltiples repositorios |
| Enrutamiento y alternativas ante fallos | Selección de modelos basada en políticas y conmutación por error entre proveedores | Modelos fijados en el código; las caídas afectan a los usuarios |
| Cuotas y presupuestos | Límites de frecuencia, cuotas de tokens y topes de gasto por clave o equipo | Facturas inesperadas |
| Visibilidad del uso y los costes | Registros por solicitud: modelo, tokens, coste, clave y estado | El gasto solo se ve en las facturas de los proveedores |
| Seguridad y políticas de datos | Ocultación de datos sensibles, reglas de registro, restricción a una región y mecanismos de protección | Cada aplicación lo gestiona por su cuenta (o no lo gestiona) |
| Evidencias de auditoría | Registros exportables para SOC 2, auditorías internas y revisiones de incidentes | Evidencias dispersas entre proveedores |
Pasarela de IA frente a pasarela de API
Una pasarela de API tradicional gestiona las API HTTP según el número de solicitudes. Una pasarela de IA añade aspectos específicos de la IA: límites y costes basados en tokens, enrutamiento de modelos entre proveedores, respuestas en streaming, políticas sobre prompts y respuestas, y registros de uso por modelo. Muchos proveedores de gestión de API ya ofrecen funciones de pasarela de IA sobre sus pasarelas de API; por ejemplo, las funciones de pasarela de GenAI de Azure API Management (límites de tokens, métricas de tokens, caché semántica y balanceo de carga) y Kong AI Gateway. Comparamos ambas categorías en pasarela de API de IA frente a gestión de API.
Funciones imprescindibles de una pasarela de IA empresarial
1. Claves con permisos delimitados y listas de modelos permitidos
Cada aplicación y entorno debe tener su propia clave, con una lista de modelos aprobados y un presupuesto. Las claves compartidas impiden atribuir los costes o revocar el acceso de forma selectiva. Comprueba que la revocación sea inmediata.
2. Cuotas basadas en tokens y topes de gasto
Los límites deben contabilizar tokens y dólares, no solo solicitudes: cuotas por clave y equipo, alertas al alcanzar umbrales y un tope estricto que bloquee las solicitudes. Consulta la gestión de cuotas de API de IA.
3. Registros de uso y costes por solicitud
Cada solicitud debe registrar la fecha y hora, la clave, el equipo, el modelo, los tokens de entrada y salida, el coste, la latencia y el estado, con exportación a CSV/JSON o una API para herramientas financieras. Consulta el seguimiento del uso de IA por clave y los registros de auditoría del uso de API de IA.
4. Enrutamiento y conmutación por error
Enrutamiento basado en políticas según la tarea y el coste, junto con una conmutación por error que respete las reglas sobre datos. Una pasarela que cambie a un proveedor no aprobado sin avisar supone un problema de cumplimiento.
5. Protección de datos
Registro configurable (solo metadatos o prompts completos), ocultación de información de identificación personal y secretos, controles de retención y opciones de región. Pregunta qué almacena la propia pasarela y durante cuánto tiempo.
6. Mecanismos de protección y controles de seguridad
Filtros contra la inyección de prompts y de contenido, comprobaciones de las respuestas y detección de abusos; por ejemplo, Amazon Bedrock Guardrails y los plugins de la pasarela. Relaciona estos controles con los 10 principales riesgos de OWASP para aplicaciones con LLM y ponlos a prueba mediante una auditoría periódica de seguridad de IA, en lugar de fiarte de la lista de funciones; las cuestiones relativas al proveedor deben tratarse en una evaluación de riesgos de proveedores de IA.
7. Fiabilidad y SLA
Objetivo de disponibilidad publicado, página de estado, comunicación de incidentes y tiempos de respuesta del soporte. Consulta las preguntas sobre el SLA de una pasarela de IA.
8. Evidencias de cumplimiento
Informes SOC 2 Type II o ISO 27001 que cubran el servicio de pasarela, un acuerdo de tratamiento de datos (DPA), una lista de subencargados del tratamiento que incluya a los proveedores de modelos y declaraciones sobre la residencia de los datos.
Comparación de las opciones de despliegue
| Opción | Ejemplos | Ventajas | Contrapartidas | Ideal para |
|---|---|---|---|---|
| Pasarela de un proveedor de nube | Azure APIM, Cloudflare AI Gateway | Se integra con la nube, la gestión de identidades y accesos (IAM) y la red existentes | Vinculada a una sola nube; sigues contratando a cada proveedor de modelos | Equipos que han estandarizado su infraestructura en una sola nube |
| Proveedor de gestión de API | Kong AI Gateway, MuleSoft | Amplía un programa de API existente | Licencias y esfuerzo operativo | Grandes plataformas de API |
| Código abierto autoalojado | Proxy de LiteLLM | Control total; se ejecuta en tu red | Tú te encargas de operarlo, escalarlo y protegerlo | Requisitos estrictos de control de datos y un equipo de plataforma sólido |
| Pasarela gestionada con múltiples modelos | Flatkey, Portkey, otros | Puesta en marcha rápida, una sola factura y múltiples modelos | Otro proveedor en la ruta de los datos; hay que evaluarlo | Equipos que buscan rapidez y una sola factura |
El autoalojamiento no sale gratis: asumes las actualizaciones, el escalado y las guardias. Comparamos los costes en pasarela de API de IA gestionada frente a proxy de LLM autoalojado.
Lista de comprobación para comprar una pasarela de IA empresarial
| # | Comprobación | Evidencias que solicitar | Criterios de aceptación |
|---|---|---|---|
| 1 | Delimitación de permisos de las claves | Demostración de la consola y documentación | Claves por aplicación, listas de modelos permitidos y revocación instantánea |
| 2 | Cuotas y topes | Una prueba propia con un límite bajo | Las solicitudes se bloquean al alcanzar el límite |
| 3 | Registros de uso | Ejemplo de exportación | Modelo, tokens, coste, clave y estado por solicitud |
| 4 | Atribución de costes | Documentación sobre etiquetas de equipo y proyecto | Gasto por equipo sin hojas de cálculo |
| 5 | Reglas de enrutamiento y conmutación por error | Documentación de configuración y prueba | Conmutación por error limitada a proveedores aprobados |
| 6 | Retención de datos | DPA, política y configuración | La retención cumple tu política; los prompts no se almacenan salvo que sea necesario |
| 7 | Subencargados del tratamiento | Lista con regiones | Se identifica a todos los proveedores de modelos |
| 8 | Acreditaciones de seguridad | Informe SOC 2 Type II / ISO 27001 | El servicio de pasarela está incluido en el alcance y el informe corresponde al periodo vigente |
| 9 | SLA y soporte | Documento del SLA y página de estado | El objetivo de disponibilidad y el horario de soporte se ajustan a tus necesidades |
| 10 | Cobertura de modelos | Catálogo | Los modelos que necesitas, con sus versiones |
| 11 | Modelo de precios | Lista de precios y ejemplo de factura | Precios por token, cargos y método de facturación claros |
| 12 | Plan de salida | Documentación de exportación y contrato | Registros exportables; una API compatible con OpenAI facilita el cambio |
Para preparar el expediente de compra completo, utiliza nuestro paquete de evidencias para la compra de una pasarela de IA.
Cómo probar una pasarela antes de firmar
Realiza estas pruebas en una cuenta de prueba y utiliza únicamente claves de prueba.
Comprueba el endpoint compatible con OpenAI y registra los campos de uso:
curl https://router.flatkey.ai/v1/chat/completions \
  -H "Authorization: Bearer $GATEWAY_TEST_KEY" -H "Content-Type: application/json" \
  -d '{"model":"gpt-6.1-sol","messages":[{"role":"user","content":"Reply OK"}],"max_tokens":5}'
Confirma que una cuota baja bloquea realmente el tráfico y que se rechaza un modelo no permitido:
import os, requests

URL = "https://router.flatkey.ai/v1/chat/completions"
H = {"Authorization": f"Bearer {os.environ['LOW_QUOTA_TEST_KEY']}"}

codes = []
for _ in range(30):
    r = requests.post(URL, headers=H, timeout=30, json={
        "model": "claude-haiku-5-5", "max_tokens": 5,
        "messages": [{"role": "user", "content": "ping"}]})
    codes.append(r.status_code)
print({c: codes.count(c) for c in set(codes)})   # expect some 429/403 once the quota is used

r = requests.post(URL, headers=H, timeout=30, json={
    "model": "model-not-on-allow-list", "messages": [{"role": "user", "content": "ping"}]})
print("disallowed model ->", r.status_code)        # expect a 4xx error, not a response
Sustituye la URL por la de cada pasarela que evalúes; la prueba es la misma.
Dónde encaja Flatkey
Flatkey es una pasarela gestionada con múltiples modelos: una sola clave y un endpoint compatible con OpenAI en https://router.flatkey.ai/v1 para GPT, Claude, Gemini, Qwen, DeepSeek y otros modelos. Los controles documentados incluyen registros de uso por solicitud con modelo, tokens, coste y clave, exportación a CSV/JSON, un tope de gasto mensual y claves de API por entorno con revocación inmediata. La página de Flatkey para empresas enumera subclaves organizadas en árbol con presupuestos y listas de modelos permitidos, una API de gasto, precios por compromiso de volumen, facturación, un objetivo público de disponibilidad del 99.5%, SOC 2 e ISO 27001 y retención cero del contenido de las solicitudes (según lo publicado el 26 de octubre de 2026). Como con cualquier proveedor, solicita los informes y el DPA y verifica los controles con las pruebas anteriores. Los precios por modelo figuran en la página de precios de Flatkey.
¿Cuánto cuesta una pasarela de IA?
Los modelos de precios varían: las pasarelas de código abierto son de uso gratuito, pero suponen costes de infraestructura y tiempo de ingeniería; las pasarelas en la nube suelen cobrar por solicitud o por unidad, además de lo que pagas por los modelos; las pasarelas gestionadas con múltiples modelos suelen facturar por token de uso del modelo, a veces con cargos de plataforma o descuentos por volumen. Compara el total: tokens del modelo + cargos de la pasarela + tiempo de ingeniería + el ahorro derivado del enrutamiento y las cuotas.
Preguntas frecuentes
¿Qué es una pasarela de IA empresarial?
Es una capa de control centralizada entre las aplicaciones y los proveedores de modelos de IA que ofrece una única API, claves con permisos delimitados, enrutamiento y conmutación por error, cuotas y presupuestos, registros de uso y costes, y políticas de seguridad y datos para toda la organización.
¿Cuál es la diferencia entre una pasarela de IA y una pasarela de API?
Una pasarela de API gestiona las API HTTP por solicitudes. Una pasarela de IA añade límites y costes basados en tokens, enrutamiento de modelos entre múltiples proveedores, streaming, políticas sobre prompts y respuestas, y registros de uso por modelo.
¿Cuánto cuesta una pasarela de IA?
Depende del modelo: código abierto (costes de infraestructura y personal), pasarela en la nube (cargos por uso además de las facturas de los modelos) o pasarela gestionada con múltiples modelos (normalmente precios por token del modelo más posibles cargos de plataforma). Compara el coste total, incluido el tiempo que tu equipo dedica a operarla.
¿Necesito una pasarela de IA si solo utilizo un proveedor?
Puede que al principio no. Cuando intervienen varios equipos, claves o proveedores, o finanzas necesita seguir los costes por equipo y establecer topes, una pasarela suele ahorrar más esfuerzo del que requiere.
¿Cuáles son las mejores pasarelas de IA empresariales?
La elección adecuada depende de tu nube, tus reglas sobre datos y tu equipo. Las categorías habituales son las pasarelas en la nube (Azure APIM, Cloudflare), los proveedores de gestión de API (Kong, MuleSoft), las soluciones de código abierto autoalojadas (LiteLLM) y las pasarelas gestionadas con múltiples modelos (Flatkey, Portkey). Aplica la misma lista de comprobación y las mismas pruebas a cada una.
Fuentes
Verificadas el 26 de octubre de 2026: pasarela de GenAI de Azure APIM, Kong AI Gateway, Cloudflare AI Gateway, proxy de LiteLLM, Amazon Bedrock Guardrails, 10 principales riesgos de OWASP para LLM, Flatkey para empresas.