Si vous recherchez une clé API Open AI, la marche à suivre est simple : créez une clé API de projet dans la plateforme OpenAI, conservez-la sur un serveur ou dans un gestionnaire de secrets, effectuez une petite requête de test côté serveur, puis ajoutez des contrôles de coût et de fiabilité avant l’arrivée d’un trafic réel. La clé est un secret d’authentification — et non une valeur de configuration côté client ni, à elle seule, un plan de production.
OpenAI s’écrit en un seul mot dans sa documentation produit. Ce guide utilise l’expression de recherche avec espace « clé API Open AI » lorsqu’elle aide les personnes à trouver les étapes de configuration dont elles ont besoin.
Réponse rapide : Créez la clé dans le tableau de bord de la plateforme OpenAI, chargez-la sous le nom
OPENAI_API_KEYsur le serveur, utilisez-la avec l’authentification bearer ou un SDK officiel, examinez la tarification et les limites actuelles de l’API, puis préparez la rotation, la journalisation des requêtes et le comportement de nouvelle tentative avant le lancement.
Ce qu’une clé API OpenAI fait — et ne fait pas
Une clé API OpenAI authentifie une application auprès de l’API. Elle permet à la plateforme d’associer une requête à l’organisation et au projet concernés. Elle ne rend pas sûre l’exposition de l’identifiant dans un navigateur, une application mobile, un dépôt public ou un bundle côté client.
Elle ne remplace pas non plus les contrôles opérationnels. Un service de production a toujours besoin d’un responsable de la facturation, de règles de sélection des modèles, de limites de requêtes, d’observabilité, d’un plan de retour en arrière et d’une réponse à la question de savoir ce qui se passe lorsqu’une dépendance est lente ou indisponible. La présentation de l’API d’OpenAI recommande d’examiner les codes d’erreur, les limites de débit et la journalisation des ID de requête avant de commencer le travail de production. Présentation de l’API OpenAI
Comment obtenir une clé API Open AI
- Connectez-vous à la page des clés API de la plateforme OpenAI et sélectionnez l’organisation ou le projet qui doit être propriétaire de l’utilisation.
- Créez une clé API de projet pour la charge de travail. Donnez-lui un nom clair orienté usage, tel que
support-api-prodoustaging-evals. - Définissez une date d’expiration lorsque la plateforme propose cette option. OpenAI recommande une expiration et un processus de rotation régulier pour les clés de projet. Bonnes pratiques de production
- Placez la valeur dans votre environnement local uniquement pour un test de développement de courte durée. Dans les environnements déployés, injectez-la via le magasin de secrets de votre fournisseur d’hébergement ou un gestionnaire de secrets dédié.
- Ne collez jamais la valeur dans une application frontend, un prompt, un ticket, un document partagé ou le contrôle de code source.
La clé API Open AI doit correspondre à une véritable frontière de responsabilité. Utilisez des projets ou des identifiants distincts pour le développement, la préproduction et la production lorsque votre modèle opérationnel requiert des accès, des limites ou une révocation indépendants. Cela facilite le confinement d’une fuite, d’un incident budgétaire ou d’un déploiement.
Intégrer la clé API Open AI sur le serveur
Les SDK officiels d’OpenAI lisent OPENAI_API_KEY depuis l’environnement. L’exemple Node.js suivant conserve l’identifiant hors de la base de code et fait du modèle sélectionné une configuration de déploiement plutôt qu’une hypothèse codée en dur.
npm install openai
export OPENAI_API_KEY="replace-this-locally"
export OPENAI_MODEL="your-approved-model-id"
import OpenAI from "openai";

if (!process.env.OPENAI_API_KEY) {
  throw new Error("OPENAI_API_KEY is not configured");
}

const client = new OpenAI({
  apiKey: process.env.OPENAI_API_KEY,
});

const response = await client.responses.create({
  model: process.env.OPENAI_MODEL,
  input: "Return a one-sentence health check for this integration.",
});

console.log(response.output_text);
Exécutez ceci uniquement depuis un environnement côté serveur. Le guide de démarrage rapide pour développeurs OpenAI présente le même modèle de variable d’environnement et les instructions actuelles d’installation du SDK.
Définir explicitement la frontière côté client
Pour un produit web ou mobile, le navigateur doit appeler votre backend. Votre backend authentifie l’utilisateur, applique les règles de quota et d’abus de votre produit, appelle OpenAI avec le secret et ne renvoie que le résultat dont le client a besoin. Cela évite qu’une seule clé de fournisseur divulguée ne devienne une utilisation sans restriction par des tiers.
Si vous utilisez une fonction serverless, la même règle s’applique : configurez le secret dans l’environnement d’exécution côté serveur de la fonction, et non dans une variable de build visible par le navigateur. Ajoutez un scanner de secrets de dépôt et une vérification pré-commit ou CI afin qu’un commit accidentel soit détecté avant de devenir un incident d’identifiants.
Évaluer le coût d’un flux de travail avec clé API Open AI sans deviner
Ne considérez pas cet article comme une grille tarifaire statique. Les prix de l’API, la disponibilité des modèles et les frais liés aux fonctionnalités peuvent évoluer. Utilisez la page officielle de tarification de l’API pour connaître les tarifs actuels, puis calculez le coût d’une tâche produit terminée — et pas seulement celui d’une ligne de jetons.
| Coût ou contrôle | Décisions à prendre avant le lancement |
|---|---|
| Utilisation des modèles et des tokens | Mesurez des requêtes représentatives, y compris les entrées, les sorties et tout raisonnement ou utilisation d’outils sollicités par votre charge de travail. |
| Frais liés aux fonctionnalités | Vérifiez la tarification actuelle des outils, du stockage ou des modalités que votre application utilise réellement. |
| Nouvelles tentatives | Limitez le nombre de tentatives afin qu’un incident temporaire ne multiplie pas le volume de travail et les coûts. |
| Alertes de dépenses | Définissez un seuil de notification qui atteint la personne en mesure d’agir. |
| Plafond strict de dépenses | Comprenez le compromis en matière d’interruption de service : OpenAI indique que les requêtes affectées par un plafond strict de dépenses renvoient 429 une fois le plafond configuré atteint. |
| Contrôles par utilisateur | Appliquez vos propres quotas au niveau du produit et limites contre les abus avant qu’un utilisateur final ne puisse entraîner une facture inattendue. |
La distinction est importante : une alerte de dépenses vous indique qu’un seuil a été franchi ; elle n’arrête pas le trafic. Un plafond strict peut protéger le budget, mais il peut aussi interrompre une fonctionnalité par ailleurs saine. Testez ce comportement et préparez une solution de repli destinée aux clients avant de vous y fier. Limites de débit et contrôles des dépenses d’OpenAI
Une clé API Open AI est-elle gratuite ?
Créer une clé API n’équivaut pas à recevoir une allocation de production gratuite garantie. Les frais d’API dépendent des modèles et fonctionnalités que vous utilisez, et l’éligibilité du compte, la facturation et les limites peuvent changer. Vérifiez l’état actuel de facturation de votre organisation, les limites d’utilisation et la page de tarification en direct avant de promettre une expérience gratuite aux utilisateurs.
Sécurisez la clé API Open AI tout au long de son cycle de vie
La clé API la plus sûre est utilisée de façon restreinte, surveillée et facile à remplacer. OpenAI indique explicitement de ne pas exposer les clés API dans les navigateurs ou les applications et recommande d’utiliser des variables d’environnement côté serveur ou un service de gestion des clés. Conseils d’OpenAI sur l’authentification
Adoptez ce cycle de vie minimal :
- Créez-la avec un propriétaire. Consignez le projet, le service, l’environnement, l’équipe responsable et la date d’expiration prévue.
- Stockez-la une seule fois. Placez la valeur dans un gestionnaire de secrets ou un secret de déploiement côté serveur ; accordez l’accès au plus petit ensemble pratique de personnes et de charges de travail.
- Utilisez-la via une seule frontière. Laissez les services applicatifs, et non les appareils des utilisateurs finaux, envoyer les requêtes au fournisseur.
- Effectuez la rotation de façon délibérée. Créez la clé de remplacement, déployez-la, vérifiez une requête réelle, puis révoquez l’ancien identifiant.
- Révoquez-la en cas d’exposition. Considérez comme compromise toute clé de fournisseur qui apparaît dans un journal public, un navigateur, un dépôt ou une transcription de conversation. Remplacez-la plutôt que d’essayer de déterminer si elle a été copiée.
Pour une checklist plus complète sur l’inventaire des secrets, la réponse aux fuites et la gouvernance, consultez le guide de Flatkey sur la gestion sécurisée des clés API pour les produits d’IA.
Checklist de production : passer d’une requête fonctionnelle à un service exploitable
Le test le plus utile n’est pas « une invite a-t-elle renvoyé du texte ? » C’est plutôt : « l’équipe peut-elle exploiter ce chemin de requête en toute sécurité lorsque l’utilisation, les défaillances et les coûts sont réels ? »
| Vérification | Terminé lorsque |
|---|---|
| Isolation des identifiants | L’identifiant du fournisseur n’existe que dans le stockage de secrets côté serveur et l’environnement d’exécution du déploiement. |
| Propriété du projet | Un propriétaire désigné peut consulter la facturation, faire tourner l’identifiant et répondre aux incidents. |
| Préparation à la facturation | L’équipe a examiné la tarification actuelle, les limites d’utilisation, les seuils d’alerte et le comportement du plafond strict. |
| Configuration du modèle | Le modèle de production est configuré en dehors du code source et testé sur des tâches représentatives. |
| Télémétrie des requêtes | Vous consignez un ID de corrélation, le résultat, la latence, le modèle, les signaux de tokens/coût à votre disposition et les ID de requête OpenAI lorsqu’ils sont renvoyés. |
| Gestion des limites de débit | Le service observe les en-têtes de limite de débit et respecte Retry-After lorsqu’il est valide. |
| Politique de nouvelles tentatives | Les nouvelles tentatives sont limitées, avec gigue, et réservées aux conditions temporaires — et non aux erreurs de quota, de facturation ou de requête mal formée. |
| Sécurité du déploiement | Un indicateur de fonctionnalité, un déploiement canari ou une procédure de retour en arrière existe avant la mise en production d’un changement de modèle ou d’invite. |
| Contrôles utilisateur | Les utilisateurs finaux disposent de quotas au niveau du produit, d’une authentification et de protections contre les abus adaptées à la fonctionnalité. |
| Procédure d’incident | L’équipe peut révoquer une clé compromise, déployer un remplacement et notifier les propriétaires concernés sans improviser. |
OpenAI recommande de consigner l’en-tête x-request-id pour le dépannage en production. OpenAI distingue également la limitation temporaire du débit des erreurs qui nécessitent une modification de la facturation, du quota ou de la configuration. Les réponses temporaires 429 et les réponses de surcharge 503 nécessitent une gestion différente d’une erreur que vous ne pouvez pas résoudre en effectuant une nouvelle tentative. Pratiques de production d’OpenAI et conseils sur les limites de débit
Lorsqu’une clé de fournisseur unique ne constitue plus toute l’architecture
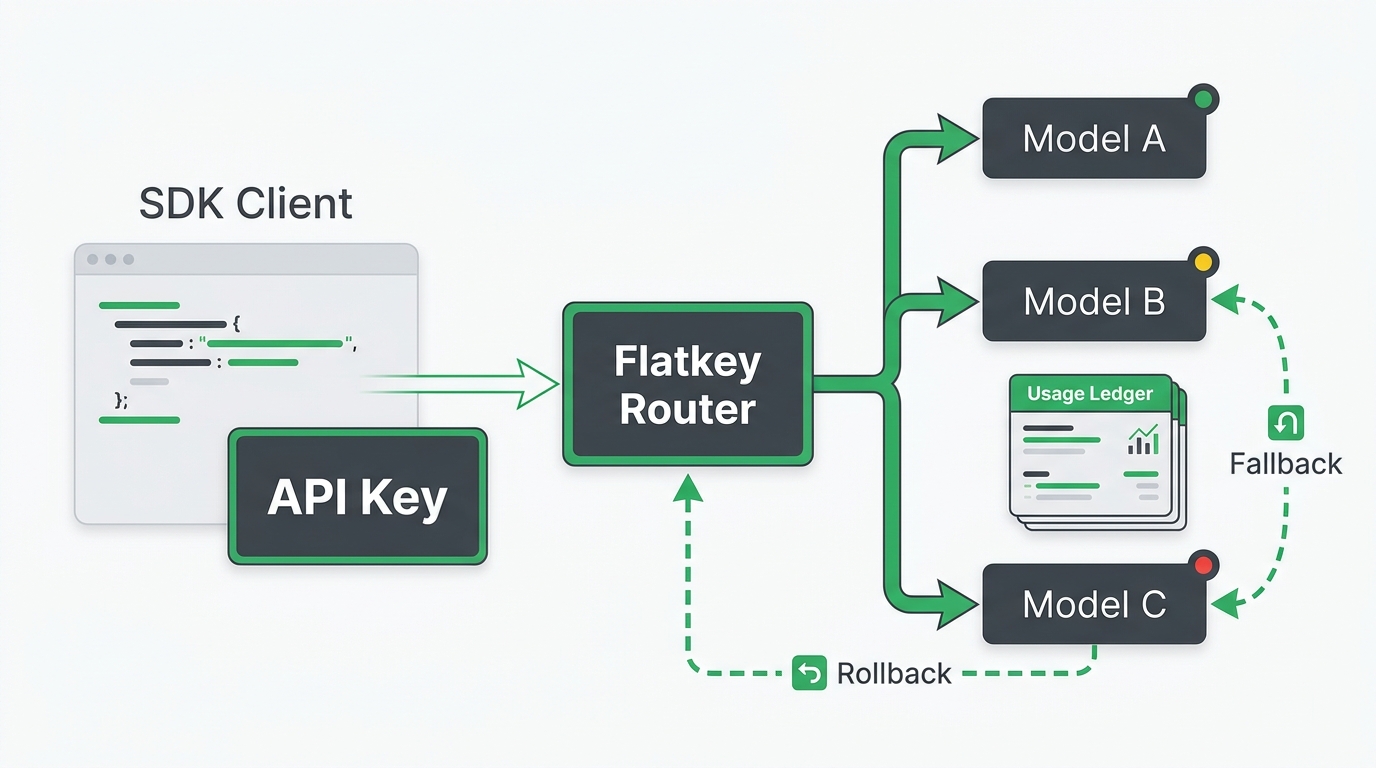
Commencez directement lorsqu’un fournisseur et une charge de travail répondent à vos besoins. À mesure qu’un produit ajoute différents modèles, modalités, régions ou contrôles des coûts clients, le travail passe souvent de « où mettre le secret ? » à « comment gouverner et observer plusieurs services en amont sans modifier chaque client ? »
C’est là qu’une passerelle ou un routeur peut être utile. Le guide de démarrage d’intégration de Flatkey et la liste de contrôle de migration vers une passerelle API compatible avec OpenAI expliquent comment évaluer une surface de compatibilité unique sans supposer que chaque fournisseur présente un comportement identique. Conservez le chemin OpenAI direct et ses tests intacts pendant que vous validez le streaming, les outils, les erreurs, les limites de débit et les capacités propres aux modèles.
FAQ
Où créer une clé API ?
Créez-la dans les paramètres de clés API de la plateforme OpenAI, pour l’organisation ou le projet approprié. Le guide de démarrage rapide pour développeurs officiel renvoie vers le processus de création actuel.
Puis-je utiliser une clé API dans du JavaScript de navigateur ou une application mobile ?
Non. Ne livrez pas un secret de fournisseur dans un environnement contrôlé par le client. Acheminez la requête par votre backend, où la clé reste dans un magasin de secrets côté serveur et où vos propres règles d’authentification et de quota peuvent s’exécuter en premier.
Pourquoi ma requête avec une clé API renvoie-t-elle 429 ?
Inspectez d’abord le corps de la réponse et les en-têtes. Un 429 peut indiquer une limite de débit temporaire, mais il peut aussi refléter une condition de dépenses, de quota ou de facturation que les nouvelles tentatives ne résoudront pas. Respectez Retry-After pour un délai temporaire valide, utilisez un backoff exponentiel borné avec gigue lorsque c’est approprié, et transmettez les erreurs nécessitant une action au responsable. Le guide des limites de débit d’OpenAI présente les distinctions actuelles.
Chaque ingénieur doit-il partager une seule clé API ?
Évitez les identifiants de production partagés sans responsable désigné. Séparez les clés ou les projets par environnement et par service lorsque cela est pratique, attribuez un responsable et effectuez une rotation selon un calendrier planifié. Vous réduisez ainsi le rayon d’impact et obtenez une piste d’audit claire lorsqu’une clé doit être remplacée.
Prochaine étape
Commencez par faire fonctionner la clé API Open AI avec une petite requête côté serveur. Ensuite, réalisez les tâches peu passionnantes qui évitent des incidents coûteux : séparer les environnements, désigner un responsable, vérifier régulièrement les tarifs, configurer des alertes de dépenses, prévoir un processus de rotation, utiliser des identifiants de requête et tester le comportement de nouvelle tentative. Si le problème suivant est l’accès à plusieurs modèles plutôt qu’une configuration directe d’OpenAI, consultez le guide de démarrage rapide de Flatkey avant de modifier une intégration cliente existante.