如果您正在寻找 Open AI API 密钥,实际操作路径很简单:在 OpenAI Platform 中创建项目 API 密钥,将其保存在服务器或密钥管理器中,发起一次小型服务端测试请求,并在真实流量到来之前添加成本和可靠性控制。该密钥是一项身份验证机密,而不是客户端配置值,也不能单独构成生产计划。
在 OpenAI 的产品文档中,OpenAI 拼写为一个单词。本指南会在有助于用户找到所需设置步骤时使用带空格的搜索短语“Open AI API 密钥”。
快速回答:在 OpenAI Platform 控制台中创建密钥,在服务器上将其加载为
OPENAI_API_KEY,通过 Bearer 身份验证或官方 SDK 使用它,查看当前 API 定价和限制,然后在上线前准备好轮换、请求日志记录和重试行为。
OpenAI API 密钥的作用与不作用
OpenAI API 密钥用于向 API 验证应用程序的身份。它使平台能够将请求关联到相应的组织和项目。它并不意味着可以安全地在浏览器、移动应用、公共代码库或客户端捆绑包中暴露该凭据。
它也不能替代运营控制。生产服务仍需要计费负责人、模型选择规则、请求限制、可观测性、回滚路径,以及在依赖项缓慢或不可用时的应对方案。OpenAI 的 API 概述建议在开始生产工作之前查看错误代码、速率限制和请求 ID 日志记录。OpenAI API 概述
如何获取 Open AI API 密钥
- 登录 OpenAI Platform API 密钥页面,并选择应拥有相关使用量的组织或项目。
- 为该工作负载创建一个项目 API 密钥。为其提供清晰、面向用途的名称,例如
support-api-prod或staging-evals。 - 当平台提供该选项时,设置到期日期。OpenAI 建议为项目密钥设置过期时间并建立定期轮换流程。生产最佳实践
- 仅将该值放入本地环境中,用于短期开发测试。在已部署的环境中,请通过托管服务提供商的密钥存储或专用密钥管理器注入该值。
- 切勿将该值粘贴到前端应用、提示词、工单、共享文档或源代码控制系统中。
Open AI API 密钥应对应真实的所有权边界。当您的运营模型需要独立的访问权限、限制或撤销能力时,请为开发、预发布和生产环境使用不同的项目或凭据。这能让密钥泄露、预算事件或发布问题更容易得到控制。
在服务器上集成 Open AI API 密钥
OpenAI 的官方 SDK 会从环境中读取 OPENAI_API_KEY。以下 Node.js 示例将凭据保留在代码库之外,并使所选模型成为部署配置,而非硬编码的假设。
npm install openai
export OPENAI_API_KEY="replace-this-locally"
export OPENAI_MODEL="your-approved-model-id"
import OpenAI from "openai";

if (!process.env.OPENAI_API_KEY) {
  throw new Error("OPENAI_API_KEY is not configured");
}

const client = new OpenAI({
  apiKey: process.env.OPENAI_API_KEY,
});

const response = await client.responses.create({
  model: process.env.OPENAI_MODEL,
  input: "Return a one-sentence health check for this integration.",
});

console.log(response.output_text);
仅从服务端环境运行此代码。OpenAI 开发者快速入门展示了相同的环境变量模式和当前 SDK 安装说明。
明确客户端边界
对于 Web 或移动产品,浏览器应调用您的后端。您的后端负责验证用户身份、应用产品的配额和滥用规则、使用该机密调用 OpenAI,并且仅返回客户端所需的结果。这样可以避免一个泄露的提供商密钥被用于不受限制的第三方使用。
如果您使用无服务器函数,同样的规则也适用:在函数的服务端运行时中配置该机密,而不是在浏览器可见的构建变量中配置。添加代码库密钥扫描器以及 pre-commit 或 CI 检查,以便在意外提交演变为凭据事件之前将其捕获。
无需猜测地估算 Open AI API 密钥工作流的价格
不要将本文视为静态价目表。API 价格、模型可用性和功能费用可能会发生变化。请使用官方 API 定价页面获取当前费率,然后计算完成一项产品任务的成本,而不只是计算单个 Token 项目。
| 成本或控制项 | 上线前需要决定的事项 |
|---|---|
| 模型和令牌使用量 | 衡量具有代表性的请求,包括输入、输出,以及你的工作负载调用的任何推理或工具使用。 |
| 功能费用 | 查看你的应用实际使用的工具、存储或模态的当前定价。 |
| 重试 | 限制重试次数,避免短暂事件成倍增加工作负载量和成本。 |
| 支出提醒 | 设置能通知到有权采取行动的人员的阈值。 |
| 硬性支出限额 | 了解服务中断的权衡:OpenAI 表示,达到配置上限后,受硬性支出限额影响的请求将返回 429。 |
| 每用户控制 | 在最终用户可能产生意外账单之前,应用你自己的产品级配额和滥用限制。 |
这一区别很重要:支出提醒会告知你某个阈值已被超过;它不会停止流量。硬性限额可以保护预算,但也可能停止原本健康的功能。在依赖它之前,请测试这种行为并准备面向客户的回退方案。OpenAI 速率限制和支出控制
Open AI API 密钥免费吗?
创建 API 密钥并不等同于获得有保证的免费生产额度。API 费用取决于你使用的模型和功能,账户资格、计费和限制也可能发生变化。在向用户承诺免费体验之前,请核实你所在组织当前的计费状态、使用限制和实时定价页面。
在 Open AI API 密钥的整个生命周期中确保其安全
最安全的 API 密钥是使用范围有限、受到监控且易于替换的密钥。OpenAI 明确表示,不要在浏览器或应用中暴露 API 密钥,并建议使用服务器端环境变量或密钥管理服务。OpenAI 身份验证指南
遵循以下最低生命周期要求:
- 创建时指定所有者。记录项目、服务、环境、负责团队和预期到期时间。
- 仅存储一次。将该值放入密钥管理器或服务器端部署密钥中;只向实际所需的最小人员和工作负载集合授予访问权限。
- 通过单一边界使用。让应用服务而非最终用户设备发送提供商请求。
- 有计划地轮换。创建替代密钥,部署它,验证真实请求,然后撤销旧凭据。
- 暴露后撤销。如果提供商密钥出现在公开日志、浏览器、代码仓库或聊天记录中,应将其视为已泄露。直接替换它,而不是试图确定它是否被复制。
有关更全面的密钥清单、泄露响应和治理检查清单,请参阅 Flatkey 的AI 产品 API 密钥安全管理指南。
生产检查清单:从可用请求到可运营服务
最有用的测试不是“一个提示是否返回了文本?”,而是“当使用量、故障和成本成为现实后,团队能否安全地运营这条请求路径?”
| 检查项 | 完成标准 |
|---|---|
| 凭据隔离 | 提供商凭据仅存在于服务器端密钥存储和部署运行时中。 |
| 项目所有权 | 指定的所有者可以查看计费、轮换凭据并响应事件。 |
| 计费准备情况 | 团队已审查当前定价、使用限制、提醒阈值和硬性限额行为。 |
| 模型配置 | 生产模型在源代码之外进行配置,并已针对具有代表性的任务进行测试。 |
| 请求遥测 | 你会记录关联 ID、结果、延迟、模型、你可获得的令牌/成本信号,以及返回时的 OpenAI 请求 ID。 |
| 速率限制处理 | 服务会监测速率限制标头,并在其有效时遵循 Retry-After。 |
| 重试策略 | 重试次数有限、采用抖动,并且仅限于临时状况——不适用于配额、计费或格式错误请求的错误。 |
| 发布安全性 | 在推广模型或提示变更之前,已具备功能开关、金丝雀发布或回滚程序。 |
| 用户控制 | 最终用户拥有适合该功能的产品级配额、身份验证和滥用防护。 |
| 事件处理路径 | 团队无需临时应对,即可撤销已泄露的密钥、部署替代密钥并通知受影响的所有者。 |
OpenAI 建议记录 x-request-id 标头以进行生产环境故障排查。它还区分了临时速率限制和需要更改计费、配额或配置的错误。临时 429 响应和过载 503 响应,需要与无法通过重试解决的错误采取不同的处理方式。OpenAI 生产实践和速率限制指南
单一提供商密钥不再是整个架构之时
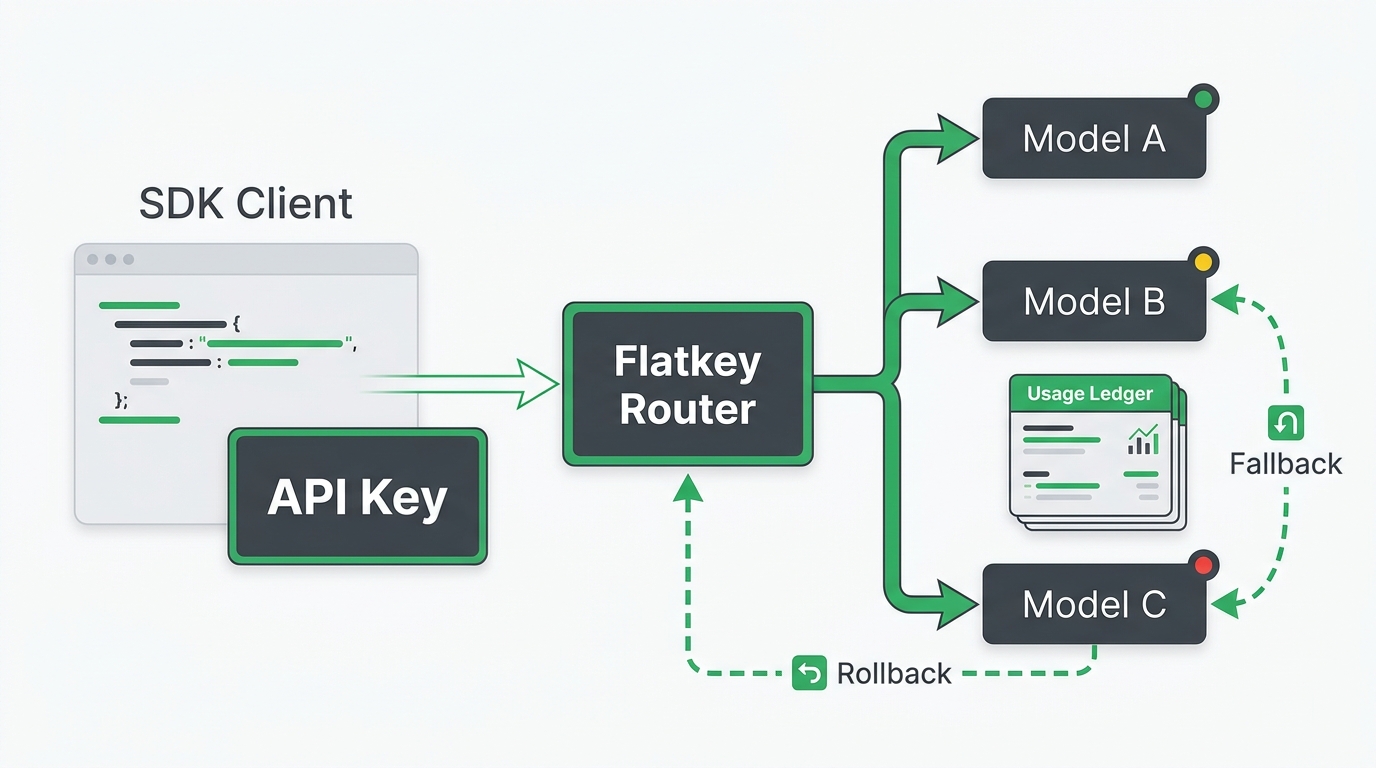
当一个提供商和一种工作负载即可满足需求时,可以直接开始。随着产品加入不同的模型、模态、区域或客户成本控制需求,问题往往会从“我该把密钥放在哪里?”转变为“如何在不改动每个客户端的情况下,治理并观测多个上游服务?”
这正是网关或路由器能够发挥作用的地方。Flatkey 的集成入门指南和兼容 OpenAI 的 API 网关迁移检查清单说明了如何评估单一兼容接口,同时不假设每个提供商的行为都完全相同。在验证流式传输、工具、错误、速率限制和模型特定能力时,请保持直接调用 OpenAI 的路径及其测试完好无损。
常见问题
在哪里创建 API 密钥?
请在对应组织或项目的 OpenAI Platform API 密钥设置中创建。官方开发者快速入门链接至当前的创建流程。
我可以在浏览器 JavaScript 或移动应用中使用 API 密钥吗?
不可以。不要将提供商密钥交付到由客户端控制的环境中。应通过后端路由请求,在后端将密钥保存在服务器端密钥存储中,并优先执行你自己的身份验证和配额规则。
为什么我的 API 密钥请求返回 429?
首先检查响应正文和响应头。429 可能表示临时速率限制,但也可能反映重试无法解决的支出、配额或计费状况。对于有效的临时延迟,请遵循 Retry-After;在适当情况下,使用带抖动的有界指数退避;并将需要采取操作的错误路由给负责人。OpenAI 的速率限制指南说明了当前的具体区别。
每位工程师都应该共用一个 API 密钥吗?
避免使用没有明确负责人的共享生产凭据。在可行的情况下,按环境和服务分离密钥或项目,指定负责人,并按计划轮换。这样可以缩小影响范围,并在必须更换密钥时保留清晰的审计记录。
下一步
先通过一个小型服务器端请求让 Open AI API 密钥正常工作。然后完成那些看似枯燥、却能避免高成本事故的事项:分离环境、指定负责人、检查当前定价、设置支出提醒、建立轮换路径、使用请求 ID,以及测试重试行为。如果下一个问题是多模型访问而非直接设置 OpenAI,请在更改现有客户端集成之前阅读 Flatkey 快速入门。