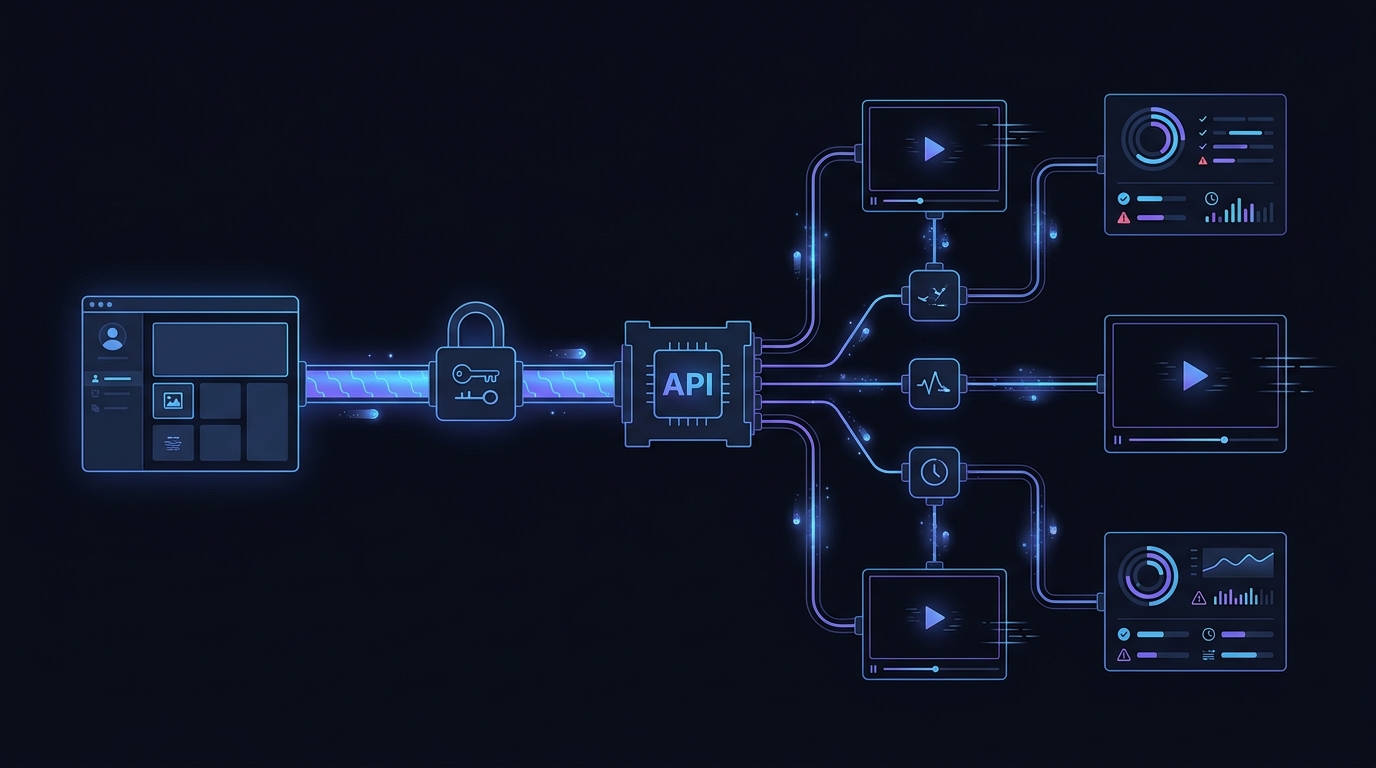
Nếu bạn đang tìm kiếm một khóa API Open AI, lộ trình thực tế rất đơn giản: tạo khóa API dự án trong OpenAI Platform, lưu khóa trên máy chủ hoặc trong trình quản lý bí mật, thực hiện một yêu cầu kiểm thử nhỏ ở phía máy chủ, rồi bổ sung các biện pháp kiểm soát chi phí và độ tin cậy trước khi lưu lượng truy cập thực đến. Khóa này là một bí mật xác thực—không phải giá trị cấu hình phía máy khách và cũng không tự nó là một gói production.
Trong tài liệu sản phẩm, OpenAI được viết liền thành một từ. Hướng dẫn này sử dụng cụm từ tìm kiếm có khoảng trắng “Open AI API key” khi điều đó giúp mọi người tìm được các bước thiết lập cần thiết.
Trả lời nhanh: Tạo khóa trong bảng điều khiển OpenAI Platform, nạp khóa dưới dạng
OPENAI_API_KEYtrên máy chủ, sử dụng khóa với xác thực bearer hoặc SDK chính thức, xem xét giá API và các giới hạn hiện tại, sau đó chuẩn bị quy trình xoay vòng khóa, ghi nhật ký yêu cầu và hành vi thử lại trước khi ra mắt.
Khóa API OpenAI làm được gì—và không làm được gì
Khóa API OpenAI xác thực một ứng dụng với API. Khóa cho phép nền tảng liên kết một yêu cầu với tổ chức và dự án tương ứng. Khóa không khiến việc để lộ thông tin xác thực trong trình duyệt, ứng dụng di động, kho mã công khai hoặc gói phía máy khách trở nên an toàn.
Khóa cũng không thay thế các biện pháp kiểm soát vận hành. Một dịch vụ production vẫn cần người phụ trách thanh toán, quy tắc chọn mô hình, giới hạn yêu cầu, khả năng quan sát, phương án rollback và câu trả lời cho tình huống phụ thuộc bị chậm hoặc không khả dụng. Phần tổng quan API của OpenAI khuyến nghị xem xét mã lỗi, giới hạn tốc độ và ghi nhật ký request ID trước khi bắt đầu công việc production. Tổng quan API OpenAI
Cách lấy khóa API Open AI
- Đăng nhập vào trang khóa API của OpenAI Platform và chọn tổ chức hoặc dự án sẽ sở hữu mức sử dụng.
- Tạo một khóa API dự án cho khối lượng công việc. Đặt tên rõ ràng theo mục đích, chẳng hạn như
support-api-prodhoặcstaging-evals. - Đặt ngày hết hạn khi nền tảng cung cấp tùy chọn đó. OpenAI khuyến nghị đặt thời hạn và thực hiện quy trình xoay vòng thường xuyên cho các khóa dự án. Các phương pháp hay nhất cho production
- Chỉ đặt giá trị trong môi trường cục bộ của bạn cho một bài kiểm thử phát triển ngắn hạn. Trong các môi trường đã triển khai, hãy chèn giá trị thông qua kho bí mật của nhà cung cấp hosting hoặc một trình quản lý bí mật chuyên dụng.
- Không bao giờ dán giá trị này vào ứng dụng frontend, prompt, ticket, tài liệu dùng chung hoặc hệ thống kiểm soát mã nguồn.
Khóa API Open AI phải tương ứng với một ranh giới sở hữu thực tế. Hãy sử dụng các dự án hoặc thông tin xác thực riêng biệt cho môi trường phát triển, staging và production khi mô hình vận hành của bạn cần quyền truy cập, giới hạn hoặc khả năng thu hồi độc lập. Điều đó giúp việc cô lập rò rỉ, sự cố ngân sách hoặc đợt rollout trở nên dễ dàng hơn.
Tích hợp khóa API Open AI trên máy chủ
Các SDK chính thức của OpenAI đọc OPENAI_API_KEY từ môi trường. Ví dụ Node.js dưới đây giữ thông tin xác thực ngoài codebase và biến mô hình được chọn thành cấu hình triển khai thay vì một giả định được hard-code.
npm install openai
export OPENAI_API_KEY="replace-this-locally"
export OPENAI_MODEL="your-approved-model-id"
import OpenAI from "openai";

if (!process.env.OPENAI_API_KEY) {
  throw new Error("OPENAI_API_KEY is not configured");
}

const client = new OpenAI({
  apiKey: process.env.OPENAI_API_KEY,
});

const response = await client.responses.create({
  model: process.env.OPENAI_MODEL,
  input: "Return a one-sentence health check for this integration.",
});

console.log(response.output_text);
Chỉ chạy đoạn này từ môi trường phía máy chủ. hướng dẫn nhanh dành cho nhà phát triển OpenAI trình bày cùng mẫu biến môi trường và các hướng dẫn cài đặt SDK hiện tại.
Xác định rõ ràng ranh giới máy khách
Đối với sản phẩm web hoặc di động, trình duyệt phải gọi backend của bạn. Backend của bạn xác thực người dùng, áp dụng các quy tắc về hạn ngạch và chống lạm dụng của sản phẩm, gọi OpenAI bằng bí mật và chỉ trả về kết quả mà máy khách cần. Điều này tránh biến một khóa nhà cung cấp bị rò rỉ thành khả năng sử dụng không hạn chế của bên thứ ba.
Nếu bạn sử dụng hàm serverless, quy tắc tương tự cũng áp dụng: cấu hình bí mật trong runtime phía máy chủ của hàm, không phải trong biến build hiển thị cho trình duyệt. Hãy thêm trình quét bí mật kho mã và bước kiểm tra pre-commit hoặc CI để một lần commit vô ý được phát hiện trước khi trở thành sự cố thông tin xác thực.
Định giá quy trình dùng khóa API Open AI mà không phỏng đoán
Đừng coi bài viết này là bảng giá cố định. Giá API, tính khả dụng của mô hình và phí tính năng có thể thay đổi. Hãy dùng trang giá API chính thức để xem mức giá hiện tại, sau đó tính chi phí của một tác vụ sản phẩm hoàn chỉnh—không chỉ một hạng mục token.
| Chi phí hoặc biện pháp kiểm soát | Những điều cần quyết định trước khi ra mắt |
|---|---|
| Mức sử dụng mô hình và token | Đo lường các request đại diện, bao gồm đầu vào, đầu ra và mọi hoạt động suy luận hoặc sử dụng công cụ mà workload của bạn kích hoạt. |
| Phí tính năng | Kiểm tra giá hiện hành của các công cụ, dịch vụ lưu trữ hoặc phương thức mà ứng dụng của bạn thực sự sử dụng. |
| Thử lại | Giới hạn số lần thử lại để một sự cố nhất thời không làm tăng gấp nhiều lần khối lượng workload và chi phí. |
| Cảnh báo chi tiêu | Đặt ngưỡng thông báo để cảnh báo đến được người có thể xử lý. |
| Giới hạn chi tiêu cứng | Hiểu rõ sự đánh đổi về nguy cơ gián đoạn: OpenAI cho biết các request chịu ảnh hưởng của giới hạn chi tiêu cứng sẽ trả về 429 khi đạt đến mức trần đã cấu hình. |
| Kiểm soát theo người dùng | Áp dụng hạn ngạch ở cấp sản phẩm và giới hạn chống lạm dụng của riêng bạn trước khi người dùng cuối có thể gây ra hóa đơn ngoài dự kiến. |
Sự khác biệt này rất quan trọng: cảnh báo chi tiêu cho bạn biết một ngưỡng đã bị vượt qua; nó không dừng lưu lượng. Giới hạn cứng có thể bảo vệ ngân sách, nhưng cũng có thể khiến một tính năng vốn đang hoạt động bình thường ngừng hoạt động. Hãy kiểm thử hành vi đó và chuẩn bị phương án dự phòng cho khách hàng trước khi dựa vào giới hạn này. Giới hạn tốc độ và kiểm soát chi tiêu của OpenAI
Khóa API OpenAI có miễn phí không?
Tạo khóa API không đồng nghĩa với việc được đảm bảo có hạn mức sử dụng production miễn phí. Phí API phụ thuộc vào các mô hình và tính năng bạn sử dụng; điều kiện tài khoản, thông tin thanh toán và các giới hạn có thể thay đổi. Hãy xác minh trạng thái thanh toán hiện tại của tổ chức, giới hạn sử dụng và trang giá cập nhật trước khi hứa hẹn mang lại trải nghiệm miễn phí cho người dùng.
Bảo mật khóa API OpenAI trong suốt vòng đời
Khóa API an toàn nhất là khóa được sử dụng trong phạm vi hẹp, được giám sát và dễ thay thế. OpenAI nêu rõ không được để lộ khóa API trong trình duyệt hoặc ứng dụng, đồng thời khuyến nghị sử dụng biến môi trường phía máy chủ hoặc dịch vụ quản lý khóa. Hướng dẫn xác thực của OpenAI
Áp dụng quy trình vòng đời tối thiểu sau:
- Tạo khóa có người chịu trách nhiệm. Ghi lại dự án, dịch vụ, môi trường, nhóm chịu trách nhiệm và thời điểm hết hạn dự kiến.
- Lưu trữ tại một nơi. Đưa giá trị khóa vào trình quản lý thông tin bí mật hoặc kho thông tin bí mật triển khai phía máy chủ; chỉ cấp quyền truy cập cho số người và workload ít nhất có thể.
- Sử dụng qua một ranh giới duy nhất. Để các dịch vụ ứng dụng, thay vì thiết bị của người dùng cuối, gửi request đến nhà cung cấp.
- Luân chuyển có kế hoạch. Tạo khóa thay thế, triển khai, xác minh bằng một request thực tế, rồi thu hồi thông tin xác thực cũ.
- Thu hồi khi bị lộ. Coi khóa của nhà cung cấp xuất hiện trong log công khai, trình duyệt, kho mã nguồn hoặc bản ghi hội thoại là đã bị xâm phạm. Hãy thay thế khóa thay vì cố xác định xem nó đã bị sao chép hay chưa.
Để tham khảo danh sách kiểm tra rộng hơn về kiểm kê thông tin bí mật, ứng phó rò rỉ và quản trị, hãy xem hướng dẫn của Flatkey về quản lý khóa API an toàn cho sản phẩm AI.
Danh sách kiểm tra production: từ một request hoạt động đến một dịch vụ có thể vận hành
Phép kiểm tra hữu ích nhất không phải là “một prompt có trả về văn bản không?” mà là “nhóm có thể vận hành luồng request này một cách an toàn khi mức sử dụng, sự cố và chi phí phát sinh trong thực tế không?”
| Hạng mục kiểm tra | Hoàn thành khi |
|---|---|
| Cô lập thông tin xác thực | Thông tin xác thực của nhà cung cấp chỉ tồn tại trong kho lưu trữ thông tin bí mật phía máy chủ và môi trường runtime triển khai. |
| Trách nhiệm đối với dự án | Có người chịu trách nhiệm được chỉ định, có thể xem thông tin thanh toán, luân chuyển thông tin xác thực và ứng phó sự cố. |
| Sẵn sàng về thanh toán | Nhóm đã xem xét giá hiện hành, giới hạn sử dụng, ngưỡng cảnh báo và hành vi khi chạm giới hạn cứng. |
| Cấu hình mô hình | Mô hình production được cấu hình bên ngoài mã nguồn và được kiểm thử trên các tác vụ đại diện. |
| Dữ liệu giám sát request | Bạn ghi log mã tương quan, kết quả, độ trễ, mô hình, các chỉ số token/chi phí có sẵn và ID request của OpenAI khi được trả về. |
| Xử lý giới hạn tốc độ | Dịch vụ theo dõi các header giới hạn tốc độ và tuân theo Retry-After khi giá trị này hợp lệ. |
| Chính sách thử lại | Số lần thử lại được giới hạn, có độ trễ ngẫu nhiên và chỉ áp dụng cho các tình trạng tạm thời, không áp dụng cho lỗi hạn ngạch, thanh toán hoặc request sai định dạng. |
| An toàn khi triển khai | Có cờ tính năng, triển khai canary hoặc quy trình rollback trước khi đưa thay đổi về mô hình hoặc prompt vào production. |
| Kiểm soát người dùng | Người dùng cuối được áp dụng hạn ngạch ở cấp sản phẩm, cơ chế xác thực và bảo vệ chống lạm dụng phù hợp với tính năng. |
| Quy trình xử lý sự cố | Nhóm có thể thu hồi khóa bị xâm phạm, triển khai khóa thay thế và thông báo cho những người chịu trách nhiệm bị ảnh hưởng mà không phải ứng biến. |
OpenAI khuyến nghị ghi log header x-request-id để khắc phục sự cố trong production. OpenAI cũng phân biệt việc bị giới hạn tốc độ tạm thời với các lỗi cần thay đổi thanh toán, hạn ngạch hoặc cấu hình. Các phản hồi 429 tạm thời và 503 do quá tải cần được xử lý khác với những lỗi không thể giải quyết bằng cách thử lại. Các thực hành production của OpenAI và hướng dẫn về giới hạn tốc độ
Khi một khóa của một nhà cung cấp không còn là toàn bộ kiến trúc
Bắt đầu trực tiếp khi một nhà cung cấp và một khối lượng công việc đáp ứng nhu cầu của bạn. Khi một sản phẩm bổ sung các mô hình, phương thức, khu vực hoặc biện pháp kiểm soát chi phí khách hàng khác nhau, công việc thường chuyển từ “tôi đặt bí mật ở đâu?” sang “làm thế nào để tôi quản trị và quan sát nhiều upstream mà không phải thay đổi mọi client?”
Đó là lúc gateway hoặc router có thể hữu ích. hướng dẫn khởi đầu tích hợp và danh sách kiểm tra chuyển đổi sang API gateway tương thích OpenAI của Flatkey giải thích cách đánh giá một bề mặt tương thích duy nhất mà không giả định rằng mọi nhà cung cấp đều có hành vi giống hệt nhau. Giữ nguyên đường dẫn OpenAI trực tiếp và các kiểm thử của nó trong khi bạn xác thực streaming, công cụ, lỗi, giới hạn tốc độ và các khả năng riêng theo mô hình.
Câu hỏi thường gặp
Tôi tạo khóa API ở đâu?
Hãy tạo khóa trong phần cài đặt khóa API của OpenAI Platform cho tổ chức hoặc dự án phù hợp. hướng dẫn nhanh dành cho nhà phát triển chính thức có liên kết đến quy trình tạo hiện tại.
Tôi có thể sử dụng khóa API trong JavaScript trên trình duyệt hoặc ứng dụng di động không?
Không. Không đưa bí mật của nhà cung cấp vào môi trường do client kiểm soát. Định tuyến yêu cầu qua backend của bạn, nơi khóa được lưu trong kho bí mật phía máy chủ và các quy tắc xác thực cũng như hạn mức của riêng bạn có thể được thực thi trước.
Vì sao yêu cầu khóa API của tôi trả về 429?
Trước tiên, hãy kiểm tra nội dung phản hồi và các header. Mã 429 có thể phản ánh giới hạn tốc độ tạm thời, nhưng cũng có thể phản ánh điều kiện chi tiêu, hạn ngạch hoặc thanh toán mà việc thử lại không thể khắc phục. Tuân theo Retry-After đối với khoảng chờ tạm thời hợp lệ, sử dụng exponential backoff có giới hạn kèm jitter khi phù hợp, và chuyển các lỗi yêu cầu hành động đến chủ sở hữu. hướng dẫn về giới hạn tốc độ của OpenAI nêu các phân biệt hiện tại.
Mọi kỹ sư có nên dùng chung một khóa API không?
Tránh sử dụng thông tin xác thực production dùng chung mà không có chủ sở hữu. Khi khả thi, hãy tách khóa hoặc dự án theo môi trường và dịch vụ, chỉ định chủ sở hữu, và luân phiên khóa theo lịch đã lên kế hoạch. Điều đó giúp giảm phạm vi ảnh hưởng và tạo dấu vết kiểm toán rõ ràng khi một khóa cần được thay thế.
Bước tiếp theo
Trước tiên, hãy làm cho khóa API Open AI hoạt động với một yêu cầu nhỏ ở phía máy chủ. Sau đó, thực hiện các phần nhàm chán nhưng giúp ngăn ngừa các sự cố tốn kém: tách riêng môi trường, chỉ định chủ sở hữu, kiểm tra giá hiện tại, cảnh báo chi tiêu, quy trình luân phiên, ID yêu cầu và hành vi thử lại đã được kiểm thử. Nếu vấn đề tiếp theo là truy cập đa mô hình thay vì thiết lập OpenAI trực tiếp, hãy xem hướng dẫn nhanh Flatkey trước khi thay đổi một tích hợp client hiện có.