Si busca una clave de API de OpenAI, el camino práctico es sencillo: cree una clave de API de proyecto en la plataforma de OpenAI, guárdela en un servidor o en un gestor de secretos, realice una pequeña solicitud de prueba del lado del servidor y añada controles de costes y fiabilidad antes de que llegue tráfico real. La clave es un secreto de autenticación; no es un valor de configuración del lado del cliente ni un plan de producción por sí sola.
OpenAI se escribe como una sola palabra en la documentación de sus productos. Esta guía utiliza la frase de búsqueda con espacio «clave de API de Open AI» cuando ayuda a las personas a encontrar los pasos de configuración que necesitan.
Respuesta rápida: Cree la clave en el panel de la plataforma de OpenAI, cárguela como
OPENAI_API_KEYen el servidor, úsela con autenticación bearer o un SDK oficial, revise los precios y límites actuales de la API, y después prepare la rotación, el registro de solicitudes y el comportamiento de reintentos antes del lanzamiento.
Qué hace y qué no hace una clave de API de OpenAI
Una clave de API de OpenAI autentica una aplicación ante la API. Permite que la plataforma asocie una solicitud con la organización y el proyecto aplicables. No hace que sea seguro exponer la credencial en un navegador, una aplicación móvil, un repositorio público o un paquete del lado del cliente.
Tampoco sustituye los controles operativos. Un servicio de producción sigue necesitando un responsable de facturación, reglas de selección de modelos, límites de solicitudes, observabilidad, una vía de reversión y una respuesta sobre qué ocurre cuando una dependencia es lenta o no está disponible. La descripción general de la API de OpenAI recomienda revisar los códigos de error, los límites de tasa y el registro de ID de solicitudes antes de iniciar el trabajo de producción. Descripción general de la API de OpenAI
Cómo obtener una clave de API de Open AI
- Inicie sesión en la página de claves de API de la plataforma de OpenAI y seleccione la organización o el proyecto que debe ser propietario del uso.
- Cree una clave de API de proyecto para la carga de trabajo. Asígnele un nombre claro y orientado a su propósito, como
support-api-prodostaging-evals. - Establezca una fecha de expiración cuando la plataforma ofrezca esa opción. OpenAI recomienda establecer una expiración y contar con un proceso de rotación regular para las claves de proyecto. Prácticas recomendadas para producción
- Coloque el valor en su entorno local únicamente para una prueba de desarrollo de corta duración. En entornos implementados, inyéctelo mediante el almacén de secretos de su proveedor de alojamiento o un gestor de secretos especializado.
- Nunca pegue el valor en una aplicación de frontend, un prompt, un ticket, un documento compartido ni en el control de código fuente.
La clave de API de Open AI debe corresponder a un límite de propiedad real. Utilice proyectos o credenciales independientes para desarrollo, preparación y producción cuando su modelo operativo requiera acceso, límites o revocación independientes. Esto facilita contener una filtración, un incidente de presupuesto o un despliegue.
Integre la clave de API de Open AI en el servidor
Los SDK oficiales de OpenAI leen OPENAI_API_KEY desde el entorno. El siguiente ejemplo de Node.js mantiene la credencial fuera de la base de código y convierte el modelo seleccionado en una configuración de despliegue, en lugar de una suposición codificada de forma fija.
npm install openai
export OPENAI_API_KEY="replace-this-locally"
export OPENAI_MODEL="your-approved-model-id"
import OpenAI from "openai";

if (!process.env.OPENAI_API_KEY) {
  throw new Error("OPENAI_API_KEY is not configured");
}

const client = new OpenAI({
  apiKey: process.env.OPENAI_API_KEY,
});

const response = await client.responses.create({
  model: process.env.OPENAI_MODEL,
  input: "Return a one-sentence health check for this integration.",
});

console.log(response.output_text);
Ejecute esto únicamente desde un entorno del lado del servidor. La guía de inicio rápido para desarrolladores de OpenAI muestra el mismo patrón de variable de entorno y las instrucciones actuales de instalación del SDK.
Mantenga explícito el límite del cliente
En un producto web o móvil, el navegador debe llamar a su backend. Su backend autentica al usuario, aplica las reglas de cuota y abuso de su producto, llama a OpenAI con el secreto y devuelve solo el resultado que necesita el cliente. Esto evita convertir una clave de proveedor filtrada en un uso ilimitado por parte de terceros.
Si utiliza una función sin servidor, se aplica la misma regla: configure el secreto en el entorno de ejecución del lado del servidor de la función, no en una variable de compilación visible para el navegador. Añada un escáner de secretos del repositorio y una comprobación previa al commit o de CI para detectar un commit accidental antes de que se convierta en un incidente de credenciales.
Calcule el precio de un flujo de trabajo con clave de API de Open AI sin hacer suposiciones
No trate este artículo como una lista de precios estática. Los precios de la API, la disponibilidad de modelos y los cargos por funciones pueden cambiar. Utilice la página oficial de precios de la API para consultar las tarifas actuales y, después, calcule el coste de una tarea de producto completada, no solo de un elemento de tokens.
| Coste o control | Qué decidir antes del lanzamiento |
|---|---|
| Uso de modelos y tokens | Mida solicitudes representativas, incluidas la entrada, la salida y cualquier uso de razonamiento o herramientas que invoque su carga de trabajo. |
| Cargos por funcionalidades | Revise los precios actuales de las herramientas, el almacenamiento o las modalidades que realmente utiliza su aplicación. |
| Reintentos | Limite los intentos de reintento para que un incidente transitorio no multiplique el volumen de trabajo y el coste. |
| Alertas de gasto | Establezca un umbral de notificación que llegue a la persona que puede actuar. |
| Límite estricto de gasto | Comprenda la contrapartida de una interrupción: OpenAI indica que las solicitudes afectadas por un límite estricto de gasto devuelven 429 una vez que se alcanza el límite configurado. |
| Controles por usuario | Aplique sus propias cuotas a nivel de producto y límites de abuso antes de que un usuario final pueda generar una factura inesperada. |
La distinción importa: una alerta de gasto le indica que se superó un umbral; no detiene el tráfico. Un límite estricto puede proteger el presupuesto, pero también puede detener una funcionalidad que, por lo demás, está en buen estado. Pruebe ese comportamiento y prepare una alternativa de cara al cliente antes de depender de ella. Límites de tasa y controles de gasto de OpenAI
¿Una clave de API de OpenAI es gratuita?
Crear una clave de API no equivale a recibir una asignación gratuita garantizada para producción. Los cargos de la API dependen de los modelos y las funcionalidades que utilice, y la elegibilidad de la cuenta, la facturación y los límites pueden cambiar. Verifique el estado actual de facturación de su organización, los límites de uso y la página de precios vigente antes de prometer una experiencia gratuita a los usuarios.
Proteja la clave de API de OpenAI durante todo su ciclo de vida
La clave de API más segura es aquella cuyo uso está estrictamente limitado, se supervisa y es fácil de reemplazar. OpenAI indica explícitamente que no se deben exponer claves de API en navegadores o aplicaciones, y recomienda variables de entorno del lado del servidor o un servicio de gestión de claves. Guía de autenticación de OpenAI
Utilice este ciclo de vida mínimo:
- Cree con un propietario. Registre el proyecto, el servicio, el entorno, el equipo responsable y la fecha de expiración prevista.
- Almacene una sola vez. Coloque el valor en un gestor de secretos o en un secreto de despliegue del lado del servidor; conceda acceso al conjunto mínimo práctico de personas y cargas de trabajo.
- Utilice mediante un único límite. Permita que los servicios de la aplicación, no los dispositivos de los usuarios finales, envíen solicitudes al proveedor.
- Rote deliberadamente. Cree el reemplazo, despliegúelo, verifique una solicitud real y luego revoque la credencial anterior.
- Revoque ante una exposición. Trate como comprometida una clave de proveedor que llegue a un registro público, navegador, repositorio o transcripción de chat. Reemplácela en lugar de intentar determinar si fue copiada.
Para consultar una lista de verificación más amplia sobre inventario de secretos, respuesta ante filtraciones y gobernanza, vea la guía de Flatkey sobre gestión segura de claves de API para productos de IA.
Lista de verificación de producción: pase de una solicitud funcional a un servicio operable
La prueba más útil no es «¿una indicación devolvió texto?». Es «¿puede el equipo operar esta ruta de solicitudes de forma segura cuando el uso, los fallos y los costes son reales?»
| Comprobación | Completado cuando |
|---|---|
| Aislamiento de credenciales | La credencial del proveedor existe únicamente en el almacenamiento de secretos del lado del servidor y en el tiempo de ejecución del despliegue. |
| Propiedad del proyecto | Un propietario designado puede ver la facturación, rotar la credencial y responder a incidentes. |
| Preparación de facturación | El equipo ha revisado los precios actuales, los límites de uso, los umbrales de alerta y el comportamiento del límite estricto. |
| Configuración del modelo | El modelo de producción se configura fuera del código fuente y se prueba con tareas representativas. |
| Telemetría de solicitudes | Registra un ID de correlación, el resultado, la latencia, el modelo, las señales de tokens/coste disponibles y los ID de solicitud de OpenAI cuando se devuelven. |
| Gestión de límites de tasa | El servicio observa los encabezados de límite de tasa y sigue Retry-After cuando es válido. |
| Política de reintentos | Los reintentos son limitados, con fluctuación aleatoria y restringidos a condiciones temporales, no a errores de cuota, facturación o solicitudes malformadas. |
| Seguridad del despliegue | Existe una marca de funcionalidad, lanzamiento canario o procedimiento de reversión antes de promover un cambio de modelo o de indicación. |
| Controles de usuario | Los usuarios finales cuentan con cuota a nivel de producto, autenticación y protecciones contra abusos adecuadas para la funcionalidad. |
| Ruta de incidentes | El equipo puede revocar una clave comprometida, desplegar un reemplazo y notificar a los propietarios afectados sin improvisar. |
OpenAI recomienda registrar el encabezado x-request-id para la resolución de problemas en producción. También distingue la limitación temporal de tasa de los errores que requieren un cambio de facturación, cuota o configuración. Las respuestas temporales 429 y las respuestas por sobrecarga 503 requieren una gestión distinta de la de un error que no se puede resolver reintentando. Prácticas de producción de OpenAI y guía sobre límites de tasa
Cuando una única clave de proveedor deja de ser toda la arquitectura
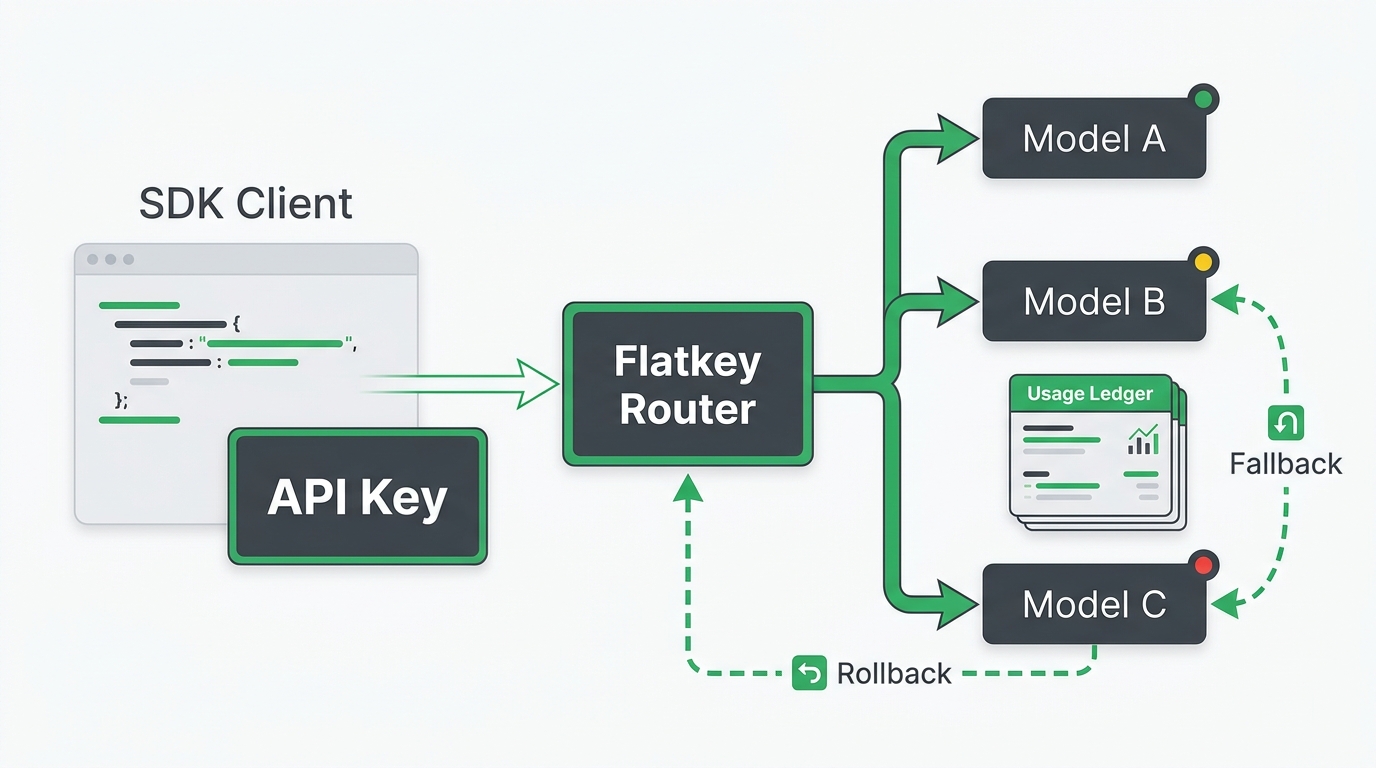
Empiece directamente cuando un proveedor y una carga de trabajo satisfagan sus necesidades. A medida que un producto incorpora diferentes modelos, modalidades, regiones o controles de costes para clientes, el trabajo suele pasar de «¿dónde coloco el secreto?» a «¿cómo gobierno y observo varios servicios upstream sin cambiar todos los clientes?»
Ahí es donde una puerta de enlace o un enrutador puede resultar útil. La guía inicial de integración de Flatkey y la lista de verificación para la migración a una puerta de enlace de API compatible con OpenAI explican cómo evaluar una única superficie de compatibilidad sin asumir que todos los proveedores tienen un comportamiento idéntico. Mantenga intactas la ruta directa de OpenAI y sus pruebas mientras valida el streaming, las herramientas, los errores, los límites de velocidad y las capacidades específicas de cada modelo.
Preguntas frecuentes
¿Dónde creo una clave de API?
Créela en la configuración de claves de API de la plataforma de OpenAI para la organización o el proyecto correctos. La guía de inicio rápido para desarrolladores oficial enlaza al flujo de creación actual.
¿Puedo usar una clave de API en JavaScript del navegador o en una aplicación móvil?
No. No incluya un secreto del proveedor en un entorno controlado por el cliente. Envíe la solicitud a través de su backend, donde la clave permanezca en un almacén de secretos del lado del servidor y puedan aplicarse primero sus propias reglas de autenticación y cuota.
¿Por qué mi solicitud con clave de API devuelve 429?
Primero, inspeccione el cuerpo y las cabeceras de la respuesta. Un 429 puede indicar un límite de velocidad temporal, pero también puede reflejar una condición de gasto, cuota o facturación que los reintentos no resolverán. Respete Retry-After para una demora temporal válida, use un retroceso exponencial limitado con fluctuación cuando corresponda y dirija los errores que requieren acción al propietario. La guía de límites de velocidad de OpenAI incluye las distinciones actuales.
¿Debería cada ingeniero compartir una única clave de API?
Evite las credenciales compartidas de producción sin propietario. Separe las claves o los proyectos por entorno y servicio cuando sea práctico, asigne un propietario y rótelos según un calendario planificado. Esto le proporciona un radio de impacto menor y un registro de auditoría claro cuando sea necesario reemplazar una clave.
Siguiente paso
Haga que la clave de API de Open AI funcione primero con una solicitud pequeña del lado del servidor. Después, lleve a cabo las partes aburridas que evitan incidentes costosos: entornos separados, un propietario identificado, comprobaciones de precios actuales, alertas de gasto, una ruta de rotación, ID de solicitud y un comportamiento de reintento probado. Si el siguiente problema es el acceso a varios modelos en lugar de la configuración directa de OpenAI, revise la guía de inicio rápido de Flatkey antes de modificar una integración de cliente existente.