Se você está procurando uma chave da API OpenAI, o caminho prático é simples: crie uma chave de API de projeto na Plataforma OpenAI, mantenha-a em um servidor ou em um gerenciador de segredos, faça uma pequena solicitação de teste no lado do servidor e adicione controles de custo e confiabilidade antes da chegada de tráfego real. A chave é um segredo de autenticação — não um valor de configuração do lado do cliente nem, por si só, um plano de produção.
OpenAI é escrito como uma única palavra em sua documentação de produto. Este guia usa a expressão de busca com espaço “chave da API Open AI” quando isso ajuda as pessoas a encontrar as etapas de configuração de que precisam.
Resposta rápida: Crie a chave no painel da Plataforma OpenAI, carregue-a como
OPENAI_API_KEYno servidor, use-a com autenticação bearer ou um SDK oficial, revise os preços e limites atuais da API e, em seguida, prepare a rotação, o registro de solicitações e o comportamento de novas tentativas antes do lançamento.
O que uma chave da API OpenAI faz — e não faz
Uma chave da API OpenAI autentica um aplicativo na API. Ela permite que a plataforma associe uma solicitação à organização e ao projeto aplicáveis. Ela não torna seguro expor a credencial em um navegador, aplicativo móvel, repositório público ou pacote do lado do cliente.
Ela também não substitui controles operacionais. Um serviço de produção ainda precisa de um responsável pelo faturamento, regras de seleção de modelo, limites de solicitações, observabilidade, um caminho de reversão e uma resposta para o que acontece quando uma dependência está lenta ou indisponível. A visão geral da API da OpenAI recomenda revisar códigos de erro, limites de taxa e o registro de IDs de solicitação antes do início do trabalho em produção. Visão geral da API OpenAI
Como obter uma chave da API Open AI
- Entre na página de chaves da API da Plataforma OpenAI e selecione a organização ou o projeto que deverá ser responsável pelo uso.
- Crie uma chave de API de projeto para a carga de trabalho. Dê a ela um nome claro e orientado à finalidade, como
support-api-prodoustaging-evals. - Defina uma data de expiração quando a plataforma oferecer essa opção. A OpenAI recomenda expiração e um processo regular de rotação para chaves de projeto. Práticas recomendadas para produção
- Coloque o valor no seu ambiente local apenas para um teste de desenvolvimento de curta duração. Em ambientes implantados, injete-o por meio do armazenamento de segredos do seu provedor de hospedagem ou de um gerenciador de segredos dedicado.
- Nunca cole o valor em um aplicativo de frontend, um prompt, um ticket, um documento compartilhado ou no controle de código-fonte.
A chave da API Open AI deve corresponder a um limite real de responsabilidade. Use projetos ou credenciais separados para desenvolvimento, staging e produção quando seu modelo operacional exigir acesso, limites ou revogação independentes. Isso facilita conter um vazamento, um incidente de orçamento ou uma implantação.
Integre a chave da API Open AI no servidor
Os SDKs oficiais da OpenAI leem OPENAI_API_KEY do ambiente. O exemplo a seguir em Node.js mantém a credencial fora da base de código e torna o modelo selecionado uma configuração de implantação, em vez de uma suposição codificada de forma fixa.
npm install openai
export OPENAI_API_KEY="replace-this-locally"
export OPENAI_MODEL="your-approved-model-id"
import OpenAI from "openai";

if (!process.env.OPENAI_API_KEY) {
  throw new Error("OPENAI_API_KEY is not configured");
}

const client = new OpenAI({
  apiKey: process.env.OPENAI_API_KEY,
});

const response = await client.responses.create({
  model: process.env.OPENAI_MODEL,
  input: "Return a one-sentence health check for this integration.",
});

console.log(response.output_text);
Execute isso apenas em um ambiente do lado do servidor. O guia de início rápido para desenvolvedores da OpenAI mostra o mesmo padrão de variável de ambiente e as instruções atuais de instalação do SDK.
Mantenha explícito o limite do cliente
Para um produto web ou móvel, o navegador deve chamar o seu backend. Seu backend autentica o usuário, aplica as regras de cota e abuso do seu produto, chama a OpenAI com o segredo e retorna somente o resultado de que o cliente precisa. Isso evita que uma única chave de provedor vazada se transforme em uso irrestrito por terceiros.
Se você usa uma função serverless, a mesma regra se aplica: configure o segredo no ambiente de execução do lado do servidor da função, e não em uma variável de compilação visível no navegador. Adicione um scanner de segredos no repositório e uma verificação de pré-commit ou de CI para que um commit acidental seja detectado antes de se tornar um incidente de credencial.
Calcule o preço de um fluxo de trabalho com chave da API Open AI sem adivinhar
Não trate este artigo como uma tabela de preços estática. Os preços da API, a disponibilidade de modelos e as cobranças de recursos podem mudar. Use a página oficial de preços da API para consultar as tarifas atuais e, em seguida, calcule o custo de uma tarefa de produto concluída — não apenas de um item de linha de tokens.
| Custo ou controle | O que decidir antes do lançamento |
|---|---|
| Uso de modelo e tokens | Meça solicitações representativas, incluindo entrada, saída e qualquer uso de raciocínio ou de ferramentas acionado pela sua carga de trabalho. |
| Encargos por funcionalidades | Verifique os preços atuais das ferramentas, do armazenamento ou das modalidades que sua aplicação realmente usa. |
| Novas tentativas | Limite as tentativas de repetição para que um incidente transitório não multiplique o volume e o custo da carga de trabalho. |
| Alertas de gastos | Defina um limite de notificação que chegue à pessoa capaz de agir. |
| Limite rígido de gastos | Entenda a contrapartida em interrupções: a OpenAI afirma que as solicitações afetadas por um limite rígido de gastos retornam 429 quando o teto configurado é atingido. |
| Controles por usuário | Aplique suas próprias cotas no nível do produto e limites contra abuso antes que um usuário final possa gerar uma cobrança inesperada. |
A distinção é importante: um alerta de gastos informa que um limite foi ultrapassado; ele não interrompe o tráfego. Um limite rígido pode proteger o orçamento, mas também pode interromper uma funcionalidade que, de outra forma, está saudável. Teste esse comportamento e prepare uma alternativa voltada ao cliente antes de depender dele. Limites de taxa e controles de gastos da OpenAI
Uma chave de API Open AI é gratuita?
Criar uma chave de API não é o mesmo que receber uma franquia gratuita garantida para produção. As cobranças da API dependem dos modelos e das funcionalidades que você usa, e a elegibilidade da conta, o faturamento e os limites podem mudar. Verifique o estado atual de faturamento, os limites de uso e a página de preços em tempo real da sua organização antes de prometer uma experiência gratuita aos usuários.
Proteja a chave de API Open AI durante todo o seu ciclo de vida
A chave de API mais segura é aquela usada de forma restrita, monitorada e fácil de substituir. A OpenAI afirma explicitamente que as chaves de API não devem ser expostas em navegadores ou aplicativos e recomenda variáveis de ambiente no servidor ou um serviço de gerenciamento de chaves. Orientações de autenticação da OpenAI
Use este ciclo de vida mínimo:
- Crie com um responsável. Registre o projeto, o serviço, o ambiente, a equipe responsável e a expiração pretendida.
- Armazene uma única vez. Coloque o valor em um gerenciador de segredos ou segredo de implantação no servidor; conceda acesso ao menor conjunto prático de pessoas e cargas de trabalho.
- Use por meio de uma única fronteira. Permita que os serviços da aplicação, e não os dispositivos dos usuários finais, enviem solicitações ao provedor.
- Faça a rotação deliberadamente. Crie a substituta, implante-a, verifique uma solicitação real e então revogue a credencial antiga.
- Revogue em caso de exposição. Trate como comprometida uma chave de provedor que chegue a um log público, navegador, repositório ou transcrição de chat. Substitua-a em vez de tentar determinar se ela foi copiada.
Para uma lista de verificação mais ampla sobre inventário de segredos, resposta a vazamentos e governança, consulte o guia da Flatkey sobre gerenciamento seguro de chaves de API para produtos de IA.
Lista de verificação de produção: passe de uma solicitação funcional para um serviço operável
O teste mais útil não é “um prompt retornou texto?” É “a equipe consegue operar esse caminho de solicitação com segurança quando o uso, as falhas e os custos são reais?”
| Verificação | Concluído quando |
|---|---|
| Isolamento de credenciais | A credencial do provedor existe apenas no armazenamento de segredos do servidor e no ambiente de execução da implantação. |
| Responsabilidade pelo projeto | Um responsável nomeado pode visualizar o faturamento, fazer a rotação da credencial e responder a incidentes. |
| Prontidão para faturamento | A equipe revisou os preços atuais, os limites de uso, os limites de alerta e o comportamento do limite rígido. |
| Configuração do modelo | O modelo de produção é configurado fora do código-fonte e testado em tarefas representativas. |
| Telemetria de solicitações | Você registra um ID de correlação, resultado, latência, modelo, sinais de tokens/custo disponíveis para você e IDs de solicitação da OpenAI quando retornados. |
| Tratamento de limite de taxa | O serviço observa os cabeçalhos de limite de taxa e segue Retry-After quando ele é válido. |
| Política de novas tentativas | As novas tentativas são limitadas, com jitter, e restritas a condições temporárias — não a erros de cota, faturamento ou solicitação malformada. |
| Segurança de lançamento | Existe uma flag de funcionalidade, canário ou procedimento de reversão antes que uma alteração de modelo ou prompt seja promovida. |
| Controles de usuário | Os usuários finais têm cota no nível do produto, autenticação e proteções contra abuso adequadas à funcionalidade. |
| Caminho para incidentes | A equipe consegue revogar uma chave comprometida, implantar uma substituta e notificar os responsáveis afetados sem improvisar. |
A OpenAI recomenda registrar o cabeçalho x-request-id para solução de problemas em produção. Ela também distingue a limitação temporária de taxa dos erros que exigem uma alteração de faturamento, cota ou configuração. Respostas temporárias 429 e respostas de sobrecarga 503 precisam de tratamento diferente de um erro que você não consegue resolver repetindo a tentativa. Práticas de produção da OpenAI e orientações sobre limites de taxa
Quando uma única chave de provedor deixa de ser toda a arquitetura
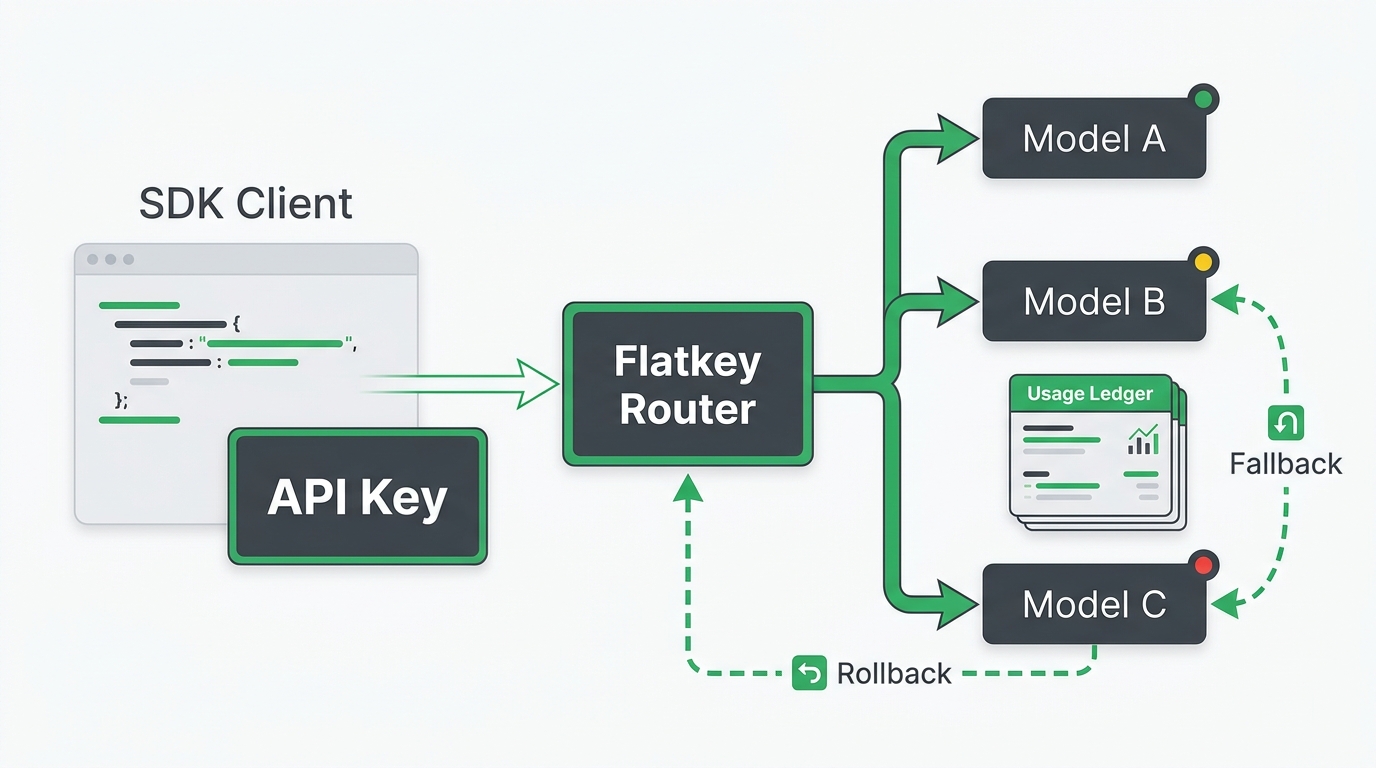
Comece diretamente quando um provedor e uma carga de trabalho atenderem às suas necessidades. À medida que um produto adiciona diferentes modelos, modalidades, regiões ou controles de custo para clientes, o trabalho frequentemente muda de “onde coloco o segredo?” para “como faço a governança e observabilidade de vários serviços upstream sem alterar todos os clientes?”
É aí que um gateway ou roteador pode ser útil. O guia inicial de integração da Flatkey e a lista de verificação de migração para gateway de API compatível com OpenAI explicam como avaliar uma única superfície de compatibilidade sem presumir que todos os provedores têm comportamento idêntico. Mantenha intactos o caminho direto para a OpenAI e seus testes enquanto valida streaming, ferramentas, erros, limites de taxa e recursos específicos de cada modelo.
Perguntas frequentes
Onde crio uma chave de API?
Crie-a nas configurações de chave de API da Plataforma OpenAI para a organização ou o projeto corretos. O guia rápido para desenvolvedores oficial contém um link para o fluxo de criação atual.
Posso usar uma chave de API em JavaScript no navegador ou em um aplicativo móvel?
Não. Não envie um segredo do provedor para um ambiente controlado pelo cliente. Encaminhe a solicitação pelo seu backend, onde a chave permanece em um armazenamento de segredos no lado do servidor e suas próprias regras de autenticação e cota podem ser executadas primeiro.
Por que minha solicitação com chave de API está retornando 429?
Primeiro, inspecione o corpo e os cabeçalhos da resposta. Um 429 pode refletir um limite de taxa temporário, mas também pode indicar uma condição de gastos, cota ou faturamento que novas tentativas não resolverão. Siga Retry-After para um atraso temporário válido, use recuo exponencial limitado com jitter quando apropriado e encaminhe erros que exigem ação ao responsável. O guia de limites de taxa da OpenAI apresenta as distinções atuais.
Todos os engenheiros devem compartilhar uma única chave de API?
Evite credenciais de produção compartilhadas sem responsável definido. Separe chaves ou projetos por ambiente e serviço quando for prático, atribua responsáveis e faça a rotação conforme um cronograma planejado. Isso reduz o raio de impacto e fornece uma trilha de auditoria clara quando uma chave precisa ser substituída.
Próxima etapa
Primeiro, faça a chave da API OpenAI funcionar com uma pequena solicitação no lado do servidor. Em seguida, cuide das partes tediosas que evitam incidentes caros: ambientes separados, um responsável nomeado, verificações de preços atualizadas, alertas de gastos, um processo de rotação, IDs de solicitação e comportamento de repetição testado. Se o próximo problema for acesso a vários modelos, em vez da configuração direta da OpenAI, consulte o guia rápido da Flatkey antes de alterar uma integração de cliente existente.