Open AI APIキーをお探しなら、実践的な手順はシンプルです。OpenAI PlatformでプロジェクトAPIキーを作成し、サーバーまたはシークレットマネージャーに保管し、小規模なサーバーサイドのテストリクエストを実行してから、実トラフィックが来る前にコストと信頼性の制御を追加します。このキーは認証用シークレットであり、クライアントサイドの設定値でも、それ単体で本番運用プランになるものでもありません。
OpenAIは、製品ドキュメントでは1語で表記されます。このガイドでは、必要なセットアップ手順を見つけやすくなる箇所で、スペース入りの検索フレーズ「Open AI API key」を使用します。
簡単な回答: OpenAI Platformダッシュボードでキーを作成し、サーバー上で
OPENAI_API_KEYとして読み込み、Bearer認証または公式SDKで使用します。現在のAPI料金と制限を確認したうえで、リリース前にローテーション、リクエストログ、リトライ動作を準備してください。
OpenAI APIキーでできること・できないこと
OpenAI APIキーは、アプリケーションをAPIに対して認証します。これにより、プラットフォームはリクエストを該当する組織およびプロジェクトに関連付けられます。ただし、このキーをブラウザー、モバイルアプリ、公開リポジトリ、またはクライアントサイドバンドルで公開しても安全になるわけではありません。
また、これは運用上の制御に代わるものでもありません。本番サービスには、請求責任者、モデル選択ルール、リクエスト制限、可観測性、ロールバック手段、依存先が低速または利用不可になった場合の対応が依然として必要です。OpenAIのAPI概要では、本番作業を開始する前にエラーコード、レート制限、リクエストIDのログ記録を確認することが推奨されています。OpenAI API概要
Open AI APIキーの取得方法
- OpenAI PlatformのAPIキーページにサインインし、利用を所有する組織またはプロジェクトを選択します。
- ワークロード用のプロジェクトAPIキーを作成します。
support-api-prodやstaging-evalsなど、用途が明確に分かる名前を付けてください。 - プラットフォームでそのオプションが提供されている場合は、有効期限を設定します。OpenAIは、プロジェクトキーに有効期限を設定し、定期的なローテーションプロセスを設けることを推奨しています。本番運用のベストプラクティス
- ローカル環境では、短期間の開発テストに限って値を設定します。デプロイ環境では、ホスティングプロバイダーのシークレットストアまたは専用のシークレットマネージャーを通じて注入してください。
- 値をフロントエンドアプリ、プロンプト、チケット、共有ドキュメント、ソース管理に貼り付けてはいけません。
Open AI APIキーは、実際の所有権境界に対応させる必要があります。運用モデルでアクセス、制限、または失効を独立させる必要がある場合は、開発、ステージング、本番用に別々のプロジェクトまたは認証情報を使用してください。これにより、漏えい、予算上のインシデント、ロールアウトをより容易に封じ込められます。
サーバーでOpen AI APIキーを連携する
OpenAIの公式SDKは、環境変数からOPENAI_API_KEYを読み取ります。次のNode.jsの例では、認証情報をコードベース外に保持し、選択するモデルをハードコードされた前提ではなくデプロイ設定として扱います。
npm install openai
export OPENAI_API_KEY="replace-this-locally"
export OPENAI_MODEL="your-approved-model-id"
import OpenAI from "openai";

if (!process.env.OPENAI_API_KEY) {
  throw new Error("OPENAI_API_KEY is not configured");
}

const client = new OpenAI({
  apiKey: process.env.OPENAI_API_KEY,
});

const response = await client.responses.create({
  model: process.env.OPENAI_MODEL,
  input: "Return a one-sentence health check for this integration.",
});

console.log(response.output_text);
これはサーバーサイド環境からのみ実行してください。OpenAI開発者向けクイックスタートには、同じ環境変数のパターンと、現在のSDKインストール手順が示されています。
クライアント境界を明確に保つ
Webまたはモバイル製品では、ブラウザーは自社のバックエンドを呼び出すべきです。バックエンドでユーザーを認証し、製品のクォータおよび不正利用ルールを適用して、シークレットを使ってOpenAIを呼び出し、クライアントに必要な結果だけを返します。これにより、プロバイダーキーが1つ漏えいしただけで、無制限の第三者利用につながる事態を防げます。
サーバーレス関数を使用する場合も、同じルールが適用されます。シークレットは、ブラウザーから見えるビルド変数ではなく、関数のサーバーサイドランタイムで設定してください。リポジトリのシークレットスキャナーとpre-commitまたはCIチェックを追加し、誤ったコミットが認証情報インシデントになる前に検出できるようにします。
推測せずにOpen AI APIキーワークフローの料金を見積もる
この記事を固定の料金表として扱わないでください。API料金、モデルの可用性、機能料金は変更される可能性があります。現在の料金については公式API料金ページを参照し、そのうえでトークン単位の項目だけでなく、完了した製品タスクのコストを計算してください。
| コストまたは管理項目 | ローンチ前に決めること |
|---|---|
| モデルとトークンの使用量 | 入力、出力、およびワークロードが呼び出す推論やツールの使用量を含め、代表的なリクエストを測定します。 |
| 機能料金 | アプリケーションで実際に使用するツール、ストレージ、モダリティの最新料金を確認します。 |
| リトライ | 一時的なインシデントによってワークロード量とコストが増大しないよう、リトライ回数に上限を設けます。 |
| 利用額アラート | 対応できる担当者に通知が届くしきい値を設定します。 |
| 利用額の上限 | 停止とのトレードオフを理解します。OpenAIによれば、設定した上限に達すると、利用額の上限の影響を受けるリクエストは 429 を返します。 |
| ユーザーごとの制御 | エンドユーザーが想定外の請求額を発生させる前に、独自のプロダクトレベルのクォータと不正利用制限を適用します。 |
この違いは重要です。利用額アラートはしきい値を超えたことを知らせますが、トラフィックを停止するものではありません。上限は予算を保護できますが、正常に動作している機能まで停止させる可能性があります。これに依存する前に、その動作をテストし、顧客向けのフォールバックを用意してください。 OpenAIのレート制限と利用額制御
Open AI APIキーは無料ですか?
APIキーを作成することは、本番環境で利用できる無料枠が保証されることと同じではありません。API料金は使用するモデルと機能に依存し、アカウントの利用資格、請求、制限は変更される場合があります。ユーザーに無料で利用できると約束する前に、組織の現在の請求状態、使用量制限、最新の料金ページを確認してください。
ライフサイクル全体でOpen AI APIキーを保護する
最も安全なAPIキーは、用途が限定され、監視され、簡単に交換できるものです。OpenAIは、ブラウザやアプリでAPIキーを公開しないよう明示的に述べており、サーバー側の環境変数またはキー管理サービスを推奨しています。 OpenAIの認証ガイダンス
最低限、次のライフサイクルを使用してください。
- 所有者を定めて作成する。 プロジェクト、サービス、環境、責任チーム、想定する有効期限を記録します。
- 一度だけ保管する。 シークレットマネージャーまたはサーバー側のデプロイメントシークレットに値を格納し、アクセス権は必要最小限の担当者とワークロードに付与します。
- 単一の境界を通じて使用する。 エンドユーザーのデバイスではなく、アプリケーションサービスがプロバイダーへのリクエストを送信するようにします。
- 計画的にローテーションする。 交換用のキーを作成し、デプロイし、実際のリクエストで検証してから、古い認証情報を無効化します。
- 漏えい時は無効化する。 パブリックログ、ブラウザ、リポジトリ、チャットの記録に到達したプロバイダーキーは、侵害されたものとして扱います。コピーされたかどうかを確認しようとするのではなく、交換してください。
より広範なシークレットインベントリ、漏えい対応、ガバナンスのチェックリストについては、FlatkeyのAIプロダクト向けの安全なAPIキー管理ガイドをご覧ください。
本番運用チェックリスト:動作するリクエストから運用可能なサービスへ
最も有用なテストは、「1つのプロンプトがテキストを返したか」ではありません。「使用量、障害、コストが現実のものとなったとき、チームはこのリクエスト経路を安全に運用できるか」です。
| 確認項目 | 完了の条件 |
|---|---|
| 認証情報の分離 | プロバイダーの認証情報が、サーバー側のシークレットストレージとデプロイメント実行環境にのみ存在する。 |
| プロジェクトの所有権 | 指名された所有者が請求を確認でき、認証情報をローテーションでき、インシデントに対応できる。 |
| 請求の準備状況 | チームが現在の料金、使用量制限、アラートしきい値、上限到達時の動作を確認している。 |
| モデル設定 | 本番モデルがソースコードの外部で設定され、代表的なタスクでテストされている。 |
| リクエストテレメトリー | 相関ID、結果、レイテンシー、モデル、利用可能なトークン/コストシグナル、および返された場合はOpenAIリクエストIDをログに記録している。 |
| レート制限への対応 | サービスがレート制限ヘッダーを確認し、有効な場合は Retry-After に従う。 |
| リトライポリシー | リトライ回数に上限があり、ジッターを加え、クォータ、請求、不正なリクエストエラーではなく、一時的な状態にのみ限定している。 |
| ロールアウトの安全性 | モデルまたはプロンプトの変更を昇格させる前に、フィーチャーフラグ、カナリア、またはロールバック手順が存在する。 |
| ユーザー制御 | エンドユーザーに対して、機能に適したプロダクトレベルのクォータ、認証、不正利用対策が提供されている。 |
| インシデント対応経路 | チームが即興対応せずに、侵害されたキーを無効化し、交換用をデプロイし、影響を受ける所有者に通知できる。 |
OpenAIは、本番環境でのトラブルシューティングのために x-request-id ヘッダーをログに記録することを推奨しています。また、一時的なレート制限と、請求、クォータ、設定の変更を必要とするエラーを区別しています。一時的な 429 や過負荷による 503 のレスポンスは、リトライでは解決できないエラーとは異なる対応が必要です。 OpenAIの本番運用プラクティスおよびレート制限のガイダンス
単一のプロバイダーキーだけではアーキテクチャ全体を担えなくなるとき
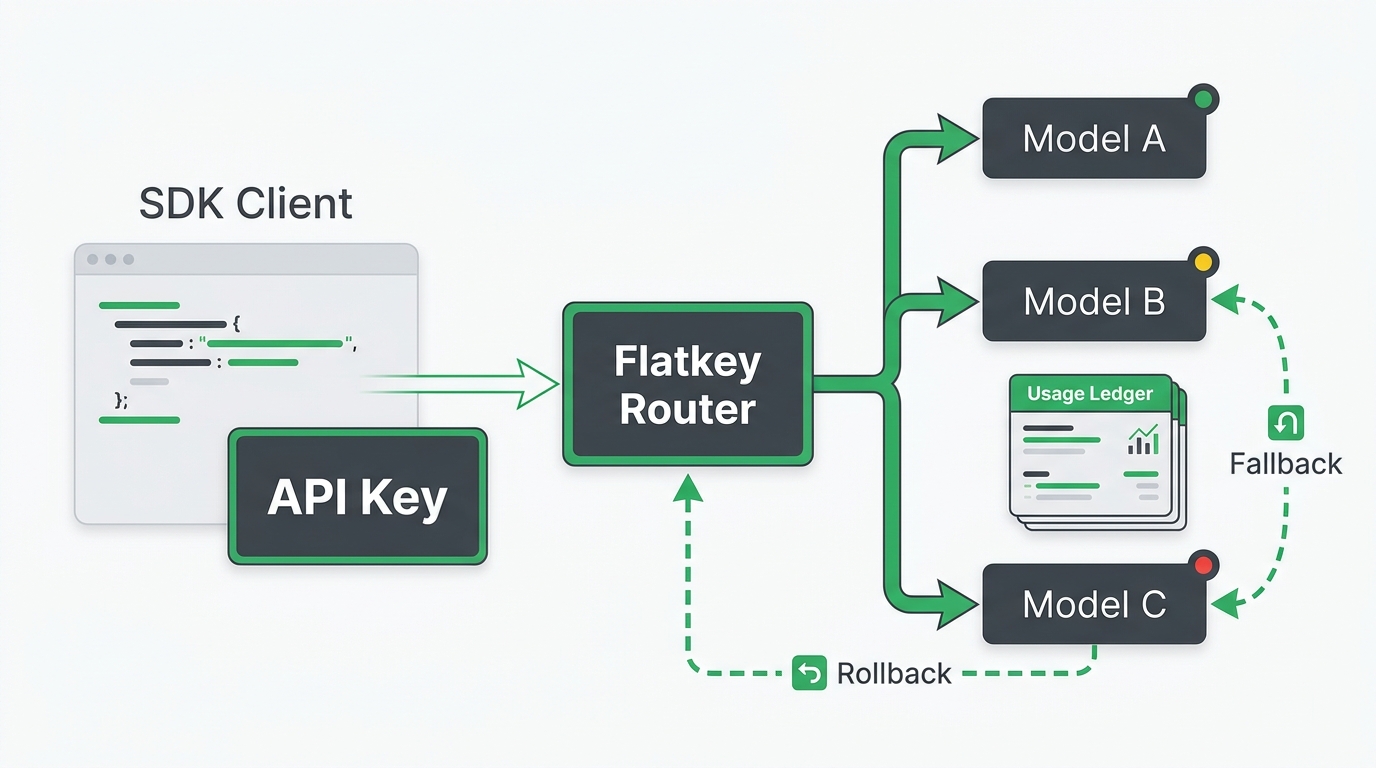
1つのプロバイダーと1つのワークロードでニーズを満たせる場合は、まず直接始めてください。製品に異なるモデル、モダリティ、リージョン、または顧客向けコスト管理が追加されると、作業の焦点は「シークレットをどこに置くか?」から「すべてのクライアントを変更せずに複数のアップストリームをどう統制・監視するか?」へ移ることがよくあります。
そこでゲートウェイやルーターが役立つ場合があります。Flatkeyのintegration starterとOpenAI-compatible API gateway migration checklistでは、すべてのプロバイダーが同一の挙動をするとは仮定せずに、単一の互換性レイヤーを評価する方法を説明しています。ストリーミング、ツール、エラー、レート制限、モデル固有の機能を検証する間も、直接のOpenAIパスとそのテストは維持してください。
よくある質問
APIキーはどこで作成できますか?
該当する組織またはプロジェクトのOpenAI PlatformのAPIキー設定で作成します。公式のdeveloper quickstartから、現在の作成フローにアクセスできます。
ブラウザのJavaScriptやモバイルアプリでAPIキーを使用できますか?
いいえ。プロバイダーのシークレットをクライアントが制御する環境に配布しないでください。リクエストはバックエンド経由にし、キーはサーバー側のシークレットストアに保持してください。さらに、その前に独自の認証ルールとクォータルールを適用できるようにします。
APIキーのリクエストで429が返されるのはなぜですか?
まず、レスポンス本文とヘッダーを確認してください。429は一時的なレート制限を示す場合がありますが、リトライでは解消しない利用額、クォータ、請求に関する状態を示すこともあります。有効な一時的待機時間についてはRetry-Afterに従い、適切な場合はジッター付きの上限付き指数バックオフを使用し、対応が必要なエラーは責任者にエスカレーションしてください。現在の区別については、OpenAI’s rate-limit guideを参照してください。
すべてのエンジニアで1つのAPIキーを共有すべきですか?
責任者が不明確な共有本番認証情報は避けてください。実用的な場合は、環境およびサービスごとにキーまたはプロジェクトを分離し、責任者を割り当て、計画されたスケジュールでローテーションします。これにより影響範囲を小さくでき、キーを置き換える必要がある場合にも明確な監査証跡を確保できます。
次のステップ
まず、1つの小規模なサーバー側リクエストでOpen AI APIキーを動作させてください。次に、高コストなインシデントを防ぐための地道な作業を行います。環境の分離、名前付きの責任者、最新の料金確認、利用額アラート、ローテーション手順、リクエストID、テスト済みのリトライ動作です。次の課題が直接のOpenAIセットアップではなくマルチモデルアクセスである場合は、既存のクライアント連携を変更する前にFlatkey quickstartを確認してください。