Если вы ищете open ai api key, практический путь прост: создайте API-ключ проекта в OpenAI Platform, храните его на сервере или в менеджере секретов, выполните небольшой тестовый запрос на стороне сервера и добавьте средства контроля затрат и надёжности до появления реального трафика. Ключ — это секрет для аутентификации, а не значение конфигурации на стороне клиента и не готовый план для продакшена сам по себе.
В документации по продуктам OpenAI пишется как одно слово. В этом руководстве используется поисковая фраза с пробелом «Open AI API key», когда это помогает людям найти нужные шаги настройки.
Краткий ответ: Создайте ключ в панели OpenAI Platform, загрузите его на сервере как
OPENAI_API_KEY, используйте с аутентификацией Bearer или официальным SDK, проверьте актуальные цены и лимиты API, затем подготовьте ротацию, журналирование запросов и логику повторных попыток до запуска.
Что делает и чего не делает API-ключ OpenAI
API-ключ OpenAI аутентифицирует приложение в API. Он позволяет платформе связать запрос с соответствующими организацией и проектом. Он не делает безопасным раскрытие учётных данных в браузере, мобильном приложении, публичном репозитории или клиентской сборке.
Он также не заменяет операционные меры контроля. Продакшен-сервису всё равно нужны ответственный за биллинг, правила выбора моделей, лимиты запросов, наблюдаемость, путь отката и ответ на вопрос, что произойдёт, если зависимость работает медленно или недоступна. В обзоре API OpenAI рекомендуется проверить коды ошибок, лимиты скорости и журналирование идентификаторов запросов до начала работы над продакшеном. Обзор API OpenAI
Как получить API-ключ Open AI
- Войдите на страницу API-ключей OpenAI Platform и выберите организацию или проект, которым должно принадлежать использование.
- Создайте API-ключ проекта для рабочей нагрузки. Дайте ему понятное имя, отражающее назначение, например
support-api-prodилиstaging-evals. - Установите дату истечения срока действия, если платформа предлагает такую возможность. OpenAI рекомендует срок действия и регулярный процесс ротации ключей проекта. Рекомендации для продакшена
- Поместите значение в локальное окружение только для кратковременного теста разработки. В развёрнутых средах передавайте его через хранилище секретов вашего хостинг-провайдера или специализированный менеджер секретов.
- Никогда не вставляйте значение во фронтенд-приложение, промпт, тикет, общий документ или систему контроля версий.
API-ключ Open AI должен соответствовать реальной границе ответственности. Используйте отдельные проекты или учётные данные для разработки, стейджинга и продакшена, если вашей операционной модели требуются независимые доступ, лимиты или отзыв. Это упрощает локализацию утечки, инцидента с бюджетом или развёртывания.
Интеграция API-ключа Open AI на сервере
Официальные SDK OpenAI считывают OPENAI_API_KEY из окружения. Следующий пример для Node.js не хранит учётные данные в кодовой базе и делает выбранную модель конфигурацией развёртывания, а не жёстко заданным предположением.
npm install openai
export OPENAI_API_KEY="replace-this-locally"
export OPENAI_MODEL="your-approved-model-id"
import OpenAI from "openai";

if (!process.env.OPENAI_API_KEY) {
  throw new Error("OPENAI_API_KEY is not configured");
}

const client = new OpenAI({
  apiKey: process.env.OPENAI_API_KEY,
});

const response = await client.responses.create({
  model: process.env.OPENAI_MODEL,
  input: "Return a one-sentence health check for this integration.",
});

console.log(response.output_text);
Запускайте это только в серверной среде. В кратком руководстве для разработчиков OpenAI показан тот же шаблон с переменной окружения и актуальные инструкции по установке SDK.
Чётко определите границу клиента
Для веб- или мобильного продукта браузер должен обращаться к вашему бэкенду. Ваш бэкенд аутентифицирует пользователя, применяет правила квот и защиты от злоупотреблений вашего продукта, вызывает OpenAI с секретом и возвращает только тот результат, который нужен клиенту. Это предотвращает превращение одного утёкшего ключа провайдера в неограниченное использование третьими лицами.
Если вы используете бессерверную функцию, действует то же правило: настройте секрет в серверной среде выполнения функции, а не в переменной сборки, видимой браузеру. Добавьте сканер секретов в репозиторий и проверку перед коммитом или в CI, чтобы случайный коммит был обнаружен до того, как он станет инцидентом с учётными данными.
Рассчитайте стоимость процесса с API-ключом Open AI без догадок
Не считайте эту статью статическим тарифным листом. Цены API, доступность моделей и стоимость функций могут меняться. Используйте официальную страницу цен API для получения актуальных ставок, затем рассчитывайте стоимость завершённой задачи продукта, а не только одной позиции по токенам.
| Затраты или контроль | Что решить до запуска |
|---|---|
| Использование моделей и токенов | Измерьте репрезентативные запросы, включая входные и выходные токены, а также любое рассуждение или использование инструментов, которые задействует ваша рабочая нагрузка. |
| Плата за функции | Проверьте актуальные цены на инструменты, хранилище или модальности, которые фактически использует ваше приложение. |
| Повторные попытки | Ограничьте число повторных попыток, чтобы временный инцидент не умножал объём рабочей нагрузки и затраты. |
| Оповещения о расходах | Установите порог уведомления, которое получит человек, способный принять меры. |
| Жёсткий лимит расходов | Учтите компромисс, связанный с доступностью: OpenAI сообщает, что запросы, затронутые жёстким лимитом расходов, возвращают 429 после достижения настроенного ограничения. |
| Контроль на уровне пользователя | Применяйте собственные квоты на уровне продукта и ограничения против злоупотреблений до того, как конечный пользователь сможет вызвать неожиданный счёт. |
Это различие важно: оповещение о расходах сообщает, что порог был превышен; оно не останавливает трафик. Жёсткий лимит может защитить бюджет, но также может остановить в остальном работоспособную функцию. Протестируйте это поведение и подготовьте резервный вариант для клиентов, прежде чем полагаться на него. Лимиты скорости и контроль расходов OpenAI
Бесплатен ли API-ключ OpenAI?
Создание API-ключа не означает получение гарантированного бесплатного лимита для продакшена. Плата за API зависит от используемых моделей и функций, а право на использование аккаунта, биллинг и ограничения могут меняться. Прежде чем обещать пользователям бесплатный опыт, проверьте текущее состояние биллинга вашей организации, лимиты использования и актуальную страницу цен.
Защитите API-ключ OpenAI на протяжении всего его жизненного цикла
Самый безопасный API-ключ — тот, который используется строго по назначению, отслеживается и легко заменяется. OpenAI прямо указывает не раскрывать API-ключи в браузерах или приложениях и рекомендует использовать серверные переменные окружения или сервис управления ключами. Рекомендации OpenAI по аутентификации
Используйте следующий минимальный жизненный цикл:
- Создайте ключ с назначенным владельцем. Зафиксируйте проект, сервис, среду, ответственную команду и предполагаемый срок действия.
- Храните в одном месте. Поместите значение в менеджер секретов или секрет развёртывания на стороне сервера; предоставьте доступ минимально необходимому числу людей и рабочих нагрузок.
- Используйте через единую границу. Пусть запросы к провайдеру отправляют сервисы приложения, а не устройства конечных пользователей.
- Выполняйте ротацию осознанно. Создайте замену, разверните её, проверьте реальный запрос, затем отзовите старые учётные данные.
- Отзывайте при раскрытии. Считайте ключ провайдера, попавший в публичный лог, браузер, репозиторий или расшифровку чата, скомпрометированным. Замените его, а не пытайтесь определить, был ли он скопирован.
Более широкий чек-лист по инвентаризации секретов, реагированию на утечки и управлению см. в руководстве Flatkey по безопасному управлению API-ключами для ИИ-продуктов.
Чек-лист для продакшена: от работающего запроса к эксплуатируемому сервису
Самый полезный тест — не «вернул ли один промпт текст?», а «может ли команда безопасно эксплуатировать этот путь запроса, когда использование, сбои и затраты реальны?»
| Проверка | Готово, когда |
|---|---|
| Изоляция учётных данных | Учётные данные провайдера существуют только в серверном хранилище секретов и среде выполнения развёртывания. |
| Владение проектом | Назначенный владелец может просматривать биллинг, выполнять ротацию учётных данных и реагировать на инциденты. |
| Готовность к биллингу | Команда изучила актуальные цены, лимиты использования, пороги оповещений и поведение жёсткого лимита. |
| Конфигурация модели | Продакшен-модель настраивается вне исходного кода и протестирована на репрезентативных задачах. |
| Телеметрия запросов | Вы записываете ID корреляции, результат, задержку, модель, доступные вам сигналы токенов/стоимости и ID запросов OpenAI, когда они возвращаются. |
| Обработка ограничений скорости | Сервис учитывает заголовки ограничений скорости и следует Retry-After, когда он действителен. |
| Политика повторных попыток | Повторные попытки ограничены, выполняются со случайной задержкой и применяются только к временным условиям, а не к ошибкам квоты, биллинга или некорректного запроса. |
| Безопасность развёртывания | До внедрения изменения модели или промпта существуют флаг функции, канареечный релиз или процедура отката. |
| Контроль пользователей | Конечные пользователи имеют квоты на уровне продукта, аутентификацию и защиту от злоупотреблений, соответствующие функции. |
| Путь реагирования на инциденты | Команда может отозвать скомпрометированный ключ, развернуть замену и уведомить затронутых владельцев без импровизации. |
OpenAI рекомендует записывать заголовок x-request-id для устранения проблем в продакшене. Компания также различает временное ограничение скорости и ошибки, требующие изменения биллинга, квоты или конфигурации. Временные ответы 429 и ответы о перегрузке 503 требуют иной обработки, чем ошибка, которую нельзя устранить повторной попыткой. Практики OpenAI для продакшена и рекомендации по ограничениям скорости
Когда ключ одного провайдера перестаёт быть всей архитектурой
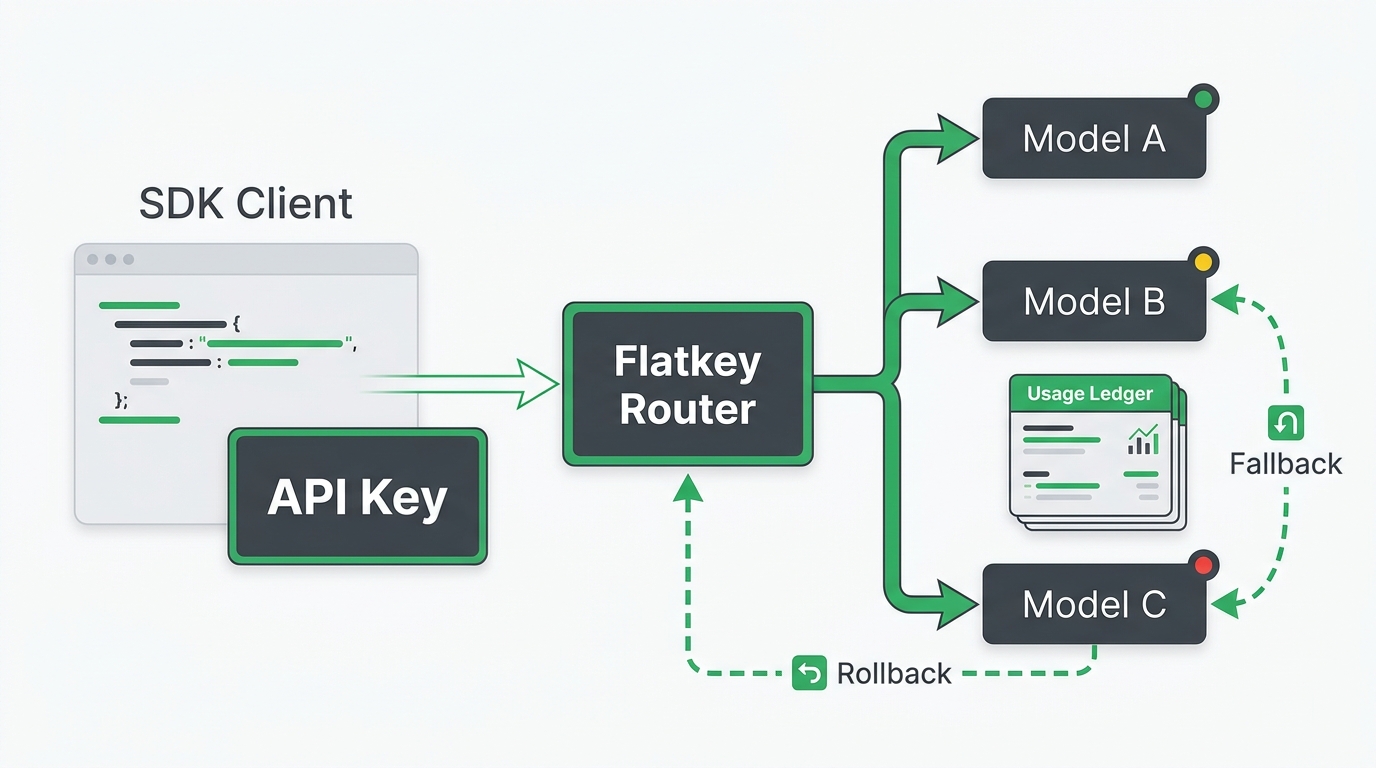
Начните напрямую, если один провайдер и одна рабочая нагрузка соответствуют вашим потребностям. По мере того как в продукт добавляются разные модели, модальности, регионы или механизмы контроля затрат клиентов, задача часто меняется с «куда поместить секрет?» на «как управлять и наблюдать за несколькими внешними сервисами, не меняя каждого клиента?»
В этом может быть полезен шлюз или маршрутизатор. В материалах Flatkey: integration starter и OpenAI-compatible API gateway migration checklist — объясняется, как оценить единую поверхность совместимости, не предполагая, что поведение всех провайдеров идентично. Сохраняйте прямой путь к OpenAI и его тесты без изменений, пока проверяете потоковую передачу, инструменты, ошибки, ограничения скорости и возможности, специфичные для моделей.
Часто задаваемые вопросы
Где создать API-ключ?
Создайте его в настройках API-ключей OpenAI Platform для нужной организации или проекта. Официальное руководство для разработчиков содержит ссылку на актуальный процесс создания.
Можно ли использовать API-ключ в браузерном JavaScript или мобильном приложении?
Нет. Не включайте секрет провайдера в среду, контролируемую клиентом. Направляйте запрос через ваш бэкенд, где ключ хранится в серверном хранилище секретов, а ваши правила аутентификации и квот могут применяться в первую очередь.
Почему запрос с моим API-ключом возвращает 429?
Сначала изучите тело ответа и заголовки. Код 429 может указывать на временное ограничение скорости, но также может отражать условие, связанное с расходами, квотой или биллингом, которое повторная попытка не исправит. При корректной временной задержке следуйте значению Retry-After, при необходимости используйте ограниченный экспоненциальный backoff с джиттером и направляйте ошибки, требующие действий, ответственному владельцу. В руководстве OpenAI по ограничениям скорости приведены актуальные различия.
Должны ли все инженеры использовать один общий API-ключ?
Избегайте общих production-учётных данных без назначенного владельца. По возможности разделяйте ключи или проекты по окружениям и сервисам, назначайте владельцев и выполняйте ротацию по плановому расписанию. Это уменьшает радиус поражения и обеспечивает прозрачный журнал аудита, когда ключ необходимо заменить.
Следующий шаг
Сначала добейтесь работы API-ключа Open AI с одним небольшим серверным запросом. Затем выполните рутинные действия, которые предотвращают дорогостоящие инциденты: разделите окружения, назначьте ответственного владельца, регулярно проверяйте актуальные цены, настройте оповещения о расходах, предусмотрите путь ротации, используйте идентификаторы запросов и протестированное поведение повторных попыток. Если следующая задача — доступ к нескольким моделям, а не прямая настройка OpenAI, изучите краткое руководство Flatkey, прежде чем менять существующую клиентскую интеграцию.